
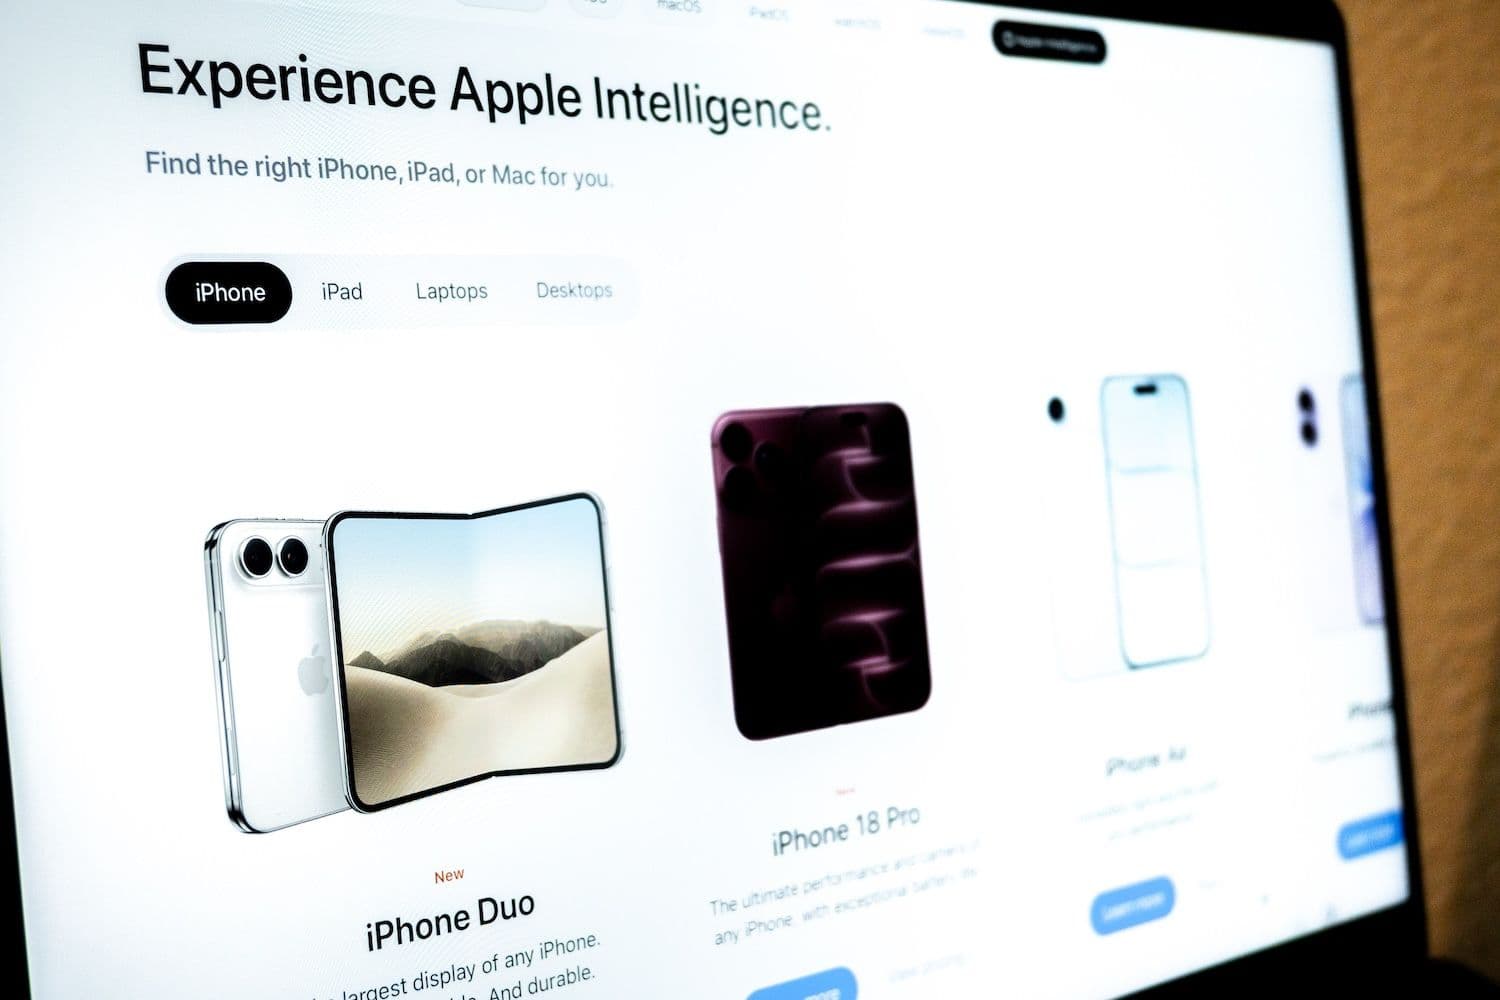
كشف باحثون في الأمن السيبراني عن صفحة مزيفة منسوبة إلى Apple لحجز iPhone Duo، تستخدم حافز قسيمة بقيمة 500 دولار لاستدراج المستخدمين واستهداف هواتف آيفون المعرضة للاختراق ومحافظ العملات المشفّرة قبل فتح باب الطلبات الرسمية في 16 أكتوبر.
أبرز النقاط:
- محاولة الاستغلال يمكن أن تبدأ بمجرد فتح آيفون المعرّض للاختراق لتلك الصفحة
- الحمولة الخبيثة تستهدف محافظ العملات المشفّرة، وبيانات سلسلة المفاتيح (Keychain)، والملاحظات، وبيانات شخصية أخرى
- آبل تؤكد أن الأجهزة المحدّثة محمية ضد الهجمات المرتبطة بثغرة DarkSword المعلنة
تفاصيل احتيال iPhone Duo
باحثو الأمن في شركة Malwarebytes رصدوا الصفحة المزيّفة المصممة بأسلوب آبل أثناء تتبعهم لمحاولات احتيال مرتبطة بإطلاق iPhone Duo، وفق تقرير نُشر في 29 سبتمبر، ثم نقلته منصة 9to5Mac في اليوم التالي.
الموقع يقدّم قسيمة بقيمة 500 دولار تحت مسمى «عرض حصري من الشركاء المعتمدين»، مع إشارة إلى تغطية AppleCare+. لكن طلبات الحجز الرسمية لجهاز iPhone Duo لا تبدأ قبل 16 أكتوبر.
وأوضحت Malwarebytes أن الصفحة المزيفة تتضمن قياسات وألوان أجهزة لا تتوافق مع تشكيلة آبل الحقيقية، وأن عدداً من روابط السياسات على الموقع لا تعمل. كما أن محاولة الاستغلال تبدأ قبل أن يقدّم الزائر أي بيانات أو يستكمل أي نموذج. وبحسب الشركة، تستند الصفحة إلى سلسلة استغلال مسرّبة تُعرف باسم DarkSword لفحص هواتف آيفون المعرّضة للاختراق، ثم تحاول تحميل حمولة إضافية قادرة على جمع معلومات عن الجهاز والوصول إلى تطبيق Apple Notes وبيانات تسجيل الدخول المخزنة في Keychain.
اقرأ أيضاً: رهانات ضربة كييف على Polymarket تسجل حجم تداول 124 ألف دولار لكن صفقتين فقط تفسّران الرقم
مخاطر على محافظ العملات المشفّرة وفق Malwarebytes
الحمولة الخبيثة تبحث عن تطبيقات محافظ العملات المشفّرة، بما في ذلك MetaMask وPhantom وTrust Wallet وCoinbase Wallet وExodus وTonkeeper، ويمكنها – في حال نجاح الاتصال بخادم المهاجم – محاولة رفع ملفات المحافظ وبيانات الاعتماد (Credentials) والصور المصغّرة (Thumbnails) المرتبطة بها.
كما رصد الباحثون شيفرة تستهدف الرسائل وجهات الاتصال وسجل المكالمات والبريد الصوتي والبريد الإلكتروني ومواعيد التقويم وبيانات المواقع الجغرافية المؤقتة المخزّنة في الجهاز، مع قدرة الحمولة على التواصل مع خادم المهاجم للحصول على أوامر إضافية.
وأشارت Malwarebytes إلى أنها حلّلت الشيفرة التي تم التقاطها، لكنها لم تختبرها عملياً على جهاز آيفون ولم ترصد فعلياً خروج بيانات من جهاز مصاب، ما يعني أن الفريق أكد منطق الهجوم وآليته، من دون توثيق حالة سرقة ناجحة من ضحية حقيقية.
Google كشفت ثغرة DarkSword في مارس 2026، وقامت آبل بسد الثغرات المبلغ عنها في وقت لاحق من الشهر نفسه. شركة iVerify قدّرت حينها أن ما يصل إلى 270 مليون جهاز كانت تعمل بإصدارات iOS المستهدفة، إلا أن Malwarebytes تشير اليوم إلى أن هذا الرقم لم يعد يعكس الوضع الحالي، كما أن النطاق الدقيق للإصدارات الضعيفة التي يستهدفها هذا الموقع المزيف لا يزال غير مؤكّد.
للمتابعة: وكلاء ذكاء اصطناعي مارقون يدفعون OpenAI لتمشيط 50 بيتابايتاً من سجلاتها الداخلية
