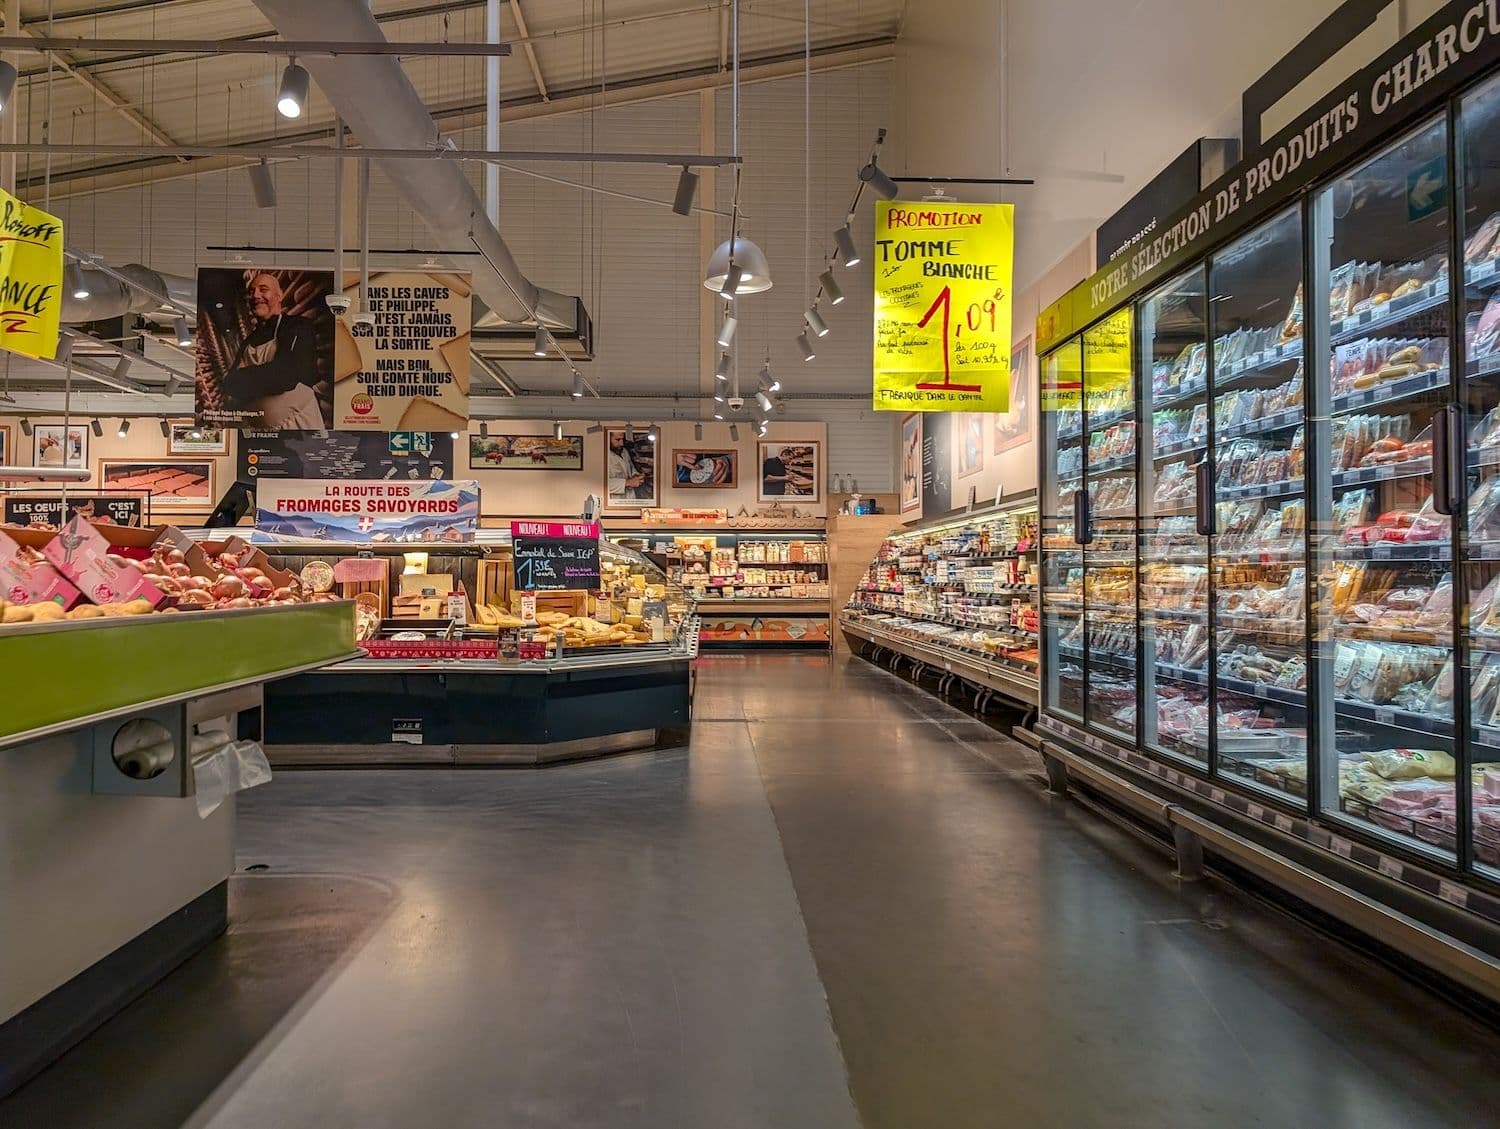
كشف الرئيس التنفيذي لـ«تعاونية U» دومينيك شيلشيه أن قراصنة سيبرانيين سيطروا على أنظمة التبريد في المتاجر التابعة للمجموعة في فرنسا، ما أدى إلى استهداف 80 فرعاً، محذراً من أن الخسائر في هايبرماركت واحد قد تصل إلى 200 ألف يورو.
أبرز النقاط:
- «تعاونية U» تؤكد أن 80 متجراً من أصل نحو 2,000 تعرضت للهجوم، فيما تمكنت الأغلبية من احتواء الاختراق.
- القراصنة رفعوا درجات حرارة الثلاجات والمجمدات إلى نحو 50 درجة مئوية، ما أدى إلى تلف البضائع واندلاع حرائق.
- وكالة الأمن السيبراني الفرنسية عزت الاختراق إلى ثغرة في برمجيات تبريد تابعة لشركة Danfoss.
حجم الأضرار في «تعاونية U»
أوضح شيلشيه في تصريحات أدلى بها يوم الثلاثاء، ونقلتها وكالة رويترز، أن الغالبية الساحقة من المتاجر الثمانين المتضررة – من أصل نحو 2,000 متجر في الشبكة – نجحت في صد الهجوم أو الحد من مفاعيله، فيما اضطرت «أقلية» فقط إلى إتلاف مخزون من المواد الغذائية. وأرجع ذلك إلى سرعة استجابة أصحاب المتاجر وفرق العمل وفنيي التبريد، ما حال دون تعطل واسع للمعدات أو فراغ الأرفف.
وفي مقابلة إذاعية، قال شيلشيه إن خسائر المتاجر الصغيرة يمكن أن تبلغ عشرات الآلاف من اليورو، لكنه أشار إلى أنه لا يملك بعد تقديراً إجمالياً لحجم الضرر. وكانت تقديرات أولية ليوم الاثنين قد رفعت عدد فروع «تعاونية U» المستهدفة إلى أكثر من 100 متجر.
وبدأ الهجوم ليل الأحد، حين تمكن القراصنة من رفع درجات حرارة الثلاجات والمجمدات إلى نحو 50 درجة مئوية في مئات المتاجر الفرنسية، ما تسبب في تلف المواد المبردة والمجمدة واندلاع حرائق في بعض المواقع، وفق ما أكده مكتب المدعي العام في باريس في تصريحات نقلتها CBS News.
ولم يقتصر الاختراق على «تعاونية U»، إذ طال كذلك نحو 300 متجر من سلاسل Intermarché وNetto، إضافة إلى 80 سوبرماركت تابعة لـCarrefour، وحوالي 5% من فروع Monoprix، وعدداً من متاجر E.Leclerc في مختلف أنحاء فرنسا.
موضوع ذو صلة: ثغرة في XRP Ledger سمحت بضخ عملات منذ 2015 والمطورون يكشفونها الآن
ثغرة في برمجيات Danfoss
مصدر مقرّب من رئيس الوزراء سِباستيان لوكورنو أفاد بأن الوكالة الوطنية للأمن السيبراني في فرنسا حددت ثغرة في برمجيات مراقبة التبريد التي توفرها الشركة الدنماركية Danfoss. وأوضحت الشركة أن الوحدات المتضررة تعمل ببرامج تشغيل (firmware) قديمة، مؤكدة أنها حثّت عملاءها منذ فترة طويلة على تحديث الأنظمة أو استبدال المعدات القديمة.
أنظمة التحكم هذه تدير عادةً شبكة الثلاجات والمجمدات في المتجر بالكامل، فيما تُمكِّن شركات الصيانة من ضبط الإعدادات عن بُعد عبر الإنترنت من أي مكان في العالم، بحسب تقرير لـCNN.
الرئيس التنفيذي لـIntermarché، تييري كوتيار، قدّر الخسائر على مستوى فرنسا مجتمعة بعشرات ملايين اليورو في يوم واحد فقط. من جانبه، قال محلل الأمن السيبراني في شركة Sekoia، فيليكس إيميه، إن تداعيات الهجوم طالت أيضاً متاجر في إسبانيا والبرتغال وبولندا وألمانيا وبلجيكا.
المحلل السيبراني ستيفن لاشانس حذّر، في تصريحات نقلتها الجزيرة، من أن الهجمات المقبلة قد تستهدف البنية التحتية للطاقة أو المستشفيات، واصفاً ما حدث بأنه «جرس إنذار عالمي» يستدعي تشديد حماية الأنظمة الصناعية المتصلة بالإنترنت.
وجاء هذا الاختراق بعد شهرين فقط من نشر شركة الأمن السيبراني Claroty بحثاً في 9 أغسطس كشف عن ثغرات في أنظمة Danfoss قد تتيح للمهاجمين تجاوز آليات التحقق من الهوية والوصول مباشرة إلى أنظمة التحكم. ومنذ ذلك الحين، تضغط اتحادات تجارة التجزئة في فرنسا على Danfoss لتقديم درجة أعلى من الشفافية بشأن مخاطر منتجاتها وإجراءات التصحيح المتاحة.
اقرأ أيضاً: صحيفة نيويورك تايمز تدعم الناشرين في مطالبتهم شركات الذكاء الاصطناعي بدفع مقابل الأخبار