
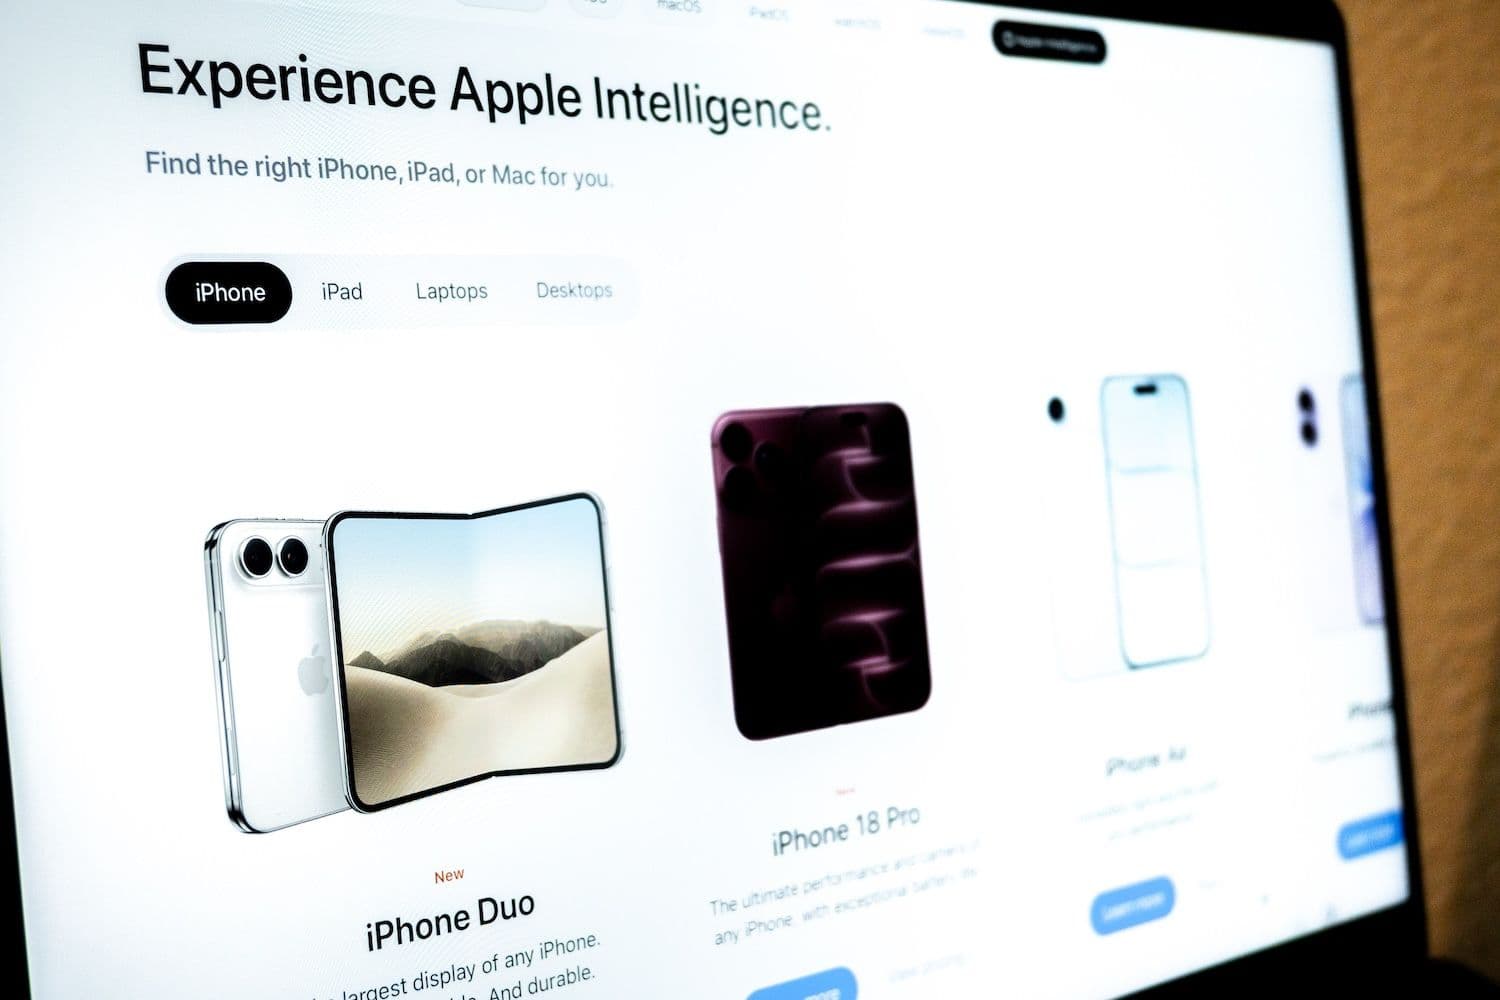
Investigadores de ciberseguridad han detectado una falsa página de preventa del Apple iPhone Duo que utiliza como reclamo un vale de 500 dólares para atacar iPhones vulnerables y robar datos de monederos cripto antes del inicio oficial de las reservas del 16 de octubre.
Claves del ataque:
- El intento de explotación puede iniciarse en cuanto un iPhone vulnerable abre la página
- La carga maliciosa apunta a monederos cripto, credenciales del llavero, notas y otros datos personales
- Apple afirma que los dispositivos actualizados están protegidos frente a los ataques DarkSword reportados
Cómo funciona la estafa del iPhone Duo
Investigadores de Malwarebytes detectaron la página que imita el estilo de Apple mientras seguían el rastro de fraudes ligados al lanzamiento del iPhone Duo, según un informe publicado el 29 de septiembre y recogido por 9to5Mac al día siguiente.
El sitio promete un vale “Authorized Partner Exclusive” de 500 dólares y cobertura AppleCare+. Las reservas oficiales del iPhone Duo no empiezan hasta el 16 de octubre.
Malwarebytes explica que la web fraudulenta muestra tamaños y colores del dispositivo que no coinciden con la gama oficial de Apple, y que varios enlaces de política legal ni siquiera funcionan. El intento de explotación comienza antes de que el visitante introduzca ningún dato. Según la firma, la página emplea la cadena de exploits filtrada DarkSword para sondear iPhones vulnerables y, si tiene éxito, intenta cargar una segunda fase capaz de recopilar información del dispositivo, notas de Apple Notes y credenciales guardadas en el llavero.
También en este tema: Las apuestas sobre ataques a Kiev en Polymarket mueven 124.000 dólares, pero dos operaciones lo explican casi todo
Riesgo para monederos cripto según Malwarebytes
La carga maliciosa busca apps de monedero cripto como MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus y Tonkeeper, y puede intentar subir a los servidores del atacante archivos de monederos, credenciales y miniaturas de fotos si logra establecer conexión.
Los investigadores también hallaron código dirigido a mensajes, contactos, historial de llamadas, buzón de voz, correo electrónico, entradas de calendario y datos de localización en caché, mientras que la carga puede comunicarse con su servidor para recibir nuevas instrucciones.
Malwarebytes señala que analizó el código capturado, pero no llegó a probarlo en un iPhone real ni a observar salida efectiva de datos desde un dispositivo, una limitación que implica que han verificado la lógica del ataque, pero no un robo consumado a una víctima concreta.
Google desveló DarkSword en marzo de 2026, y Apple parcheó las vulnerabilidades reportadas a finales de ese mismo mes. iVerify estimó entonces que hasta 270 millones de dispositivos ejecutaban versiones de iOS afectadas, pero Malwarebytes subraya que esta cifra ya no está actualizada y que el rango exacto de versiones vulnerables en este caso concreto sigue sin confirmarse.
Lea a continuación: Agentes de IA descontrolados obligan a OpenAI a revisar 50 petabytes de sus propios registros
