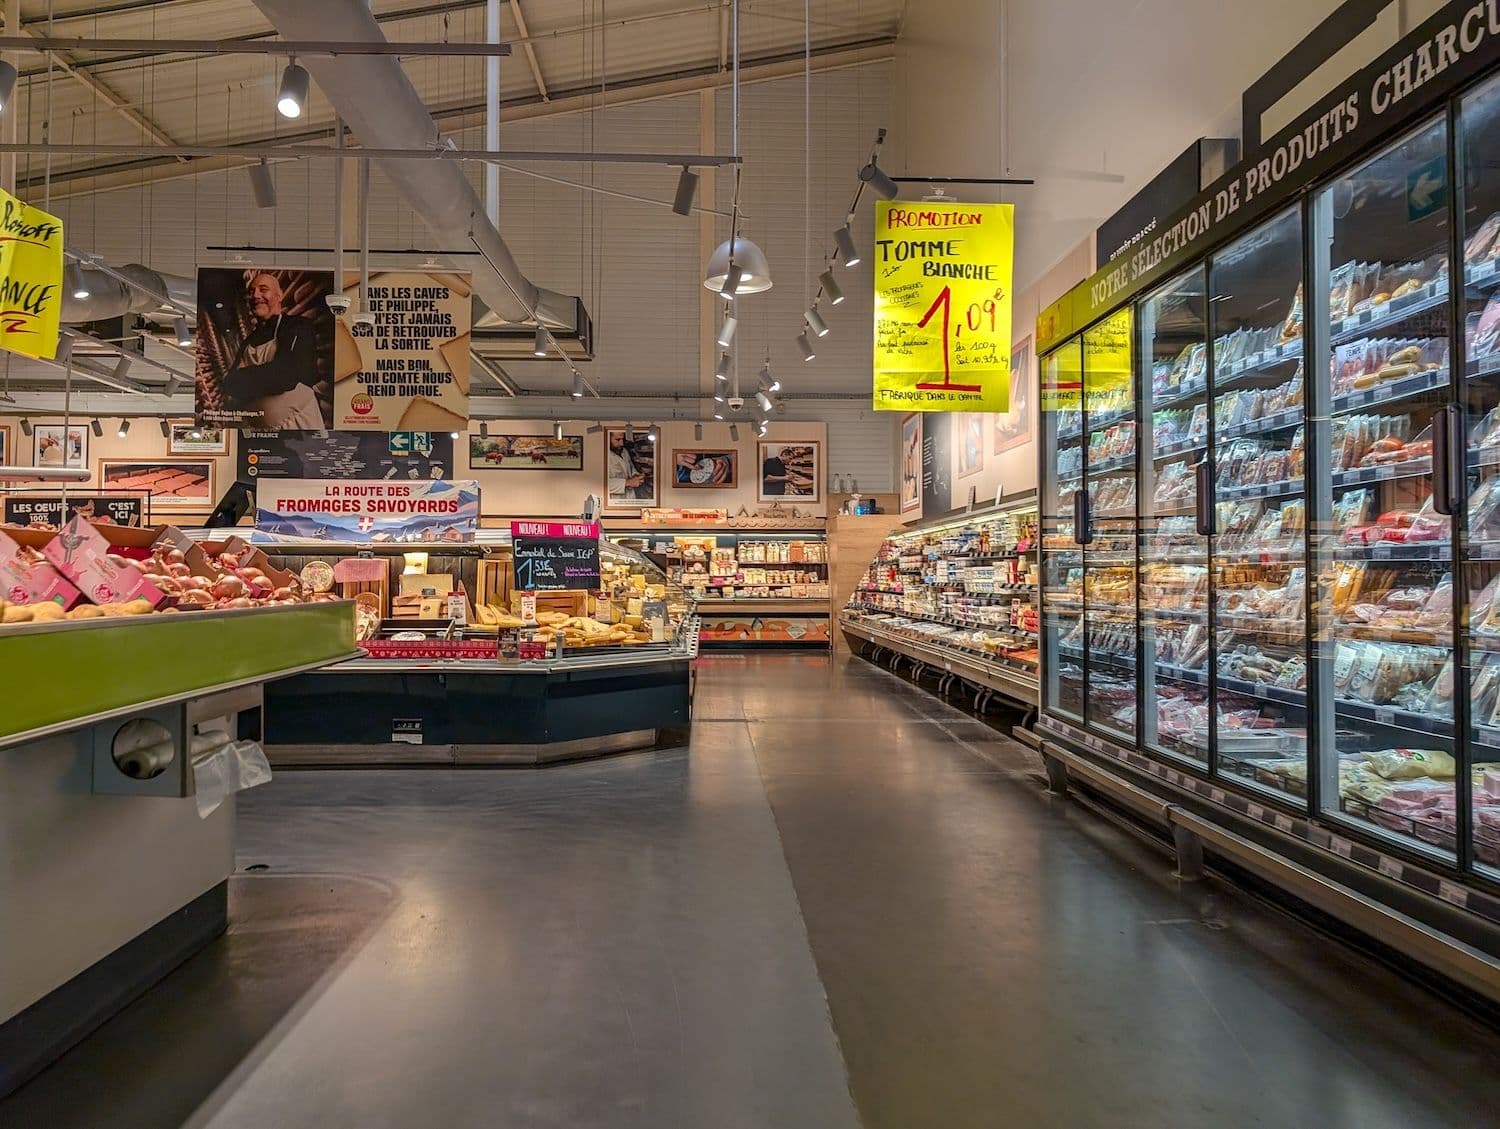
Des pirates informatiques ayant pris la main sur les systèmes de réfrigération de supermarchés français ont touché 80 magasins Coopérative U, a indiqué le directeur général Dominique Schelcher, en précisant que les pertes pour un seul hypermarché pouvaient atteindre 200 000 euros.
À retenir :
- Coopérative U affirme que 80 de ses quelque 2 000 magasins ont été visés, mais que la plupart ont réussi à contrer l’attaque.
- Les pirates ont fait grimper la température des frigos et congélateurs jusqu’à 50 degrés Celsius, provoquant des pertes alimentaires et des départs de feu.
- L’agence française de cybersécurité aurait attribué la faille à un défaut dans un logiciel de réfrigération de Danfoss.
L’ampleur des dégâts chez Coopérative U
Schelcher a déclaré mardi qu’une large majorité des 80 magasins touchés, sur environ 2 000 dans le réseau, avaient réussi à contenir l’attaque. Seule une minorité a dû détruire des denrées, a-t-il ajouté. Il a salué la réactivité des adhérents, de leurs équipes et des frigoristes, qui a permis d’éviter des pannes massives d’équipements et des rayons vides.
Dans une interview radio, Schelcher a expliqué que les pertes pour un petit magasin pouvaient se chiffrer en dizaines de milliers d’euros, tout en précisant qu’il ne disposait pas encore d’un chiffrage global (entretien). Lundi, des représentants du secteur évoquaient déjà plus de 100 points de vente Coopérative U ciblés.
L’attaque a débuté dans la nuit de dimanche, lorsque les pirates ont relevé la température des frigos et congélateurs jusqu’à 50 degrés Celsius (122 degrés Fahrenheit) dans des centaines de supermarchés français. Le parquet de Paris a confirmé l’intrusion et fait état de départs de feu. L’offensive a également touché quelque 300 magasins Intermarché et Netto, 80 supermarchés Carrefour, environ 5 % des points de vente Monoprix et plusieurs sites E.Leclerc.
À lire aussi : Une faille de création de jetons cachée dans XRP Ledger depuis 2015 enfin révélée
Une faille dans le logiciel Danfoss
Une source proche du Premier ministre Sébastien Lecornu a indiqué que l’Agence nationale de la sécurité des systèmes d’information (ANSSI) avait identifié une vulnérabilité dans un logiciel fourni par le groupe danois Danfoss. L’entreprise a affirmé que les équipements concernés fonctionnaient avec un micrologiciel obsolète et qu’elle incitait depuis longtemps ses clients à mettre à jour ou remplacer ces matériels anciens.
Ces automates pilotent généralement l’ensemble des installations frigorifiques d’un magasin, et les sociétés de maintenance peuvent les ajuster à distance via internet. Le directeur général d’Intermarché, Thierry Cotillard, a évalué les pertes au niveau national à plusieurs dizaines de millions d’euros en une seule journée. Selon Felix Aime, analyste chez Sekoia, l’attaque a également touché l’Espagne, le Portugal, la Pologne, l’Allemagne et la Belgique.
L’analyste en cybersécurité Steven Lachance a prévenu que de prochains assauts pourraient viser des infrastructures énergétiques ou des hôpitaux, qualifiant l’épisode de « signal d’alarme mondial ».
Cette intrusion intervient deux mois après la publication, le 9 août, de travaux du cabinet de cybersécurité Claroty détaillant des failles dans les systèmes Danfoss susceptibles de permettre de contourner les mécanismes d’authentification. Depuis, la Fédération du commerce et de la distribution a mis la pression sur Danfoss pour obtenir une transparence totale.