
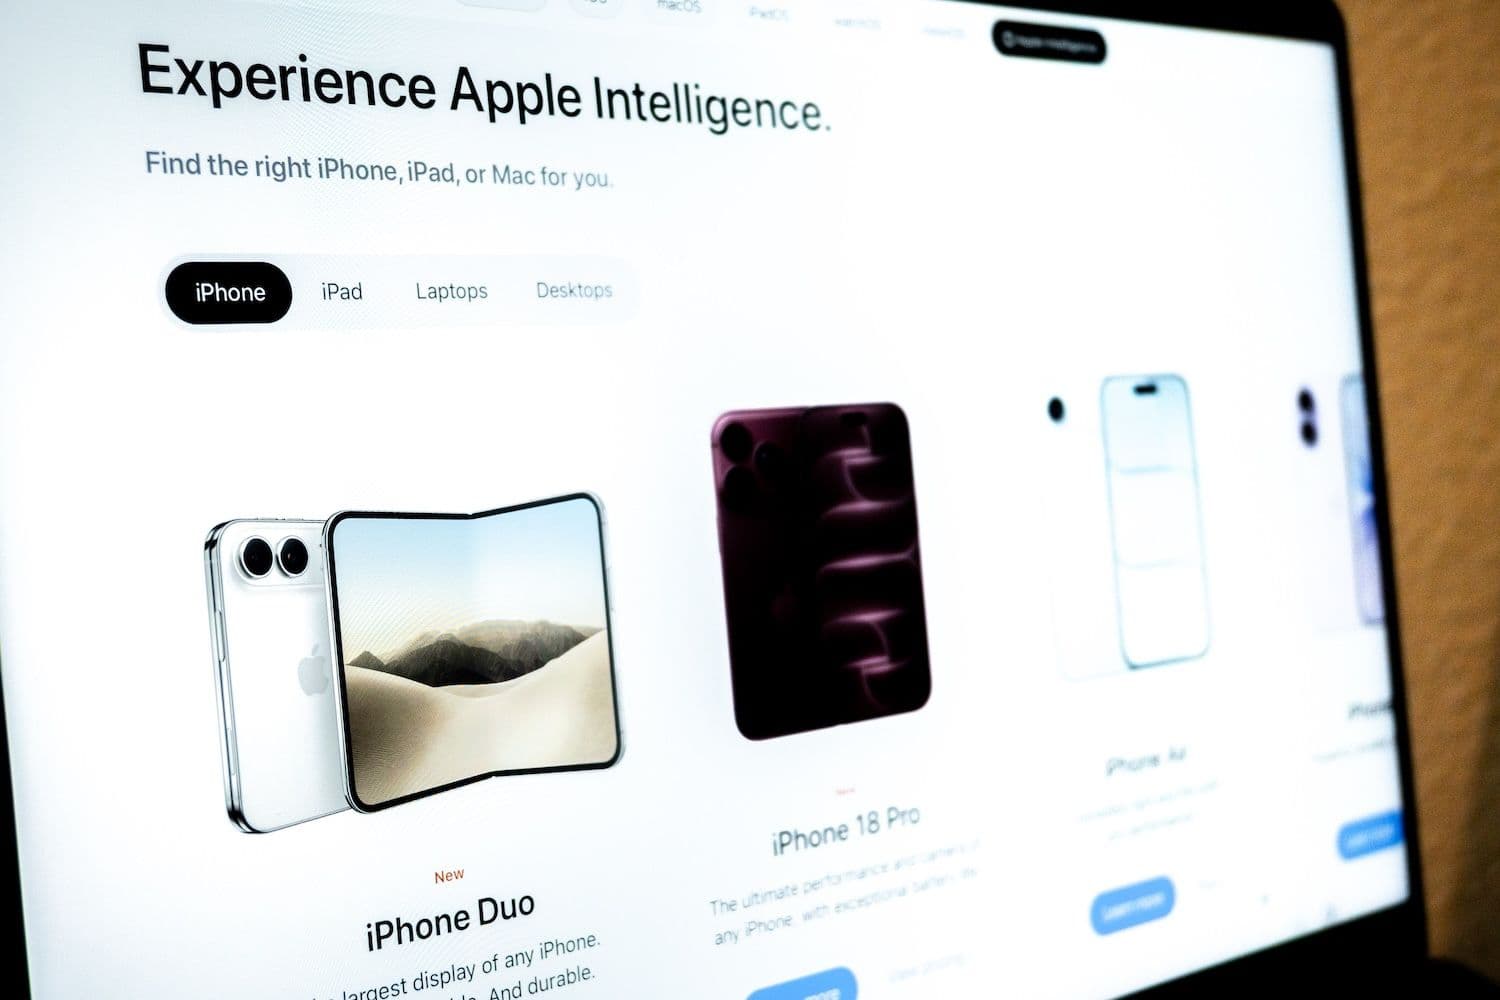
Zespół analityków bezpieczeństwa odkrył fałszywą stronę przedsprzedaży Apple iPhone Duo, która, wykorzystując wabik w postaci bonu o wartości 500 dolarów, atakuje podatne iPhone’y i portfele kryptowalut przed oficjalnym startem zamówień 16 października.
Najważniejsze informacje:
- Do próby wykorzystania luki dochodzi już w momencie, gdy podatny iPhone otwiera stronę
- Złośliwy kod atakuje portfele kryptowalut, pęk kluczy, notatki i inne dane osobiste
- Apple twierdzi, że zaktualizowane urządzenia są zabezpieczone przed atakami DarkSword
Oszustwo na iPhone’a Duo
Badacze z Malwarebytes namierzyli stronę stylizowaną na Apple podczas śledzenia nadużyć związanych z premierą iPhone’a Duo. Wnioski opublikowano 29 września, a dzień później opisał je 9to5Mac.
Serwis obiecuje bon 500 dolarów w formule „Authorized Partner Exclusive” oraz pakiet AppleCare+. Tymczasem oficjalne przedsprzedaże iPhone’a Duo ruszają dopiero 16 października.
Malwarebytes wskazuje, że na fałszywej stronie podano rozmiary i kolory urządzeń, które nie pokrywają się z ofertą Apple, a część odnośników do regulaminów w ogóle nie działa. Co istotne, próba ataku zaczyna się jeszcze zanim odwiedzający wypełni jakikolwiek formularz. Według Malwarebytes strona wykorzystuje wyciekły łańcuch exploitów DarkSword do sondowania podatnych iPhone’ów, a następnie próbuje doładować kolejny moduł, który umożliwia zbieranie informacji o urządzeniu, notatek Apple Notes oraz zapisanych w pęku kluczy danych logowania.
Zobacz też: Zakłady na atak na Kijów na Polymarket sięgają 124 000 dolarów, ale tłumaczą je dwa duże transakcje
Ryzyko dla portfeli według Malwarebytes
Drugi etap złośliwego oprogramowania wyszukuje aplikacje portfeli kryptowalut, takie jak MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus i Tonkeeper. Jeśli uda się nawiązać łączność z serwerem atakującego, malware może próbować przesłać pliki portfeli, dane uwierzytelniające oraz miniatury zdjęć.
Badacze zidentyfikowali także fragmenty kodu zaprojektowane do wykradania wiadomości, kontaktów, historii połączeń, poczty głosowej, e‑maili, wpisów kalendarza oraz buforowanych danych lokalizacyjnych. Ładunek może dodatkowo komunikować się z serwerem w celu pobrania kolejnych instrukcji.
Malwarebytes podkreśla, że przeanalizowało przechwycony kod, ale nie testowało go bezpośrednio na iPhonie ani nie zaobserwowało faktycznego wypływu danych z urządzenia. Oznacza to, że badacze potwierdzili logikę ataku, ale nie pełne, udokumentowane okradzenie konkretnej ofiary.
Google ujawnił łańcuch luk DarkSword w marcu 2026 r., a Apple załatało zgłoszone podatności jeszcze w tym samym miesiącu. Według szacunków iVerify z tamtego okresu, nawet 270 mln urządzeń mogło działać na wersjach iOS objętych atakiem. Malwarebytes zastrzega jednak, że liczba ta nie odzwierciedla obecnego stanu, a dokładny zakres podatnych wersji w przypadku tej konkretnej strony nie został jeszcze potwierdzony.
Czytaj dalej: Zbuntowane agentowe systemy AI zmuszają OpenAI do przeszukania 50 petabajtów własnych danych
