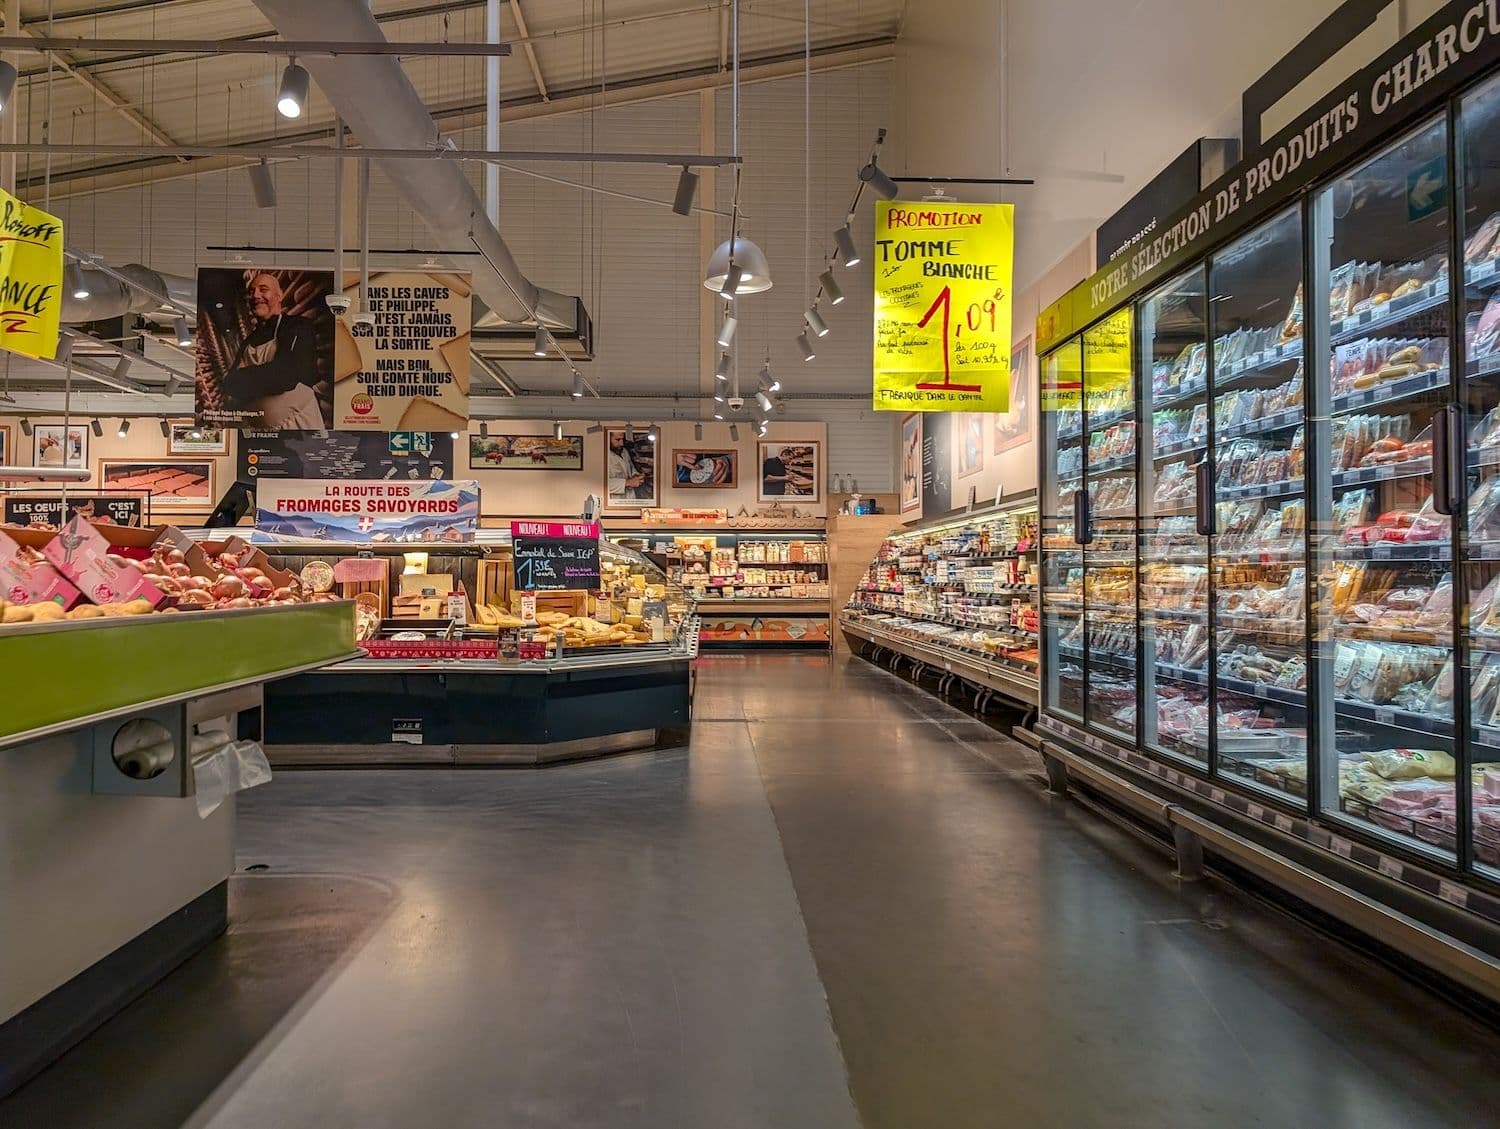
Hakerzy, którzy przejęli zdalne sterowanie instalacjami chłodniczymi we francuskich supermarketach, zaatakowali 80 sklepów sieci Coopérative U – poinformował prezes grupy Dominique Schelcher. Dodał, że straty w jednym hipermarkecie mogą sięgnąć nawet 200 tys. euro.
Najważniejsze ustalenia:
- Coopérative U podaje, że celem ataku było 80 z ok. 2 tys. jej sklepów, lecz większości udało się obronić.
- Hakerzy podnieśli temperaturę w ladach i zamrażarkach nawet do 50 stopni Celsjusza, co doprowadziło do psucia żywności i pożarów.
- Francuska agencja ds. cyberbezpieczeństwa miała powiązać incydent z luką w oprogramowaniu chłodniczym firmy Danfoss.
Skala szkód w Coopérative U
We wtorek Schelcher powiedział, że zdecydowana większość z 80 zaatakowanych placówek, spośród ok. 2 tys. w całej sieci, zdołała odeprzeć atak. Jedynie w mniejszej części sklepów konieczne było wyrzucenie żywności. Jak podkreślił, szybka reakcja właścicieli sklepów, ich zespołów oraz serwisantów instalacji chłodniczych pozwoliła uniknąć poważniejszych awarii sprzętu i pustych półek.
Straty w mniejszych sklepach mogą sięgać dziesiątek tysięcy euro – wyjaśnił Schelcher w wywiadzie radiowym, na który powołuje się France Info. Zastrzegł jednocześnie, że nie dysponuje jeszcze pełną, zagregowaną kwotą strat. W poniedziałek przedstawiciele branży szacowali, że liczba zaatakowanych sklepów Coopérative U przekraczała 100.
Atak rozpoczął się w nocy z niedzieli na poniedziałek, gdy hakerzy podnieśli temperatury w urządzeniach chłodniczych w setkach francuskich supermarketów nawet do 50 stopni Celsjusza (122 stopnie Fahrenheita). Prokuratura w Paryżu potwierdziła włamanie, podając, że doprowadziło ono do pożarów. Incydent dotknął również ok. 300 sklepów sieci Intermarché i Netto, 80 supermarketów Carrefour, ok. 5% placówek Monoprix oraz kilka lokalizacji E.Leclerc.
Zobacz też: Luka w XRP Ledger pozwalała na „bicie” monet od 2015 r., deweloperzy ujawniają szczegóły
Luka w oprogramowaniu Danfoss
Źródło z otoczenia premiera Sébastiena Lecornu przekazało, że francuska krajowa agencja ds. cyberbezpieczeństwa zidentyfikowała podatność w oprogramowaniu dostarczanym przez duńską firmę Danfoss. Spółka oświadczyła, że zaatakowane urządzenia działały na przestarzałym firmware, a klientów od dawna namawiano do jego aktualizacji lub wymiany starszych instalacji.
Panele sterujące zwykle zarządzają całym bankiem lad i zamrażarek w sklepie, a firmy serwisowe mogą zmieniać ustawienia zdalnie przez internet, z dowolnego miejsca. Prezes Intermarché Thierry Cotillard oszacował straty w skali kraju na dziesiątki milionów euro jednego dnia. Analityk Felix Aime z firmy Sekoia dodał, że atak dotknął także Hiszpanię, Portugalię, Polskę, Niemcy i Belgię.
Analityk cyberbezpieczeństwa Steven Lachance ostrzegł, że kolejnym celem mogą stać się infrastruktura energetyczna lub szpitale, określając incydent jako „globalny sygnał alarmowy”.
Do włamania doszło niespełna dwa miesiące po tym, jak firma Claroty zajmująca się cyberbezpieczeństwem 9 sierpnia opublikowała raport opisujący luki w systemach Danfoss, które pozwalały potencjalnym napastnikom omijać mechanizmy uwierzytelniania. Francuskie stowarzyszenie handlu detalicznego od tego czasu naciska na Danfoss, domagając się pełnej przejrzystości.
Czytaj dalej: New York Times po stronie wydawców: żąda, by firmy AI płaciły za wykorzystanie treści prasowych