
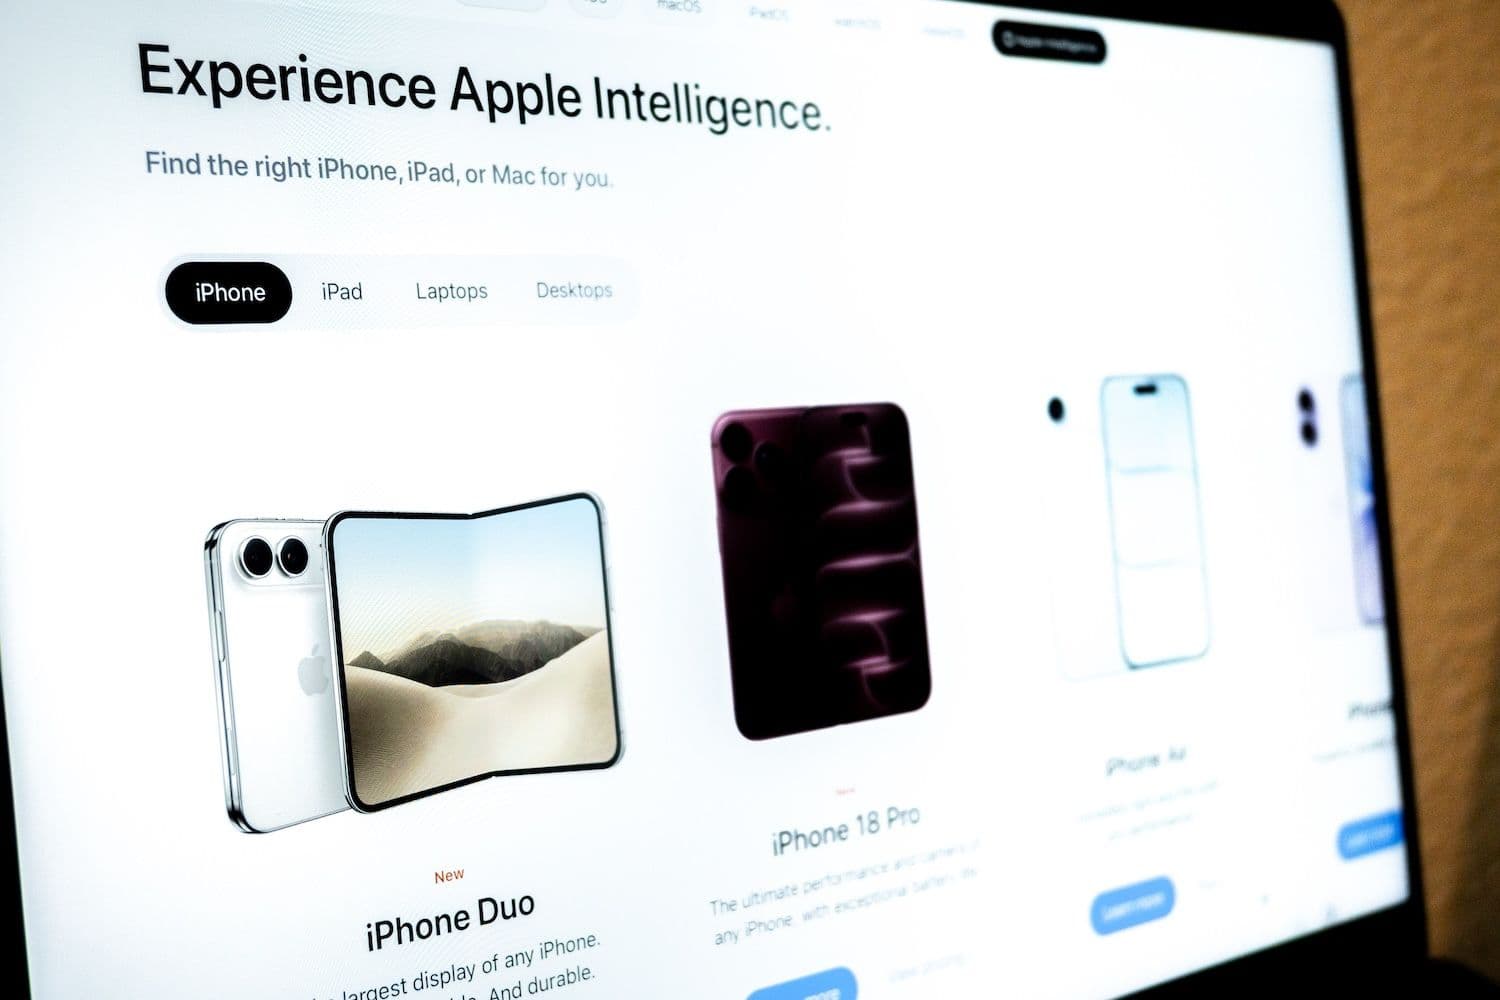
Исследователи информационной безопасности выявили поддельную страницу предзаказа Apple iPhone Duo, оформленную «под Apple» и использующую приманку в виде купона на $500. Цель кампании — владельцы уязвимых iPhone и пользователи криптокошельков в преддверии официального старта предзаказов 16 октября.
Ключевые моменты:
- Эксплуатация уязвимости может начаться сразу после открытия страницы на уязвимом iPhone
- Нагрузка нацелена на криптокошельки, связку ключей, заметки и другие персональные данные
- Apple заявляет, что обновлённые устройства защищены от атак типа DarkSword
Скам с предзаказом iPhone Duo
Эксперты Malwarebytes обнаружили страницу, стилизованную под официальный сайт Apple, в ходе расследования мошеннических схем вокруг запуска iPhone Duo. Их выводы были опубликованы 29 сентября и на следующий день освещены изданием 9to5Mac.
Сайт обещает «эксклюзивный ваучер авторизованного партнёра» на $500 и покрытие AppleCare+. При этом официальные предзаказы iPhone Duo стартуют только 16 октября.
По данным Malwarebytes, фейковая страница предлагает варианты размеров и цветов устройств, которых нет в актуальной линейке Apple, а часть ссылок на политику и условия обслуживания не работает. Попытка эксплуатации начинается ещё до того, как посетитель что‑либо вводит. Исследователи отмечают, что страница задействует утёкшую цепочку эксплойтов DarkSword для проверки iPhone на уязвимости, после чего пытается загрузить дополнительную вредоносную нагрузку, способную собирать информацию об устройстве, содержимое Apple Notes и сохранённые в связке ключей учётные данные.
Также по теме: Ставки на удар по Киеву на Polymarket: объём $124 000, но всё решают две сделки
Риски для криптокошельков по данным Malwarebytes
Вредоносный модуль сканирует устройство на наличие приложений криптокошельков, включая MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus и Tonkeeper, и при успешном подключении к серверу злоумышленников может пытаться выгружать файлы кошельков, учётные данные и миниатюры фотографий.
Исследователи также обнаружили код, ориентированный на сбор сообщений, контактов, истории звонков, голосовой почты, электронной почты, записей календаря и кешированных данных о геолокации. Нагрузка может дополнительно обращаться к серверу за новыми инструкциями.
В Malwarebytes подчеркнули, что код анализировался в изолированной среде: его не запускали непосредственно на iPhone и не фиксировали фактическую утечку данных с реальных устройств. Это ограничение означает, что исследователи подтвердили логику атаки, но не документировали завершённые кражи данных у конкретных жертв.
О существовании цепочки DarkSword Google впервые сообщила в марте 2026 года, а Apple закрыла описанные уязвимости обновлениями iOS позже в том же месяце. По оценке iVerify, в тот момент уязвимые версии системы могли быть установлены до 270 млн устройств, однако Malwarebytes подчёркивает, что эта оценка давно устарела, а точный диапазон версий iOS, подверженных атаке с данной страницы, пока не подтверждён.
Читайте далее: Ненадёжные ИИ-агенты вынудили OpenAI перерыть 50 петабайт собственных данных
