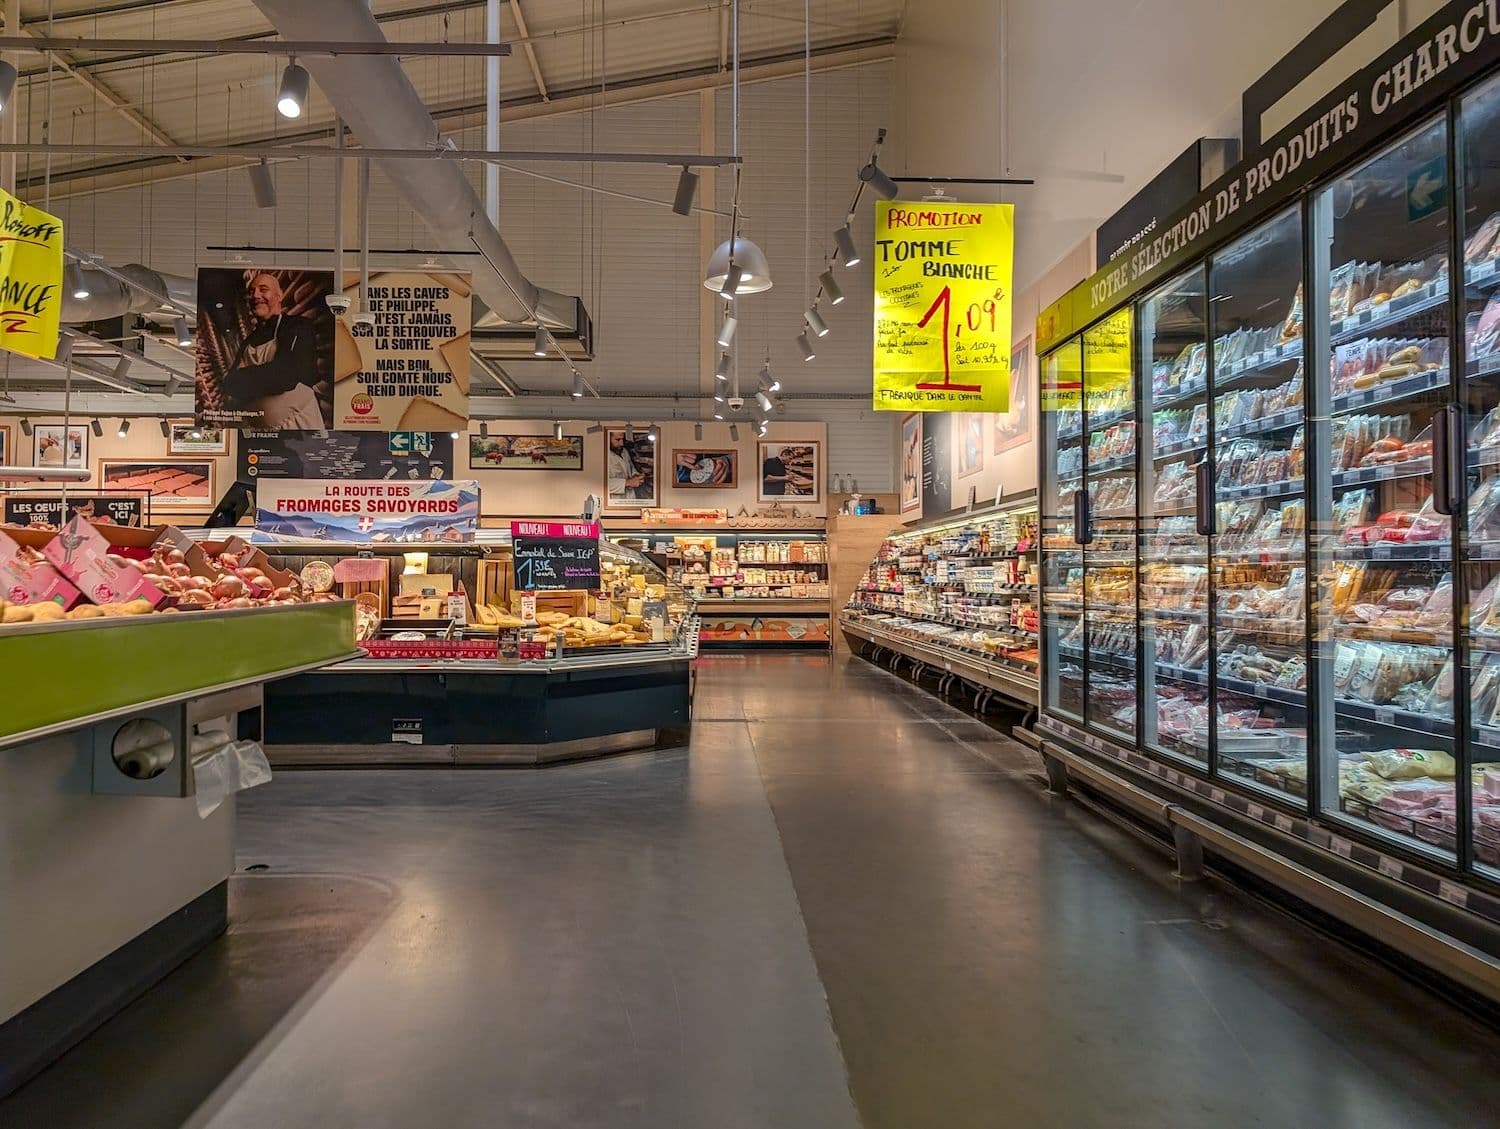
Хакеры, получившие удалённый контроль над системами охлаждения во французских супермаркетах, вывели из строя 80 магазинов сети Coopérative U, заявил гендиректор группы Доминик Шельшер. По его словам, убытки одного гипермаркета в отдельных случаях могут доходить до 200 000 евро.
Главное:
- Coopérative U сообщает, что атака затронула 80 из примерно 2 000 магазинов сети, при этом большинству удалось отбиться от взлома.
- Злоумышленники поднимали температуру в холодильниках и морозильных камерах до 50 градусов Цельсия, что привело к порче продуктов и возгораниям.
- Национальное агентство кибербезопасности Франции связало инцидент с уязвимостью в программном обеспечении холодильных установок Danfoss.
Масштаб ущерба для Coopérative U
Шельшер во вторник сообщил, что подавляющее большинство из 80 пострадавших магазинов в сети примерно из 2 000 точек смогли оперативно локализовать атаку. Лишь меньшая часть торговых точек была вынуждена утилизировать товары, подчеркнул он. Руководитель группы поблагодарил владельцев магазинов, их команды и специалистов по холодильному оборудованию за быстрые действия, позволившие избежать массовых поломок техники и пустых полок.
По оценке Шельшера, озвученной в радиоинтервью, потери небольшого магазина могут исчисляться десятками тысяч евро, однако совокупный ущерб по сети он пока не назвал. Между тем уже в понедельник представители розничного сектора говорили, что число атакованных объектов Coopérative U превышало 100.
Атака началась в ночь с воскресенья на понедельник: хакеры дистанционно повышали температуру в холодильниках и морозильных камерах до 50 градусов Цельсия (122 градуса по Фаренгейту) в сотнях супермаркетов по всей Франции. Парижская прокуратура подтвердила факт взлома и сообщила о случаях возгораний, вызванных перегревом оборудования. Под удар также попали около 300 магазинов сетей Intermarché и Netto, 80 супермаркетов Carrefour, примерно 5% магазинов Monoprix и несколько торговых точек E.Leclerc.
Также по теме: Разработчики раскрыли, что в XRP Ledger с 2015 года скрывалась уязвимость, позволявшая «чеканить» монеты
Уязвимость в ПО Danfoss
Источник, близкий к премьер-министру Себастьену Лекорню, сообщил, что национальное агентство кибербезопасности Франции выявило критическую брешь в программном обеспечении, которое поставляет датская компания Danfoss. В Danfoss заявили, что взломанным могли оказаться только устройства со старой версией прошивки и что компания давно призывала клиентов обновлять программное обеспечение или заменять устаревшее оборудование.
Как отмечают эксперты, панели управления обычно контролируют всё холодильное и морозильное хозяйство магазина, а сервисные компании имеют к ним удалённый доступ через интернет. Гендиректор Intermarché Тьерри Котийяр оценил совокупные однодневные потери розничного сектора во Франции в десятки миллионов евро. Аналитик компании Sekoia Феликс Эме добавил, что атака затронула также Испанию, Португалию, Польшу, Германию и Бельгию.
Эксперт по кибербезопасности Стивен Лашанс предупредил, что следующей целью злоумышленников могут стать энергетическая инфраструктура или больницы, назвав произошедшее «глобальным тревожным сигналом».
Инцидент произошёл спустя два месяца после того, как 9 августа компания Claroty, специализирующаяся на промышленной кибербезопасности, опубликовала исследование о ряде уязвимостей в системах Danfoss, позволяющих обойти аутентификацию. После атаки французская федерация розничной торговли потребовала от Danfoss полной прозрачности и раскрытия всей информации о рисках.
Читайте далее: New York Times поддержала издателей, требующих от компаний ИИ платить за использование новостей