
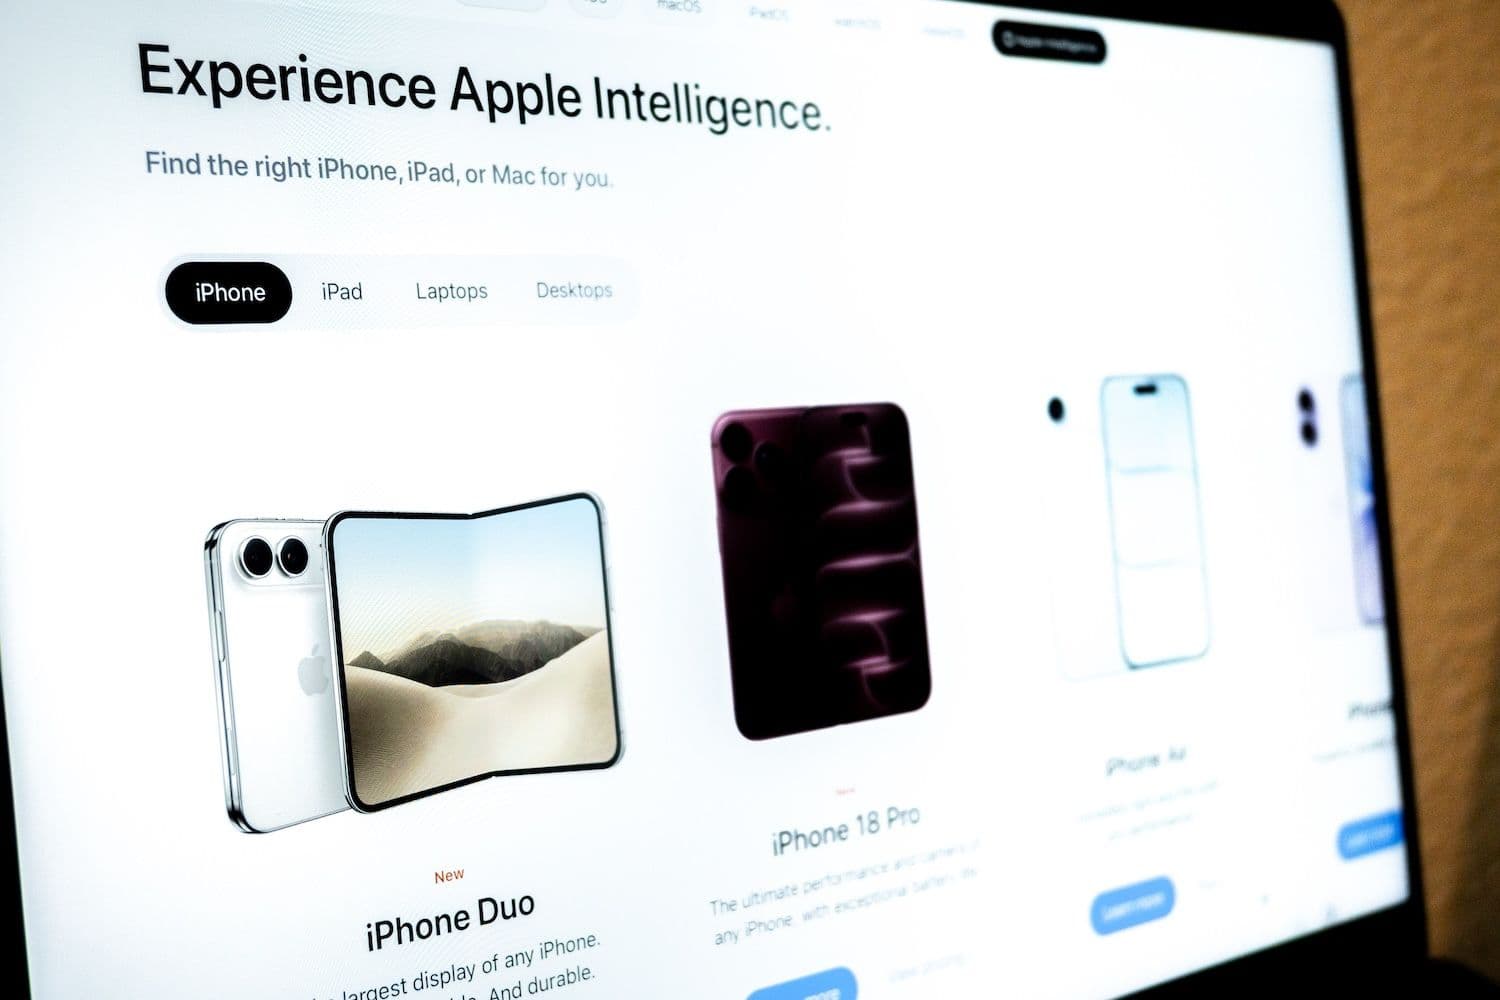
นักวิจัยด้านความปลอดภัยพบหน้าเว็บพรีออร์เดอร์ Apple iPhone Duo ปลอม ที่ใช้ข้อเสนอบัตรกำนัลมูลค่า 500 ดอลลาร์เป็นเหยื่อล่อ เพื่อโจมตี iPhone ที่มีช่องโหว่และขโมยข้อมูลกระเป๋าเงินคริปโตก่อนรอบพรีออร์เดอร์จริงวันที่ 16 ต.ค.
ประเด็นสำคัญ:
- การโจมตีอาจเริ่มทันทีที่ iPhone ที่มีช่องโหว่เปิดหน้าเว็บดังกล่าว
- เพย์โหลดมุ่งเป้าขโมยกระเป๋าคริปโต ข้อมูลใน Keychain โน้ต และข้อมูลส่วนบุคคลอื่น ๆ
- Apple ระบุว่าอุปกรณ์ที่อัปเดตแล้วได้รับการป้องกันจากการโจมตีชุด DarkSword ที่ถูกรายงาน
กลโกงพรีออร์เดอร์ iPhone Duo
นักวิจัยจาก Malwarebytes ตรวจพบ หน้าเว็บปลอมที่เลียนแบบสไตล์ Apple ระหว่างติดตามการฉวยโอกาสจากกระแสเปิดตัว iPhone Duo ตามรายงานที่เผยแพร่เมื่อ 29 ก.ย. และถูกหยิบยกโดย 9to5Mac ในวันถัดมา
เว็บไซต์ดังกล่าวโฆษณา “คูปองพาร์ทเนอร์ผู้ได้รับอนุญาต” มูลค่า 500 ดอลลาร์ พร้อมเสนอ AppleCare+ ทั้งที่การพรีออร์เดอร์ iPhone Duo อย่างเป็นทางการจะเริ่มวันที่ 16 ต.ค. เท่านั้น
Malwarebytes ระบุด้วยว่า หน้าเว็บปลอมนี้ระบุขนาดและสีของเครื่องที่ไม่ตรงกับไลน์อัปของ Apple และลิงก์นโยบายหลายรายการกดแล้วไม่ทำงาน ความพยายามโจมตีจะเริ่มต้น ก่อนที่ผู้ใช้จะกรอกหรือกดส่งข้อมูลใด ๆ โดยตัวหน้าเว็บใช้ชุดช่องโหว่ DarkSword ที่รั่วไหล เพื่อสแกนหา iPhone ที่ยังมีจุดอ่อน แล้วพยายามโหลดเพย์โหลดแยกต่างหากเพื่อดึงข้อมูลอุปกรณ์ โน้ตใน Apple Notes และข้อมูลรับรองที่เก็บไว้ใน Keychain
อ่านเพิ่มเติม: ตลาด Polymarket เดิมพันเหตุโจมตีเคียฟ มูลค่าซื้อขาย 124,000 ดอลลาร์ แต่มีเพียง 2 ดีลที่ขับเคลื่อนตัวเลข
ความเสี่ยงต่อกระเป๋าเงินคริปโตจากมัลแวร์ของ Malwarebytes
เพย์โหลดดังกล่าวจะค้นหาแอปกระเป๋าคริปโตยอดนิยม เช่น MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus และ Tonkeeper และสามารถพยายามอัปโหลดไฟล์กระเป๋าเงิน ข้อมูลล็อกอิน และภาพตัวอย่าง (thumbnail) หากสามารถเชื่อมต่อกับเซิร์ฟเวอร์ของผู้โจมตีได้สำเร็จ
นักวิจัยยังพบโค้ดที่พุ่งเป้าไปยังข้อความ รายชื่อผู้ติดต่อ ประวัติการโทร วอยซ์เมล อีเมล รายการปฏิทิน และข้อมูลพิกัดที่แคชไว้ โดยเพย์โหลดสามารถติดต่อกลับเซิร์ฟเวอร์เพื่อรับคำสั่งเพิ่มเติมได้
Malwarebytes ระบุว่าได้วิเคราะห์โค้ดที่ดักจับมาได้ แต่ไม่ได้ทดสอบกับ iPhone จริงหรือสังเกตเห็นข้อมูลรั่วไหลออกจากเครื่องโดยตรง ข้อจำกัดนี้ทำให้ทีมวิจัยยืนยันได้ในระดับ “ตรรกะการโจมตี” มากกว่าการยืนยันว่ามีการขโมยข้อมูลจากเหยื่อจริงแล้ว
Google เปิดเผยช่องโหว่ DarkSword เมื่อมี.ค. 2026 และ Apple ปล่อยแพตช์อุดช่องโหว่ดังกล่าวในช่วงปลายเดือนเดียวกัน ขณะนั้น iVerify ประเมินว่ามีอุปกรณ์มากถึง 270 ล้านเครื่องที่รัน iOS เวอร์ชันที่ถูกเล็งโจมตี แต่ Malwarebytes ระบุว่าตัวเลขดังกล่าวไม่อัปเดตแล้ว และยังไม่ยืนยันช่วงเวอร์ชัน iOS ที่อาจได้รับผลกระทบจากหน้าเว็บปลอมนี้อย่างชัดเจน
อ่านต่อ: เอเจนต์ AI นอกลู่นอกทางบีบให้ OpenAI ต้องค้นบันทึกตัวเองขนาด 50 เพตะไบต์
