
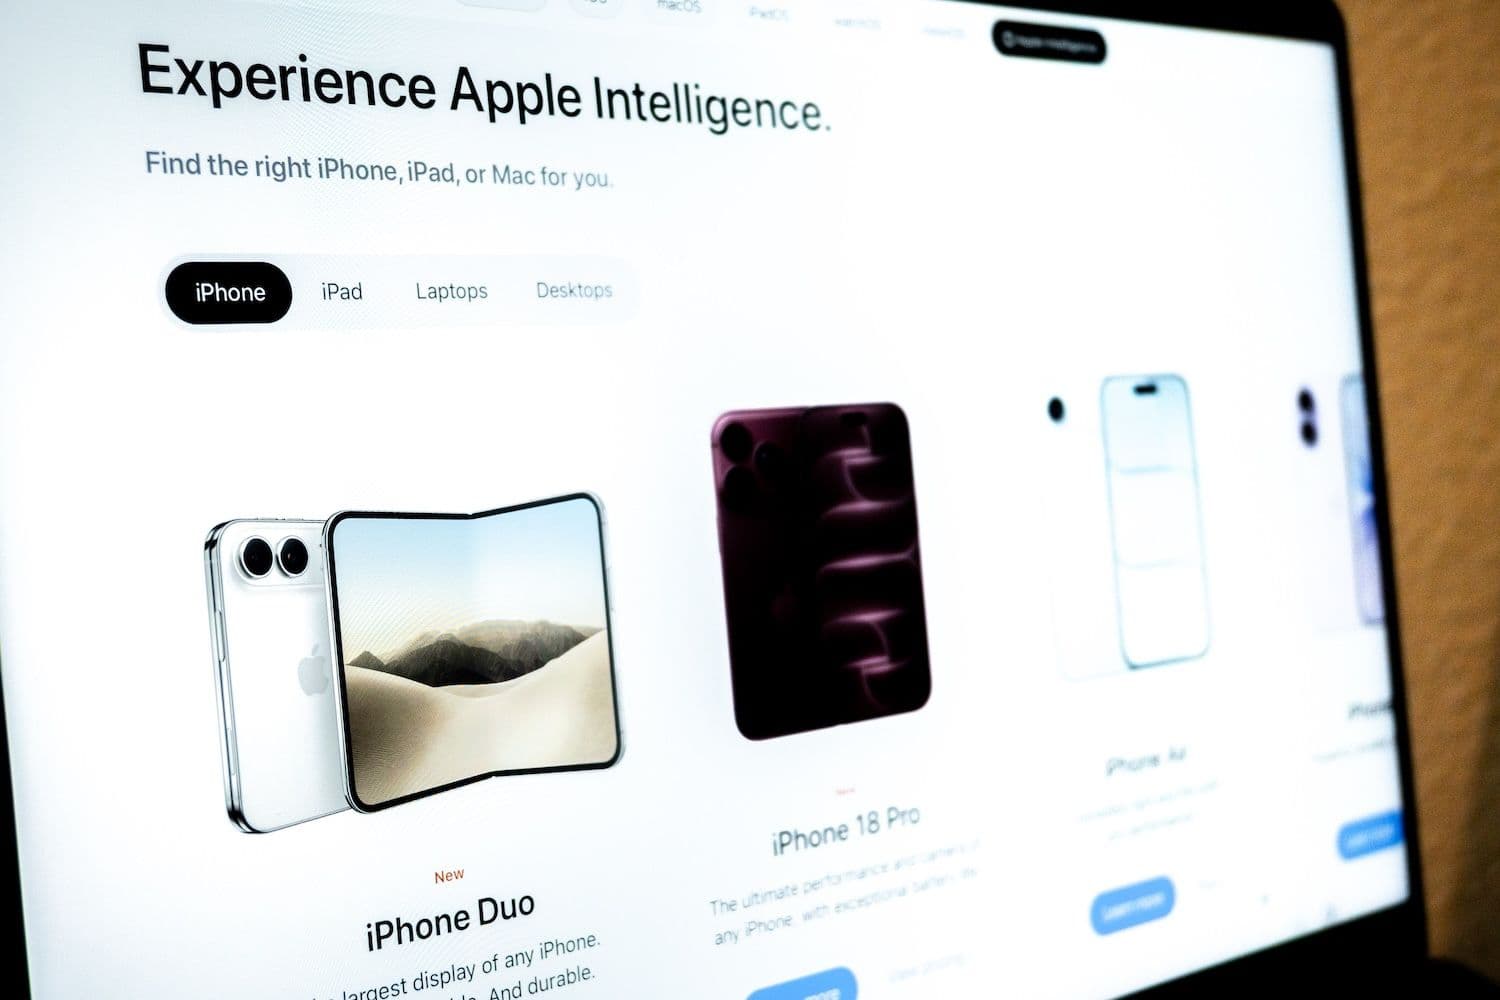
นักวิจัยด้านความปลอดภัยค้นพบหน้าเว็บพรีออร์เดอร์ Apple iPhone Duo ปลอม อ้างให้คูปองส่วนลด 500 ดอลลาร์ เพื่อล่อให้ผู้ใช้ iPhone ที่ยังไม่ได้อัปเดตเข้าหน้าเว็บ จากนั้นจึงพยายามเจาะระบบเครื่องและกระเป๋าเงินคริปโท ก่อนที่พรีออร์เดอร์จริงจะเริ่มวันที่ 16 ต.ค.
ประเด็นสำคัญ
- การโจมตีเริ่มได้ทันทีที่ iPhone ที่มีช่องโหว่เปิดหน้าเว็บดังกล่าว
- เพย์โหลดเล็งเป้ากระเป๋าคริปโท ข้อมูลใน Keychain โน้ต และข้อมูลส่วนตัวอื่น ๆ
- Apple ระบุว่าอุปกรณ์ที่อัปเดตแล้วได้รับการป้องกันจากการโจมตี DarkSword ที่ถูกรายงาน
กลลวงพรีออร์เดอร์ iPhone Duo
ทีมวิจัยของ Malwarebytes ตรวจพบ หน้าเว็บเลียนแบบสไตล์ Apple ระหว่างติดตามกลุ่มมิจฉาชีพที่เกาะกระแสเปิดตัว iPhone Duo ตามรายงานที่เผยแพร่เมื่อ 29 ก.ย. และถูกสื่อเทคโนโลยี 9to5Mac นำไปเผยแพร่ต่อในวันถัดมา
เว็บไซต์ปลอมดังกล่าวเสนอคูปอง “Authorized Partner Exclusive” มูลค่า 500 ดอลลาร์ พร้อม AppleCare+ ทั้งที่การสั่งจอง iPhone Duo อย่างเป็นทางการยังไม่เริ่มจนกว่าจะถึงวันที่ 16 ต.ค.
Malwarebytes ชี้ว่า หน้าเว็บระบุขนาดและสีตัวเครื่องไม่ตรงกับไลน์อัปของ Apple และลิงก์นโยบายหลายรายการกดใช้งานไม่ได้ ที่สำคัญคือความพยายามโจมตี เริ่มต้น ตั้งแต่ผู้ใช้โหลดหน้าเว็บ ยังไม่ต้องกรอกข้อมูลใด ๆ โดยหน้าเว็บถูกออกแบบให้ใช้ชุดช่องโหว่ DarkSword ที่รั่วไหลออกมา สแกนหา iPhone ที่มีช่องโหว่ จากนั้นพยายามโหลดเพย์โหลดแยกต่างหากเพื่อดึงข้อมูลเครื่อง บันทึกใน Apple Notes และข้อมูลบัญชีที่เก็บใน Keychain
อ่านเพิ่มเติม: ตลาดเดิมพัน Polymarket เคสโจมตีเคียฟ มูลค่าซื้อขาย 124,000 ดอลลาร์ แต่อาศัยแค่สองดีลหลัก
ความเสี่ยงต่อกระเป๋าคริปโทตามการประเมินของ Malwarebytes
เพย์โหลดถูกออกแบบให้ค้นหาแอปกระเป๋าคริปโทยอดนิยม ทั้ง MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus และ Tonkeeper และหากเชื่อมต่อกับเซิร์ฟเวอร์ของผู้โจมตีได้สำเร็จ จะพยายามอัปโหลดไฟล์วอลเล็ต ข้อมูลล็อกอิน และภาพตัวอย่าง (thumbnail) ที่เกี่ยวข้องกับวอลเล็ตขึ้นไป
นักวิจัยยังพบโค้ดที่มุ่งเล่นงานข้อความ รายชื่อผู้ติดต่อ ประวัติการโทร วอยซ์เมล อีเมล ปฏิทิน และข้อมูลตำแหน่งที่ถูกแคชไว้ โดยเพย์โหลดสามารถติดต่อเซิร์ฟเวอร์เพื่อขอคำสั่งเพิ่มเติมได้
Malwarebytes ระบุว่าได้ทำการรีเวิร์สโค้ดที่ดักจับมา แต่ยังไม่ได้ทดสอบบน iPhone จริง และไม่ได้เฝ้าดูข้อมูลไหลออกจากอุปกรณ์ใด ๆ ทำให้ตอนนี้เป็นการยืนยัน “ตรรกะการโจมตี” มากกว่าการยืนยันว่ามีเหยื่อถูกขโมยข้อมูลจริงแล้ว
Google เปิดเผยช่องโหว่ชุด DarkSword ครั้งแรกเมื่อมีนาคม 2026 และ Apple ปิดช่องโหว่ที่ถูกรายงานในช่วงปลายเดือนเดียวกัน ขณะนั้นบริษัทความปลอดภัย iVerify ประเมินว่ามีอุปกรณ์สูงสุดถึง 270 ล้านเครื่องที่ยังใช้ iOS เวอร์ชันที่ตกเป็นเป้า แต่ Malwarebytes ระบุว่าตัวเลขดังกล่าวไม่ใช่ข้อมูลล่าสุด และช่วงเวอร์ชัน iOS ที่หน้าเว็บปลอมนี้โจมตีได้อย่างเฉพาะเจาะจงยังไม่ถูกยืนยัน
อ่านถัดไป: “เอเจนต์ AI นอกรีต” บีบให้ OpenAI ต้องค้นคลังข้อมูลตัวเองกว่า 50 เพตะไบต์
