
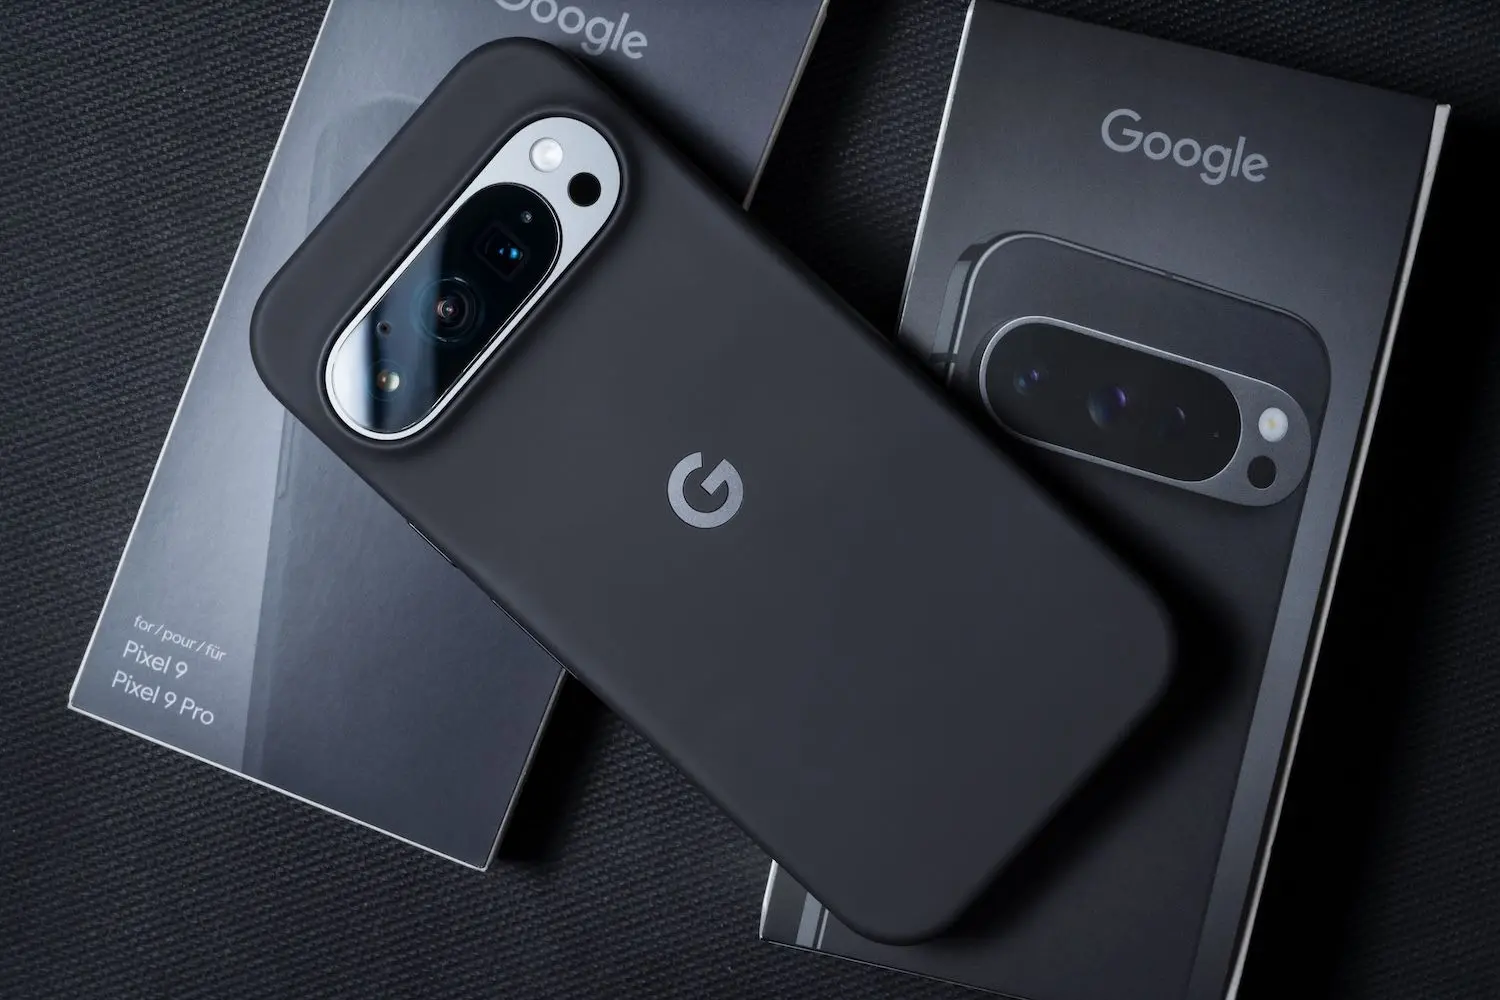
Google đã phát hành bản vá cho một lỗ hổng trong modem di động trên các mẫu Pixel, nhiều khả năng từng bị lợi dụng trong các cuộc tấn công zero‑click. Đây là một phần của gói cập nhật tháng 9 xử lý tổng cộng 110 lỗ hổng bảo mật.
Điểm đáng chú ý:
- Google cảnh báo lỗ hổng CVE-2026-58704 trong modem di động Pixel có dấu hiệu bị khai thác ở phạm vi hẹp, có mục tiêu.
- Lỗ hổng zero-click không cần bất kỳ thao tác nào từ người dùng, cho phép kẻ tấn công ở gần nâng cao đặc quyền.
- Các thiết bị Pixel được hỗ trợ sẽ nhận bản vá bảo mật ngày 5/9/2026, khắc phục 110 lỗ hổng.
Zero-day trong modem Google Pixel
Google đã đánh dấu lỗi, mã định danh CVE-2026-58704, trong bản Pixel Update Bulletin công bố hôm thứ Ba. Theo thông tin Google cho biết, hãng phát hiện chỉ dấu cho thấy lỗ hổng đang bị khai thác có chủ đích, quy mô hạn chế, và khuyến nghị toàn bộ người dùng nhanh chóng cài đặt bản cập nhật mới.
Lỗ hổng nằm trong modem di động – bộ phận chịu trách nhiệm kết nối điện thoại với mạng di động và Internet. Một lỗi logic trong mã nguồn modem cho phép bỏ qua cơ chế phân quyền, từ đó kẻ tấn công ở gần có thể nâng cấp đặc quyền mà không cần bất kỳ quyền thực thi bổ sung nào trên thiết bị. Người dùng không cần bấm vào liên kết hay mở tệp độc hại.
Nạn nhân không phải nhấp chuột, tương tác hay mở nội dung lạ, cuộc tấn công vẫn có thể thành công. Google xếp lỗ hổng ở mức độ nghiêm trọng cao và đã phát hành bản vá cùng với 109 lỗ hổng khác ảnh hưởng đến dòng Pixel. Toàn bộ thiết bị còn trong diện hỗ trợ sẽ nhận được mức bản vá ngày 5/9/2026, đồng thời bao quát cả các lỗi đã nêu trong bản tin bảo mật Android tháng 9.
Xem thêm: Đào Bitcoin đối mặt khoảng trống 50% hashrate khi AI hút công suất
Nguy cơ tấn công spyware nhắm vào Pixel
Google chưa công bố danh tính tác nhân tấn công, nạn nhân hay người phát hiện ra lỗ hổng, cũng như chưa cho biết chiến dịch khai thác bắt đầu từ thời điểm nào. Người phát ngôn công ty cũng không hồi đáp yêu cầu bình luận của báo chí.
Dù vậy, mô thức tấn công khá quen thuộc. Các nhà phân tích nhận định tính chất zero-click, nằm ở tầng modem và cách Google dùng ngôn từ thận trọng rất giống với các vụ việc trước đây có liên quan đến nhà cung cấp spyware thương mại hoặc nhóm tin tặc được nhà nước hậu thuẫn. Những đơn vị này thường bán bộ công cụ đánh cắp dữ liệu cho cơ quan chính phủ và thực thi pháp luật, dù trong khuyến cáo của Google không nêu đích danh bất kỳ nhóm nào.
Lỗ hổng ở lớp modem luôn thu hút sự chú ý đặc biệt. Chúng hoạt động bên dưới phần lớn mô hình bảo mật ứng dụng của Android và xử lý trực tiếp lưu lượng giữa thiết bị với mạng của nhà mạng, cho phép kẻ tấn công tiếp cận mức đặc quyền cao mà không cần cài ứng dụng độc hại hay phát tán đường link lừa đảo, các nhà nghiên cứu bảo mật phân tích.
Đợt vá này nối tiếp bản cập nhật tháng 6 khắc phục CVE-2025-48595 – một lỗ hổng zero-day trong Android Framework mà Google đã xử lý sau khi bị khai thác trong các cuộc tấn công có chủ đích, cho phép tin tặc thực thi mã và nâng cao đặc quyền trên thiết bị chạy Android 14 trở lên.
Đọc tiếp: Shiba Inu sửa lỗi liên kết ví Shibarium, nhưng SHIB vẫn giảm 6% trong một tuần
