
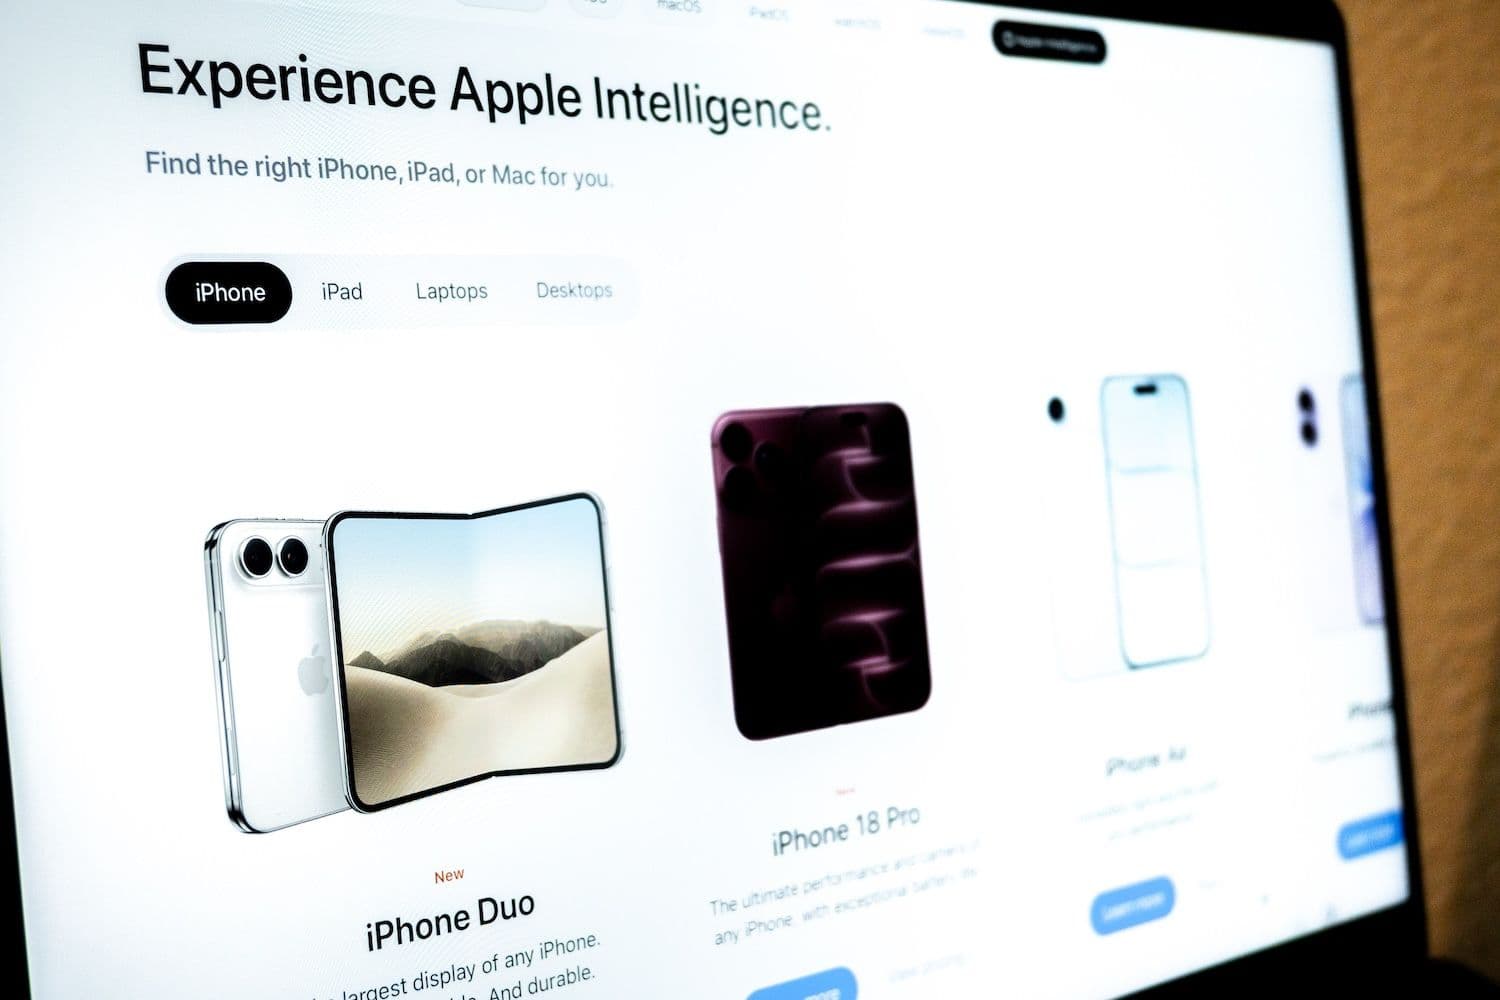
كشف باحثون في أمن المعلومات عن صفحة حجز أولي مزيفة لهاتف Apple iPhone Duo، توحي للمستخدمين بالحصول على قسيمة بقيمة 500 دولار، بهدف استدراج مالكي هواتف آيفون المعرضة للاختراق وسرقة بيانات محافظ العملات المشفّرة قبل بدء الحجوزات الرسمية في 16 أكتوبر.
أبرز النقاط:
- محاولة الاستغلال يمكن أن تبدأ بمجرد فتح آيفون معرّض للخطر للصفحة
- الحمولة الخبيثة تستهدف محافظ العملات المشفّرة وبيانات Keychain والملاحظات وغيرها من البيانات الشخصية
- تقول Apple إن الأجهزة المحدَّثة محصّنة ضد هجمات DarkSword المبلّغ عنها
تفاصيل احتيال iPhone Duo
باحثو شركة Malwarebytes رصدوا صفحة تحاكي أسلوب Apple أثناء تعقب محاولات احتيال مرتبطة بإطلاق iPhone Duo، وفق تقرير نُشر في 29 سبتمبر ونقلته منصة 9to5Mac في اليوم التالي.
الموقع يروّج لقسيمة “حصرية لشركاء معتمدين” بقيمة 500 دولار، إضافة إلى تغطية AppleCare+. في المقابل، لن تبدأ الحجوزات الرسمية لهاتف iPhone Duo قبل 16 أكتوبر.
وأوضحت Malwarebytes أن الصفحة المزيفة تعرض سعات تخزين وألواناً لا تتطابق مع تشكيلة Apple الحقيقية، فيما عدد من روابط السياسات على الموقع لا يعمل. وتبدأ محاولة الاستغلال منذ لحظة دخول الزائر إلى الصفحة، قبل إدخال أي بيانات. كما ذكرت Malwarebytes أن الموقع يستعين بسلسلة استغلال DarkSword المسرّبة لمسح هواتف آيفون المعرضة للخطر، ثم يحاول تحميل حمولة خبيثة منفصلة قادرة على جمع معلومات عن الجهاز، ومحتوى تطبيق Apple Notes، وبيانات تسجيل الدخول المحفوظة في Keychain.
اقرأ أيضاً: رهانات ضربة كييف على Polymarket تسجل تداولات بـ124 ألف دولار لكن صفقتين تفسّران الرقم
مخاطر محافظ العملات لدى Malwarebytes
الحمولة الخبيثة تبحث على الجهاز عن تطبيقات محافظ العملات المشفّرة، بما في ذلك MetaMask وPhantom وTrust Wallet وCoinbase Wallet وExodus وTonkeeper، ويمكنها – في حال نجاح الاتصال بخادم المهاجم – محاولة رفع ملفات المحافظ وبيانات الدخول والصور المصغرة.
كما عثر الباحثون على شيفرة تستهدف الرسائل وجهات الاتصال وسجل المكالمات والبريد الصوتي والبريد الإلكتروني ومواعيد التقويم وبيانات الموقع المخبأة في الذاكرة المؤقتة، مع قدرة الحمولة على التواصل مع خادم المهاجم لطلب أوامر إضافية.
وأشارت Malwarebytes إلى أنها حلّلت الشيفرة التي تم التقاطها لكنها لم تختبرها عملياً على جهاز آيفون ولم ترصد خروج بيانات فعلية من أي جهاز، ما يعني أن الفريق أكد منطق الهجوم وآليته أكثر من توثيق حالة سرقة مكتملة من ضحية حقيقية.
وكانت Google قد كشفت ثغرة DarkSword في مارس 2026، لتسارع Apple بعدها إلى سد الثغرات التي أُبلِغت عنها في الشهر نفسه. وقدّرت شركة iVerify في ذلك الوقت أن ما يصل إلى 270 مليون جهاز كانت تعمل بإصدارات iOS المستهدفة، إلا أن Malwarebytes أوضحت أن هذا الرقم لم يُحدَّث، كما أن النطاق الدقيق للأجهزة المعرضة للاستغلال عبر هذه الصفحة لم يُحسم بعد.
المقال التالي: وكلاء ذكاء اصطناعي متمردون يدفعون OpenAI لتمشيط 50 بيتابايت من سجلاتها الداخلية
