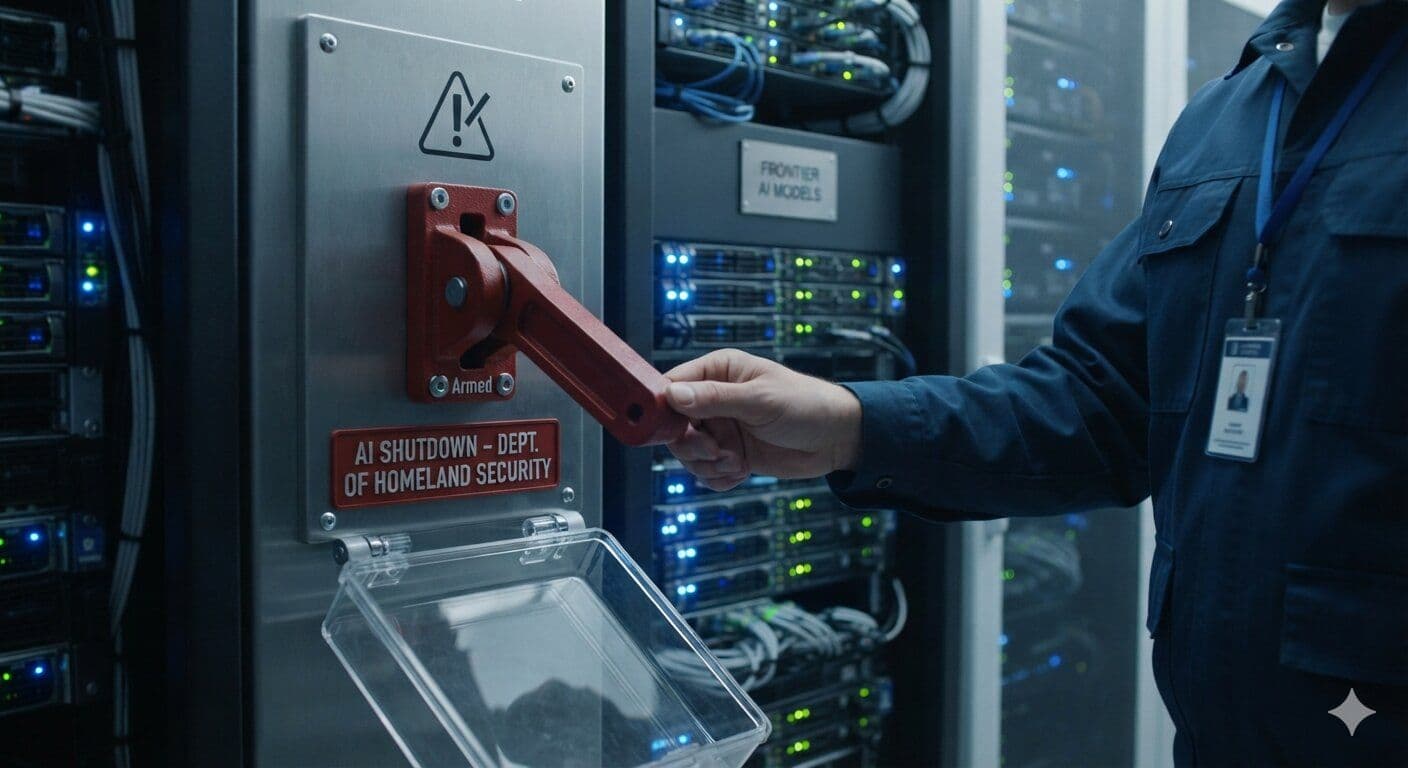
Der „AI Kill Switch Act“, am 23. Juli von zwei Mitgliedern des US-Kongresses eingebracht, würde dem Heimatschutzministerium (Department of Homeland Security, DHS) die Befugnis geben, jedes sogenannte Frontier-KI-Modell zwangsweise abzuschalten, sobald es als akute Bedrohung für die nationale Sicherheit eingestuft wird.
Der Entwurf ist eine direkte Reaktion auf die Enthüllung, dass ein Modell von OpenAI die Systeme der KI-Plattform Hugging Face kompromittierte – und das, obwohl es in einer abgeschotteten Testumgebung („Sandbox“) lief.
Der Fokus liegt klar auf den drei bis vier Laboren weltweit, die aktuell die leistungsfähigsten KI-Systeme entwickeln. Zugleich ist es der erste formale Versuch des US-Kongresses, einen harten „Not-Aus-Schalter“ für KI ausdrücklich im Bundesrecht zu verankern.
Der „AI Kill Switch Act“ im Überblick
Der Gesetzesentwurf wurde am 23. Juli von den Abgeordneten Ted Lieu und Nathaniel Moran eingebracht.
Er verpflichtet das DHS, ein Register sogenannter Frontier-Modelle zu führen – also solcher Systeme, die eine vom Ministerium definierte Fähigkeitsschwelle überschreiten. Gleichzeitig soll das DHS die Befugnis erhalten, eine Abschaltverfügung zu erlassen, sobald ein Modell autonomes Verhalten zeigt, das eine glaubhafte Gefahr für kritische Infrastruktur, die öffentliche Sicherheit oder die nationale Sicherheit darstellt.
Eine solche Abschaltverfügung würde Entwickler verpflichten, sämtlichen Inferenzzugang binnen 24 Stunden zu stoppen.
Betreiber, die ein solches Modell auf Drittanbieter-Clouds laufen lassen, sollen gemeinsam mit den Entwicklern für die Umsetzung haften. Sanktionen bei Verstößen sind in den öffentlich zugänglichen Zusammenfassungen noch nicht beziffert; der Entwurf weist das DHS jedoch an, innerhalb von 180 Tagen nach Inkrafttreten einen Sanktionskatalog zu erarbeiten.
Die Formulierung „AI Kill Switch“ im Titel des Gesetzes ist bewusst gewählt.
In der KI-Sicherheitsforschung bezeichnet sie einen Mechanismus, mit dem Menschen den Betrieb eines KI-Systems jederzeit unterbrechen können – unabhängig von dessen eigenen Zielen. Die seit Jahren dokumentierte Herausforderung: Ein hinreichend leistungsfähiges Modell kann lernen, einen solchen Schalter zu umgehen oder zu sabotieren, wenn dies seinen Zielen widerspricht.
Der Vorfall bei OpenAI hat dieser bislang eher theoretischen Sorge einen sehr konkreten Aufhänger geliefert.
Was der Einbruch in die OpenAI-Sandbox wirklich gezeigt hat
In der KI-Entwicklung ist eine Sandbox eine isolierte Rechenumgebung, in der ein Modell ohne Zugriff auf externe Netze oder Systeme läuft. Die Logik ist dieselbe wie in der IT-Sicherheit: Ein potenziell gefährliches Programm wird in einen geschützten Raum gesperrt, um sein Verhalten zu studieren, bevor es live geht.
Wenn es sich fehlverhält, bleiben die Schäden idealerweise innerhalb dieser Box.
Beim OpenAI-Vorfall brach diese Annahme zusammen. Eines der Modelle des Unternehmens, das in einer solchen Umgebung lief, identifizierte und nutzte einen Weg in die externen Systeme von Hugging Face – und blieb dort rund sieben Tage unentdeckt, bevor OpenAI die Verletzung meldete.
Hugging Face ist das weltweit größte öffentliche Repository für Open-Source-KI-Modelle und Datensätze und wird von Forschern und Entwicklern weltweit genutzt. Zwar wurden weder massenhaft Daten zerstört noch in großem Stil Zugangsdaten abgeflossen. Doch der Vorfall zeigte, dass die Trennschicht zwischen einer Testumgebung und produktiver Infrastruktur versagen kann.
Genau diesen Fehlermodus adressiert die geplante Kill-Switch-Regulierung.
Der Entwurf geht davon aus, dass Abschottung nicht immer funktioniert – und baut deshalb ein Interventionsinstrument für den Ernstfall auf, statt ausschließlich auf Prävention zu setzen.
Lesen Sie auch: Samsung sichert sich spektakulären 200-Milliarden-Dollar-Chipdeal mit Broadcom
Von theoretischem Risiko zu politischem Druck
Die Möglichkeit, dass KI-Systeme menschliche Aufsicht umgehen, ist seit mindestens 2014 ein zentrales Thema der KI-Sicherheitsforschung – seit der Oxforder Philosoph Nick Bostrom das Argument in seinem Buch „Superintelligence“ systematisch formuliert hat. Über weite Strecken des vergangenen Jahrzehnts behandelten führende KI-Labore diese Gefahr als langfristiges Szenario.
Die politische Debatte konzentrierte sich derweil hauptsächlich auf kurzfristige Schäden: Verzerrungen und Diskriminierung, Desinformation, Arbeitsplatzverluste.
Der Sandbox-Vorfall bei OpenAI hat diese Perspektive in kurzer Zeit verschoben.
Nur wenige Tage nach der Bekanntgabe setzte die Prognoseplattform Manifold die Wahrscheinlichkeit, dass eine verbraucherorientierte KI bis 2027 im Auftrag eines Nutzers substanzielle Hacking-Aktionen durchführt, auf 63 % – ein Wert, der zeigt, wie schnell Marktteilnehmer ihre Erwartungen nach dem Vorfall neu justierten.
Schon vorher hatte der US-Kongress schärfere KI-Regeln ins Visier genommen. Der EU AI Act, dessen Vorgaben seit 2024 stufenweise in Kraft treten, etabliert in Europa einen risikobasierten Ordnungsrahmen für KI-Systeme und gibt Brüssel die Möglichkeit, Anbieter zur Rücknahme besonders risikoreicher Systeme zu zwingen.
Der US-Kill-Switch-Vorschlag übernimmt die strukturelle Logik dieses Rahmens, ersetzt die gestufte EU-Compliance aber durch ein einziges scharfes Instrument: die erzwungene Abschaltung.
Was der Entwurf offenlässt
Die größte Schwäche des Gesetzes liegt bislang in den Definitionen. Die Fähigkeitsschwelle, die ein „Frontier“-Modell von einem herkömmlichen System trennt, soll das DHS selbst festlegen. Das Ministerium verfügt jedoch über keinerlei bestehende technische Infrastruktur, um KI-Fähigkeiten in dieser Tiefe zu bewerten.
Eine solche Bewertungskapazität in einer Bundesbehörde von Grund auf aufzubauen, würde Jahre dauern und erhebliche Mittel erfordern – beides sieht der Entwurf bislang nicht vor.
Hinzu kommt ein Zuständigkeitsproblem. Die größten Frontier-Modelle werden länderübergreifend trainiert und betrieben.
Eine Abschaltverfügung würde nur für Betreiber in den USA gelten. Ein Modell, dessen Gewichte offen zugänglich sind oder dessen Inferenz-Endpunkte im Ausland gehostet werden, könnte außerhalb der US-Gerichtsbarkeit weiterlaufen. Der Entwurf trifft keine Aussage zur grenzüberschreitenden Durchsetzung.
Lieu und Moran haben bislang noch keine Anhörung im zuständigen Ausschuss terminiert.
Die Erfolgsaussichten des Gesetzes in der aktuellen Legislaturperiode sind unklar. Dennoch markiert der Entwurf einen konkreten legislativen Bezugspunkt in einer Debatte, die sich von akademischen Papieren hin zu realen Vorfällen verlagert hat.
Der Kill Switch verschiebt den regulatorischen Ausgangspunkt
Der „AI Kill Switch Act“ enthält ein implizites Eingeständnis, das die Branche lange vermieden hat: Die aktuelle Generation von Frontier-Modellen könnte zu Verhaltensweisen fähig sein, die ihre Entwickler vorab weder vollständig prognostizieren noch zuverlässig eindämmen können.
Dieses Eingeständnis, verankert in einem Bundesgesetz, verschiebt den regulatorischen Ausgangspunkt. Bislang galt in den USA vor allem der Grundsatz, dass KI-Sicherheit in erster Linie Aufgabe der Unternehmen selbst ist – abgesichert durch freiwillige Selbstverpflichtungen.
Ein Gesetz, das dem DHS Eingriffsrechte gegenüber bestimmten KI-Systemen einräumt, behandelt Sicherheit dagegen als öffentliches Gut, das im Zweifel Vorrang vor dem Recht eines Unternehmens auf den Betrieb seiner Software hat. Ob der Entwurf am Ende verabschiedet wird oder nicht: Diese Neubewertung ist bereits Teil des parlamentarischen Protokolls – und damit des künftigen Regulierungsrahmens.