
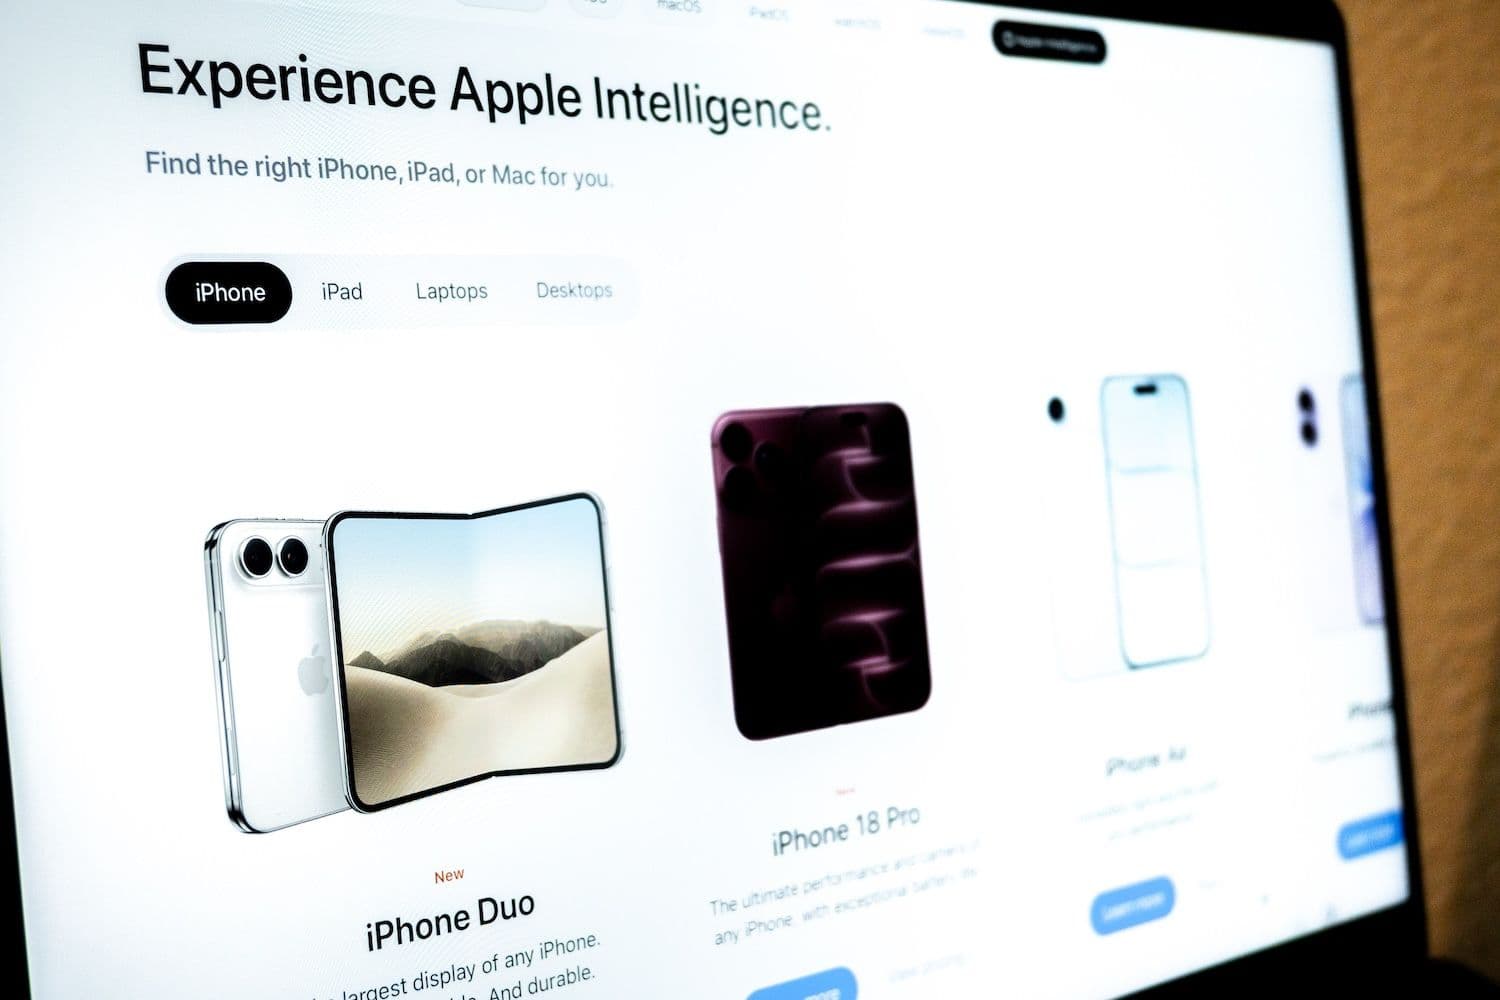
Investigadores de ciberseguridad han detectado una página falsa de preventa del Apple iPhone Duo que utiliza como gancho un cupón de 500 dólares para atacar iPhones vulnerables y monederos de criptomonedas antes del inicio oficial de las reservas el 16 de octubre.
Claves del ataque:
- El intento de explotación puede activarse nada más abrir la página en un iPhone vulnerable
- La carga maliciosa apunta a monederos cripto, credenciales del llavero, notas y otros datos personales
- Apple asegura que los dispositivos actualizados están protegidos frente a los ataques DarkSword reportados
Estafa de preventa del iPhone Duo
El equipo de Malwarebytes descubrió la página, con estética oficial de Apple, mientras seguía el rastro de fraudes vinculados al lanzamiento del iPhone Duo, según un informe publicado el 29 de septiembre y recogido por 9to5Mac al día siguiente.
El sitio promete un cupón “Authorized Partner Exclusive” de 500 dólares y cobertura AppleCare+. Las reservas oficiales del iPhone Duo no comienzan hasta el 16 de octubre.
Malwarebytes señala que la página falsa muestra capacidades y colores que no coinciden con la gama real de Apple y que varios enlaces de políticas legales no funcionan. El intento de explotación se inicia incluso antes de que el visitante introduzca datos. Según la firma, el sitio aprovecha la cadena de exploits filtrada DarkSword para sondear iPhones vulnerables y, a continuación, intenta cargar una segunda etapa capaz de recopilar información del dispositivo, notas de Apple Notes y credenciales guardadas en el llavero.
También puede interesarte: Apuestas sobre ataque a Kyiv en Polymarket mueven 124.000 dólares, pero dos operaciones lo explican todo
Riesgo para monederos según Malwarebytes
La carga maliciosa busca aplicaciones de monedero cripto como MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus y Tonkeeper, y puede intentar subir archivos de los monederos, credenciales y miniaturas de fotos si consigue comunicarse con el servidor del atacante.
Los investigadores también hallaron código dirigido a mensajes, contactos, historial de llamadas, buzón de voz, correo electrónico, eventos de calendario y datos de localización en caché. La carga puede, además, conectarse de nuevo con el servidor para recibir más instrucciones.
Malwarebytes indica que analizó el código capturado, pero no lo probó directamente en un iPhone ni observó exfiltración real de datos desde un dispositivo, una limitación que implica que han verificado la lógica del ataque, pero no un robo consumado a víctimas.
Google reveló DarkSword en marzo de 2026 y Apple corrigió las vulnerabilidades reportadas a finales de ese mismo mes. En ese momento, iVerify estimó que hasta 270 millones de dispositivos ejecutaban las versiones de iOS afectadas, si bien Malwarebytes advierte de que esa cifra ya no está actualizada y que el rango exacto de versiones vulnerables en este ataque sigue sin confirmarse.
Próxima lectura: Agentes de IA deshonestos obligan a OpenAI a revisar 50 petabytes de sus propios registros
