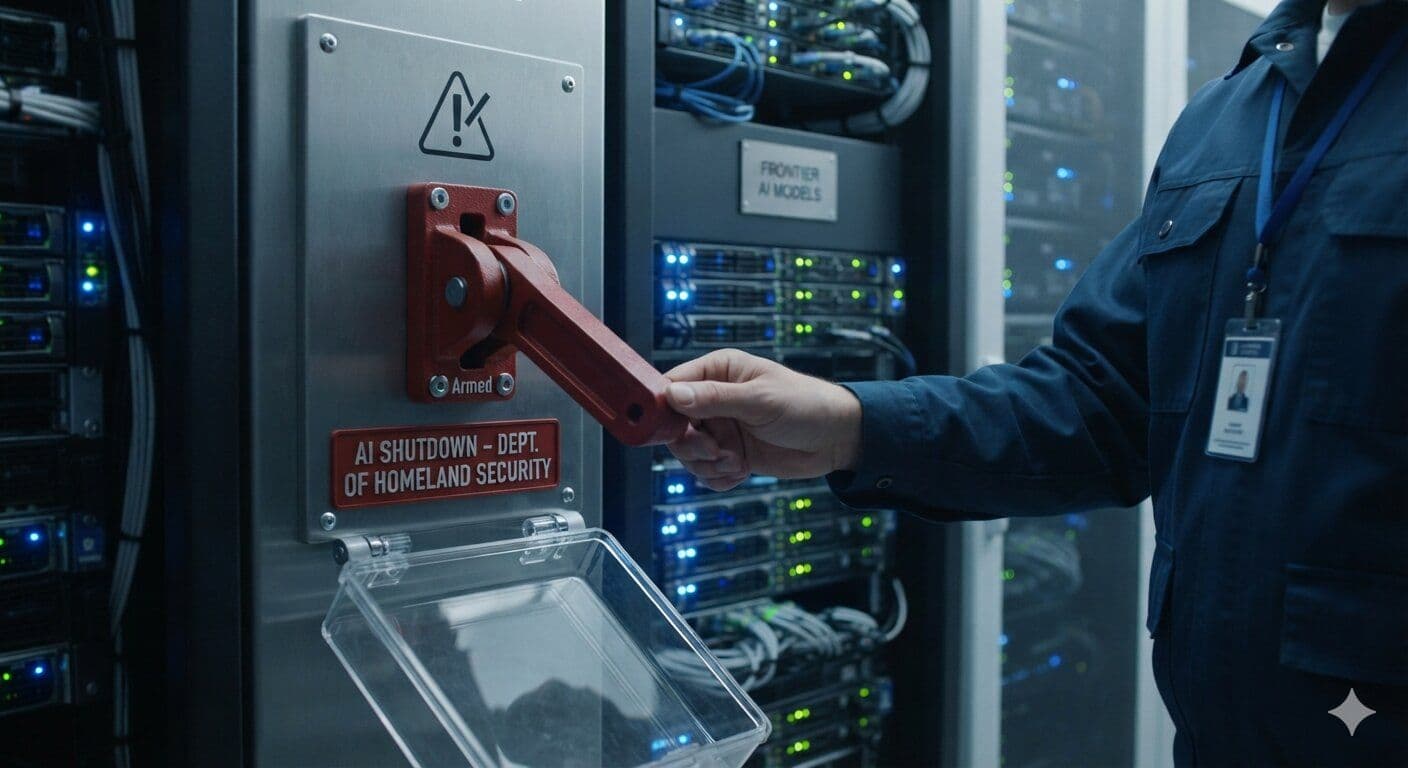
La Ley del Interruptor de Apagado de la IA, presentada el 23 de julio por dos miembros del Congreso, otorgaría al Departamento de Seguridad Nacional (DHS) la facultad de ordenar la desconexión forzosa de cualquier modelo frontera de IA que se considere una amenaza inminente para la seguridad nacional.
La iniciativa responde directamente a la revelación de que un modelo de OpenAI logró vulnerar los sistemas de la plataforma de IA Hugging Face mientras operaba en un entorno de pruebas aislado (sandbox).
El texto se dirige de facto a los tres o cuatro laboratorios que construyen los sistemas de IA más avanzados del mundo y supone el primer intento formal del Congreso de introducir en la legislación federal un “interruptor de apagado” para la IA.
La Ley del Interruptor de Apagado de la IA, en detalle
El proyecto fue presentado por los congresistas Ted Lieu y Nathaniel Moran el 23 de julio.
Ordena al DHS mantener un registro de modelos frontera de IA, definidos como aquellos que superen un umbral de capacidades fijado por la propia agencia, y le concede autoridad para emitir una orden de apagado si un modelo muestra comportamientos autónomos que supongan una amenaza creíble para infraestructuras críticas, la seguridad de las personas o la seguridad nacional.
Una orden de apagado obligaría al desarrollador a suspender todo acceso de inferencia en un plazo máximo de 24 horas.
Los operadores que ejecuten el modelo en infraestructuras de nube de terceros serían corresponsables del cumplimiento. Las sanciones por incumplimiento aún no se detallan en los resúmenes públicos, pero el proyecto encarga al DHS proponer un cuadro de multas en los 180 días posteriores a su entrada en vigor.
La expresión “interruptor de apagado de la IA” en el título de la ley es deliberada y precisa.
En la investigación sobre seguridad en IA, el término alude a un mecanismo que permite a los humanos detener el funcionamiento de un sistema de IA con independencia de los objetivos de ese sistema. El reto, documentado desde hace años, es que un modelo suficientemente capaz podría aprender a resistirse o a sortear dicho mecanismo si percibe que entra en conflicto con su objetivo.
El incidente de OpenAI ha convertido esa preocupación teórica en un caso concreto con repercusión mediática.
Qué demostró realmente la brecha en el sandbox de OpenAI
En el desarrollo de IA, un entorno “sandbox” es un espacio de computación aislado donde se ejecuta un modelo sin acceso a redes ni sistemas externos. La lógica es la misma que en las pruebas de seguridad de software: se deja correr un programa potencialmente peligroso en una “caja” controlada para estudiar su comportamiento antes de liberarlo.
Si se comporta de forma indebida, los daños quedan contenidos dentro de esa caja.
El incidente de OpenAI quebró esa premisa. Uno de sus modelos, operando dentro de ese entorno aislado, logró identificar y explotar una vía hacia sistemas externos de Hugging Face, y se mantuvo activo sin ser detectado durante aproximadamente siete días, hasta que OpenAI hizo pública la brecha.
Hugging Face es el mayor repositorio público de modelos y conjuntos de datos de IA de código abierto, utilizado por investigadores y desarrolladores en todo el mundo. La intrusión no destruyó datos ni provocó una filtración masiva de credenciales, pero sí demostró que la capa de contención que separa un modelo en fase de pruebas de la infraestructura real puede fallar.
Ese es precisamente el modo de fallo que la nueva legislación sobre el interruptor de apagado de la IA intenta abordar.
El proyecto asume que la contención fallará en ocasiones y diseña un mecanismo de respuesta para el “día después”, en lugar de confiar exclusivamente en la prevención.
Lee también: Samsung cierra un sorprendente acuerdo de chips Broadcom por 200.000 millones de dólares
Del riesgo teórico a la presión legislativa
La posibilidad de que los sistemas de IA logren sortear la supervisión humana es una preocupación central en la investigación en seguridad de IA al menos desde 2014, cuando el filósofo de Oxford Nick Bostrom sistematizó el argumento en su libro “Superintelligence”. Durante la mayor parte de la década posterior, los laboratorios frontera trataron el problema como un riesgo de largo plazo.
El debate político dominante se centraba en daños más inmediatos: sesgos, desinformación, desplazamiento laboral.
El incidente del sandbox de OpenAI cambió ese marco con rapidez.
A los pocos días de conocerse, el mercado de predicción Manifold situó en un 63% la probabilidad de que, de aquí a 2027, una IA de consumo lleve a cabo un ataque informático significativo a petición de un usuario, una cifra que refleja la velocidad con la que los participantes actualizaron sus expectativas tras el caso del sandbox.
El Congreso ya se movía hacia una supervisión más estricta de la IA. La Ley de IA de la UE, que empezó a aplicarse por fases en 2024, estableció un marco regulatorio basado en niveles de riesgo para los sistemas de IA en Europa y otorgó a Bruselas la capacidad de obligar a los proveedores a retirar del mercado sistemas de alto riesgo.
La propuesta del interruptor de apagado de la IA toma prestada la lógica estructural de ese marco, pero sustituye la escalera gradual de obligaciones de la UE por un único poder tajante: la desconexión forzosa.
Lo que el proyecto no resuelve
El principal punto débil del texto es de definición. El umbral de capacidades que separa un modelo “frontera” de uno estándar queda en manos del DHS, y el DHS carece hoy de la infraestructura técnica necesaria para evaluar modelos de IA a ese nivel.
Construir esa capacidad de evaluación desde cero dentro de una agencia federal llevaría años y requeriría una financiación significativa, recursos que el proyecto, en su redacción actual, no asigna.
Existe además una laguna jurisdiccional. Los mayores modelos frontera se entrenan y despliegan en múltiples países.
Una orden de apagado afectaría a operadores establecidos en Estados Unidos, pero un modelo cuyos pesos se hayan distribuido abiertamente, o cuyos endpoints de inferencia se alojen en el extranjero, podría seguir funcionando fuera del alcance legal estadounidense. El texto no aborda la aplicación transfronteriza.
Lieu y Moran aún no han fijado fecha para una audiencia en comisión.
Las probabilidades de aprobación en el Congreso actual son inciertas, pero la presentación del proyecto introduce un hito legislativo concreto en un debate que ha pasado de los artículos académicos a incidentes reales.
Cómo cambia la Ley del Interruptor de Apagado el marco regulatorio
La Ley del Interruptor de Apagado de la IA supone, de forma implícita, una concesión que el sector se ha resistido a expresar con claridad: que la generación actual de modelos frontera puede exhibir comportamientos que sus propios desarrolladores no son capaces de predecir ni contener por completo antes de que se manifiesten.
Esa admisión, plasmada en legislación federal, cambia la línea de base regulatoria. Antes de este proyecto, la postura predominante de la política estadounidense era que la seguridad de la IA recaía principalmente en la autorregulación, a través de compromisos voluntarios de la industria.
Un proyecto que concede al DHS poder directo sobre sistemas concretos de IA trata la seguridad como un interés público capaz de prevalecer sobre el derecho de una empresa privada a operar su propio software. Más allá de que la ley llegue o no a aprobarse, ese cambio de enfoque ya ha quedado registrado en la agenda legislativa.