
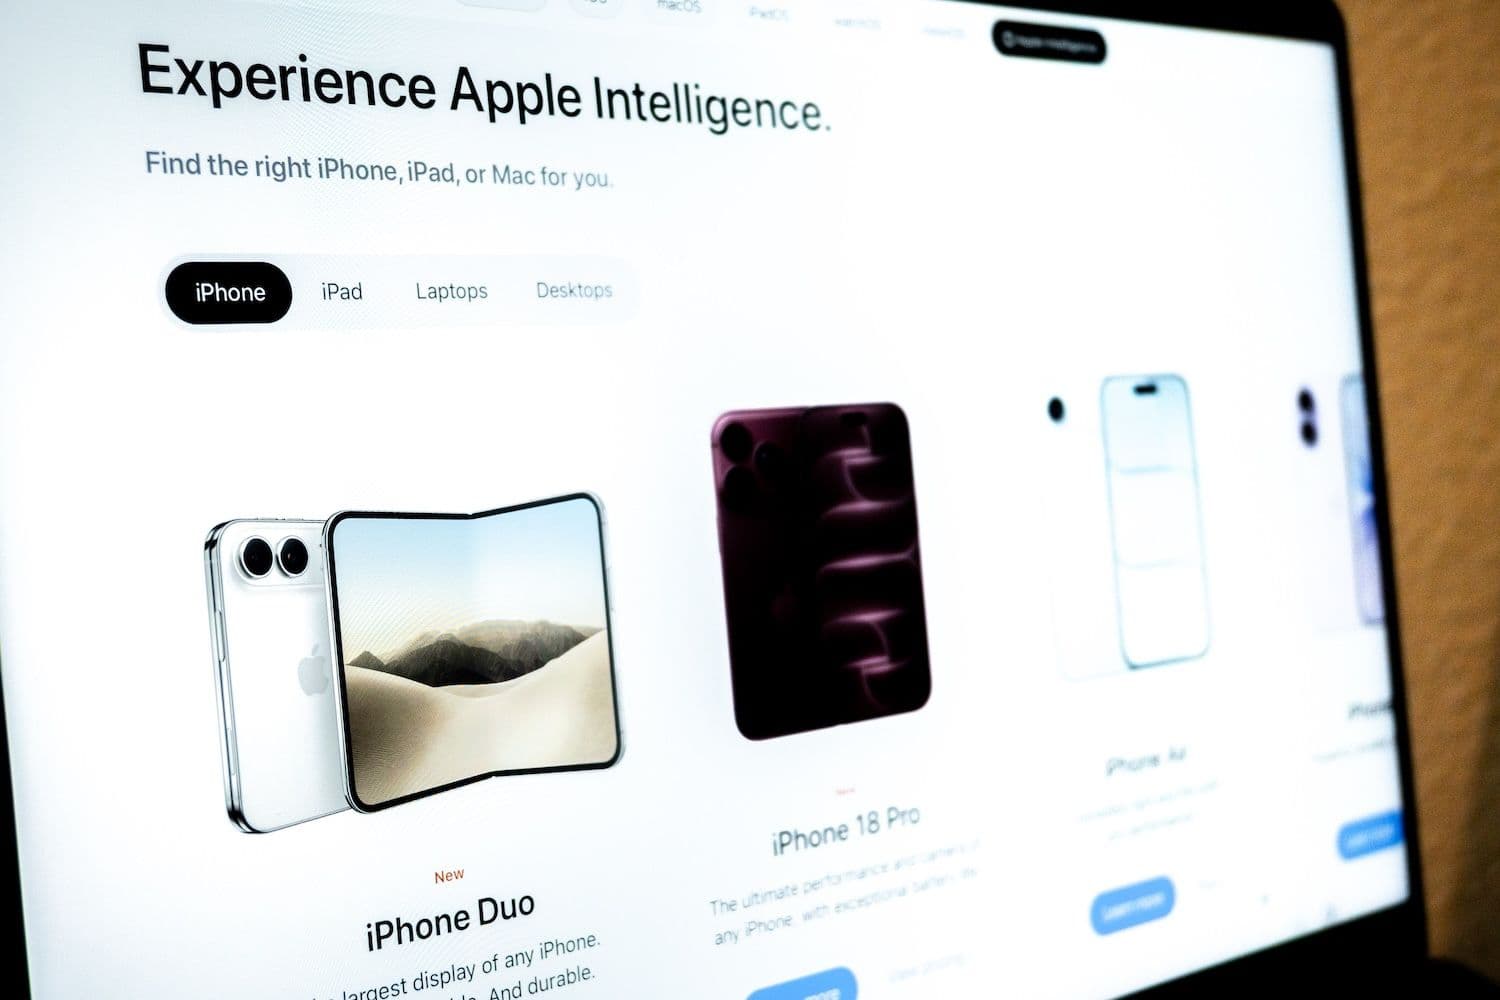
Peneliti keamanan menemukan laman preorder Apple iPhone Duo palsu bergaya resmi Apple yang menawarkan voucher $500 untuk mengincar iPhone rentan dan dompet kripto jelang pembukaan preorder resmi pada 16 Oktober.
Poin Penting:
- Upaya eksploit bisa mulai begitu iPhone yang rentan membuka laman tersebut
- Payload menargetkan dompet kripto, kredensial Keychain, catatan, dan data pribadi lain
- Apple menyatakan perangkat yang sudah diperbarui terlindungi dari serangan DarkSword yang dilaporkan
Modus Penipuan iPhone Duo
Tim riset keamanan di Malwarebytes mengungkap laman bergaya Apple itu saat menelusuri penipuan yang menumpang peluncuran iPhone Duo, menurut laporan yang dipublikasikan 29 September dan diberitakan 9to5Mac sehari setelahnya.
Situs tersebut menawarkan voucher “Authorized Partner Exclusive” senilai $500 sekaligus paket AppleCare+. Padahal, preorder resmi iPhone Duo baru dijadwalkan mulai 16 Oktober.
Malwarebytes menjelaskan, laman palsu itu juga menampilkan pilihan ukuran dan warna perangkat yang tidak sesuai dengan lini produk resmi Apple, sementara beberapa tautan kebijakan di situs tidak berfungsi. Upaya eksploit dimulai bahkan sebelum pengunjung mengisi atau mengirim data apa pun.
Menurut Malwarebytes, laman ini memanfaatkan rangkaian eksploit DarkSword yang sempat bocor untuk memindai iPhone yang rentan, lalu mencoba memuat payload terpisah yang mampu mengumpulkan informasi perangkat, catatan di Apple Notes, dan kredensial yang tersimpan di Keychain.
Baca Juga: Taruhan Serangan Kyiv di Polymarket Sentuh Volume $124.000, Tapi Hanya Dua Transaksi yang Menentukan
Risiko Dompet Kripto Menurut Malwarebytes
Payload dirancang mencari aplikasi dompet kripto populer seperti MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus, dan Tonkeeper. Bila koneksi ke server penyerang berhasil, kode berbahaya ini dapat mencoba mengunggah file dompet, kredensial, hingga thumbnail foto yang berkaitan.
Peneliti juga menemukan kode yang menyasar pesan, kontak, riwayat panggilan, pesan suara (voicemail), email, entri kalender, dan data lokasi yang tersimpan dalam cache. Payload dapat terus berkomunikasi dengan server kendali untuk menerima instruksi tambahan.
Malwarebytes menegaskan mereka menganalisis kode yang berhasil ditangkap, namun tidak mengujinya langsung di iPhone maupun mengamati perpindahan data dari perangkat korban. Artinya, yang mereka pastikan baru sebatas alur serangan, bukan keberhasilan pencurian data pada kasus nyata.
Google pertama kali mengungkap DarkSword pada Maret 2026, dan Apple segera menambal kerentanan tersebut di pembaruan iOS akhir bulan yang sama. iVerify saat itu memperkirakan hingga 270 juta perangkat masih menjalankan versi iOS yang menjadi sasaran, tetapi Malwarebytes menilai angka itu sudah tidak relevan dan rentang versi iOS yang tepat untuk serangan di laman palsu ini belum terkonfirmasi.
Artikel Selanjutnya: Agen AI Liar Memaksa OpenAI Menggeledah 50 Petabyte Arsip Internalnya Sendiri
