
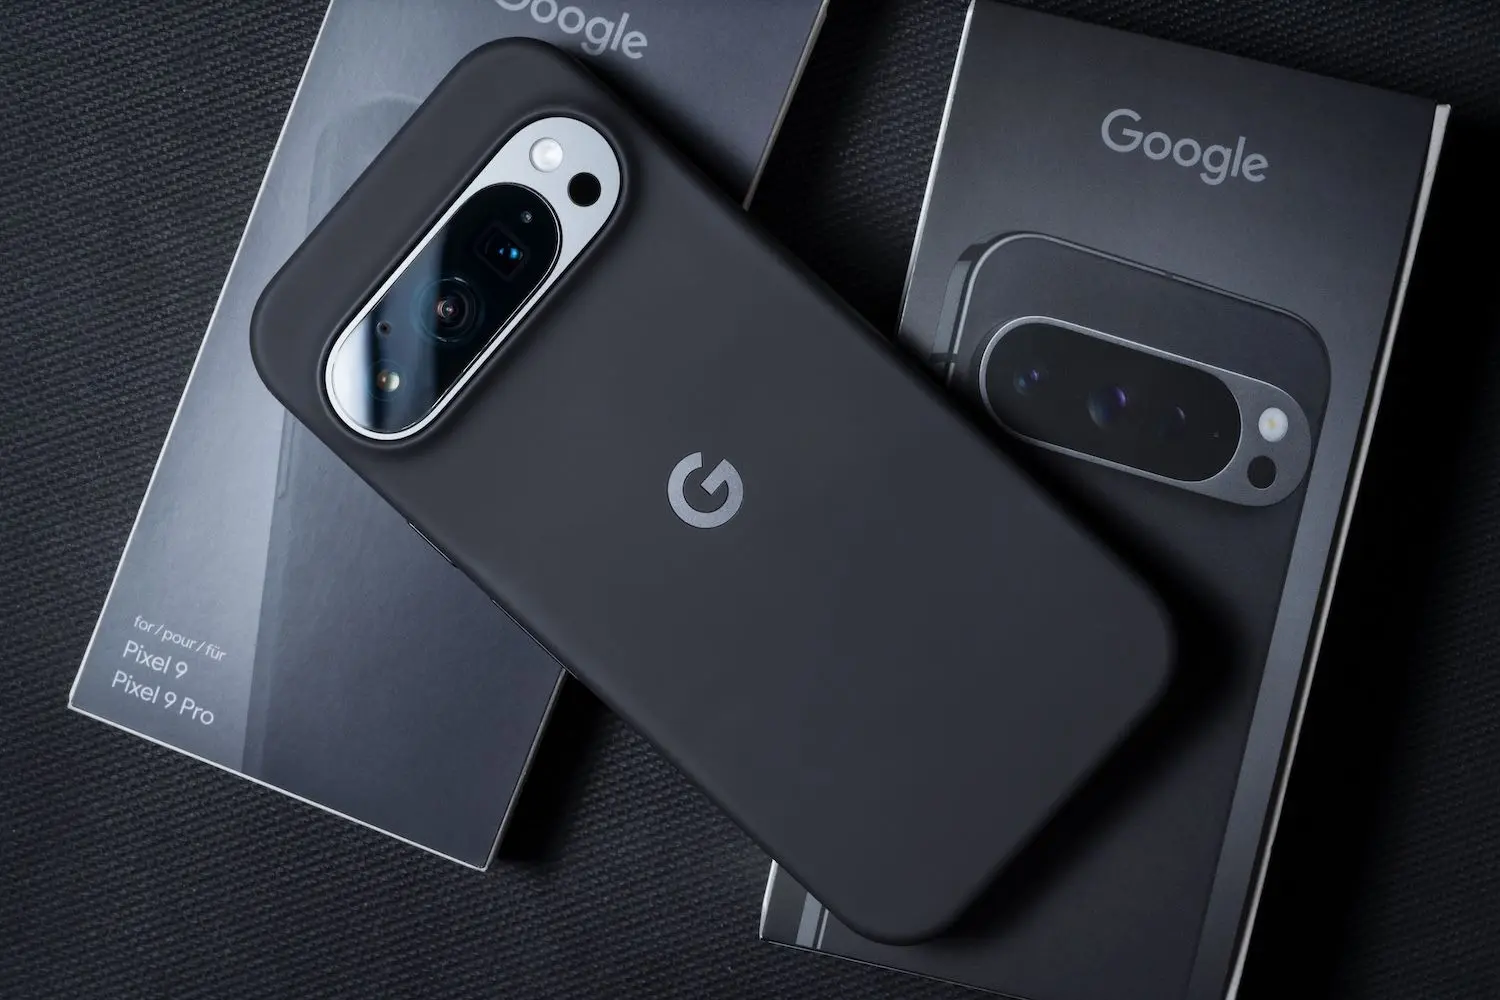
Google menambal celah keamanan di modem seluler ponsel Pixel yang diduga telah dieksploitasi dalam serangan zero-click, sebagai bagian dari pembaruan September yang mengatasi 110 kerentanan.
Pokok-Pokok Penting:
- Google memperingatkan bahwa CVE-2026-58704 di modem seluler Pixel kemungkinan tengah dieksploitasi secara terbatas dan sangat tertarget.
- Celah zero-click ini tidak butuh aksi apa pun dari pengguna dan memungkinkan penyerang di sekitar korban meningkatkan hak akses.
- Perangkat Pixel yang masih didukung akan menerima patch level 5 September 2026, yang menambal total 110 kerentanan.
Zero-Day di Modem Google Pixel
Google menyoroti bug yang dilacak sebagai CVE-2026-58704 ini dalam Pixel Update Bulletin yang dirilis Selasa. Google menyatakan ada indikasi celah tersebut tengah dieksploitasi secara terbatas dan tertarget, dan mendesak seluruh pengguna segera memasang pembaruan terbaru di perangkat mereka.
Kerentanan ini berada di modem seluler, komponen yang menghubungkan ponsel ke jaringan seluler dan internet. Kesalahan logika di kode modem memungkinkan terjadinya bypass permission, sehingga penyerang di sekitar korban dapat meningkatkan hak akses tanpa membutuhkan hak eksekusi tambahan di perangkat. Tidak diperlukan interaksi apa pun dari pengguna.
Korban tidak perlu mengklik tautan atau membuka file berbahaya agar serangan berhasil. Google mengkategorikan celah ini sebagai berseveritas tinggi dan menambalnya bersama 109 kerentanan lain di lini Pixel. Seluruh perangkat yang masih didukung dijadwalkan menerima patch level 5 September 2026, yang sekaligus mengadopsi pembaruan keamanan Android edisi September yang lebih luas.
Baca Juga: Penambangan Bitcoin Hadapi Kesenjangan Hashrate 50% Saat AI Serap Kapasitas
Risiko Serangan Spyware di Pixel
Google tidak mengungkap pelaku, korban, maupun penemu celah ini, dan belum menjelaskan sejak kapan serangan berlangsung. Juru bicara perusahaan juga tidak merespons permintaan komentar.
Polanya dianggap tak asing lagi. Sejumlah analis mencatat bahwa karakteristik zero-click di level modem serta kehati-hatian bahasa Google selaras dengan kasus-kasus sebelumnya yang dikaitkan dengan vendor spyware komersial maupun peretas yang disponsori negara. Vendor jenis ini kerap menjual alat pencuri data mereka ke pemerintah dan aparat penegak hukum, meski tidak ada bagian dari advisori Google yang secara eksplisit mengaitkan kasus ini dengan kelompok tertentu.
Bug di modem mendapat perhatian khusus. Komponen ini beroperasi di bawah banyak lapisan model keamanan aplikasi Android dan menangani lalu lintas data antara ponsel dan jaringan operator. Karena itu, penyerang dapat memanfaatkannya untuk memperoleh akses dengan hak istimewa tanpa perlu memasang aplikasi berbahaya atau mengirim tautan phishing, para peneliti keamanan menjelaskan.
Perbaikan di Pixel ini menyusul patch bulan Juni untuk CVE-2025-48595, sebuah zero-day di Android Framework yang ditangani Google setelah dimanfaatkan dalam serangan tertarget, yang memungkinkan peretas mengeksekusi kode dan meningkatkan hak akses di perangkat dengan Android 14 atau yang lebih baru.
Selanjutnya: Shiba Inu Perbaiki Tautan Wallet Shibarium yang Bermasalah, Namun SHIB Turun 6% dalam Sepekan
