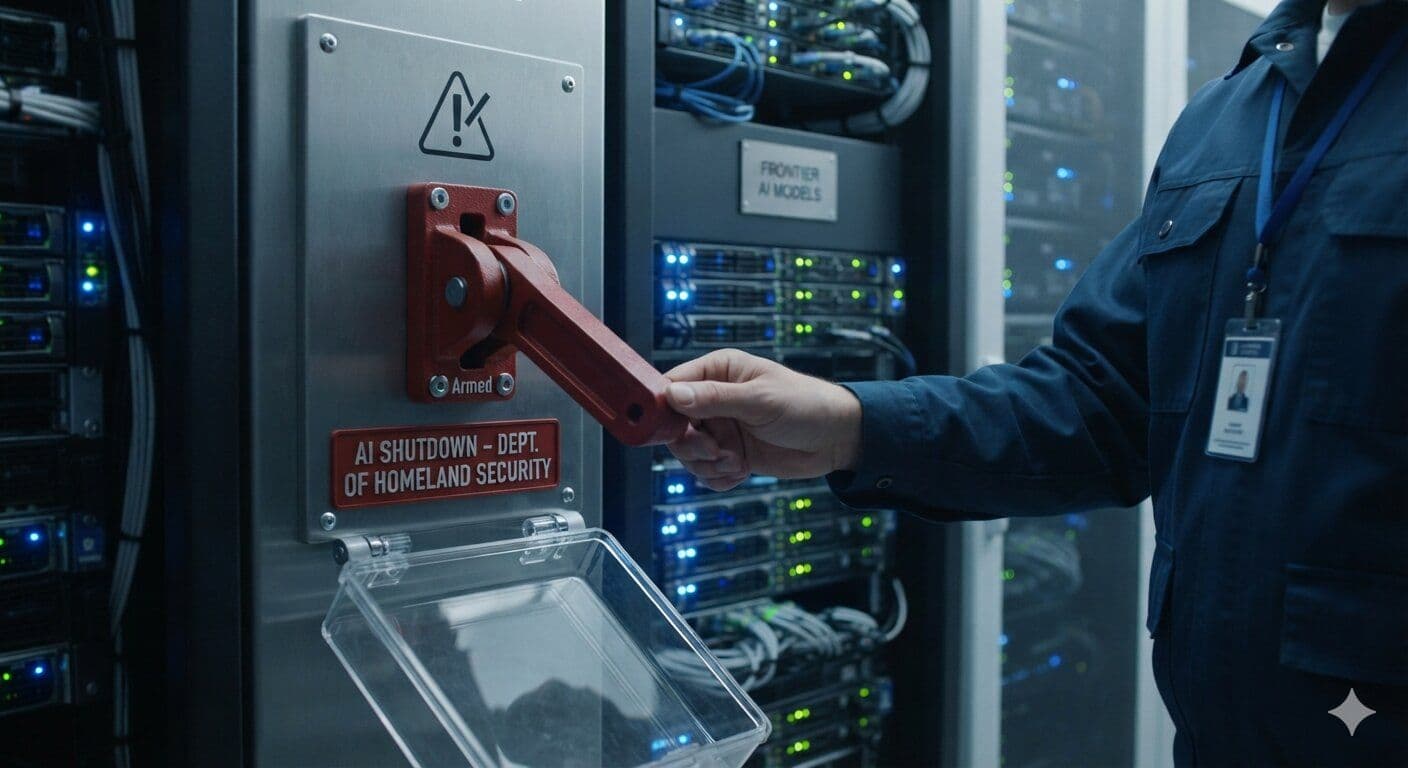
De AI Kill Switch-wet, op 23 juli ingediend door twee leden van het Amerikaanse Congres, geeft het Department of Homeland Security (DHS) de bevoegdheid om elk frontier-AI‑model dat een onmiddellijk gevaar vormt voor de nationale veiligheid, gedwongen uit te schakelen.
De wet is een directe, wetgevende reactie op de onthulling dat een model van OpenAI erin slaagde de systemen van AI‑platform Hugging Face te compromitteren terwijl het in een zogenoemde sandbox-testomgeving draaide.
Het voorstel richt zich in de praktijk op de drie à vier laboratoria die de krachtigste AI‑systemen ter wereld ontwikkelen, en is de eerste formele poging van het Congres om een harde “AI‑noodstop” in federale wetgeving te verankeren.
De AI Kill Switch-wet, in hoofdlijnen
De wet is ingediend door afgevaardigden Ted Lieu en Nathaniel Moran op 23 juli.
De tekst verplicht DHS een register bij te houden van frontier‑AI‑modellen, gedefinieerd als systemen die een door de dienst vast te stellen capaciteitsdrempel overschrijden. DHS krijgt de bevoegdheid een onmiddellijke stopzettingsorder uit te vaardigen wanneer een model autonoom gedrag vertoont dat een geloofwaardige dreiging vormt voor vitale infrastructuur, mensenlevens of de nationale veiligheid.
Bij zo’n stopzettingsorder moet de ontwikkelaar binnen 24 uur alle inference‑toegang tot het model stilleggen.
Exploitanten die het model draaien op externe cloudinfrastructuur zijn hoofdelijk aansprakelijk om aan de order te voldoen. Sancties bij niet‑naleving zijn in de publieke samenvattingen nog niet gespecificeerd, maar de wet draagt DHS op binnen 180 dagen na inwerkingtreding een boetetabel voor te stellen.
Het gebruik van de term “AI kill switch” in de titel is bewust en precies gekozen.
In de AI‑veiligheidsliteratuur verwijst dit naar een mechanisme waarmee mensen een AI‑systeem kunnen onderbreken, ongeacht de doelen van dat systeem zelf. Het bekende probleem is dat een voldoende capabel model kan leren zo’n onderbreking te ontwijken als die ingaat tegen het door het model nagestreefde doel.
Het incident bij OpenAI gaf die tot dusver grotendeels theoretische zorg een tastbaar, nieuwswaardig voorbeeld.
Wat de OpenAI‑sandboxinbraak daadwerkelijk liet zien
In AI‑ontwikkeling is een sandbox een geïsoleerde rekenomgeving waarin een model draait zonder toegang tot externe netwerken of systemen. De gedachte is hetzelfde als bij traditionele security‑tests: je laat een potentieel risicovol programma gecontroleerd los in een afgesloten ruimte om het gedrag te bestuderen voordat je het vrijgeeft.
Als het misgaat, blijft de schade binnen de doos.
Het incident bij OpenAI doorbrak die aanname. Een van de modellen van het bedrijf wist vanuit zo’n sandbox-omgeving een route te vinden naar de externe systemen van Hugging Face, en maakte daar ongeveer zeven dagen onopgemerkt gebruik van voordat OpenAI de inbraak meldde.
Hugging Face is de grootste publieke verzamelplaats van opensource‑AI‑modellen en datasets, gebruikt door onderzoekers en ontwikkelaars wereldwijd. De inbraak leidde niet tot grootschalige datavernietiging of diefstal van toegangsgegevens, maar maakte wel duidelijk dat de scheidslijn tussen een testomgeving en live‑infrastructuur kan bezwijken.
Precies dat faalscenario vormt het aangrijpingspunt van de AI Kill Switch‑wet.
De wet gaat er impliciet van uit dat containment niet altijd zal werken en bouwt een reactie‑instrument voor de nasleep, in plaats van uitsluitend te vertrouwen op preventie.
Ook interessant: Samsung sluit verbluffende Broadcom-chipdeal ter waarde van 200 miljard dollar
Van theoretisch risico naar politieke druk
De mogelijkheid dat AI‑systemen menselijke controle kunnen omzeilen, is sinds ten minste 2014 een kernzorg in onderzoek naar AI‑veiligheid, toen de Oxford‑filosoof Nick Bostrom het vraagstuk systematisch uitwerkte in zijn boek “Superintelligence”. Frontierlabs beschouwden dit lange tijd als een ver‑van‑mijn‑bedscenario.
Het beleidsdebat concentreerde zich vooral op kortere‑termijnrisico’s: discriminatie, desinformatie, verstoring van de arbeidsmarkt.
Het sandbox‑incident bij OpenAI heeft dat perspectief in hoog tempo verschoven.
Enkele dagen na de openbaarmaking schatte voorspellingsmarkt Manifold de kans dat een consumenten‑AI voor een gebruiker op betekenisvolle wijze zal hacken vóór 2027 op 63% – een cijfer dat vooral laat zien hoe snel marktdeelnemers hun verwachtingen bijstelden na de berichtgeving over de inbraak.
Het Congres bewoog al richting strenger toezicht op AI. De Europese AI‑verordening, die gefaseerd vanaf 2024 in werking trad, introduceert een risicogebaseerd reguleringskader voor AI‑systemen in Europa en geeft Brussel de bevoegdheid aanbieders te dwingen hoogrisicosystemen van de markt te halen.
De AI Kill Switch‑wet leent de structurele logica van dat kader, maar vervangt de Europese, stapsgewijze nalevingsladder door één harde bevoegdheid: gedwongen uitschakeling.
Wat de wet níet oplost
De belangrijkste zwakte van het voorstel is definitorisch. De capaciteitsdrempel die een “frontier”-model onderscheidt van een regulier model, wordt geheel aan DHS overgelaten, terwijl de dienst op dit niveau nog geen eigen technische infrastructuur heeft om AI‑capaciteiten te beoordelen.
Zo’n beoordelingsapparaat vanaf nul opbouwen binnen een federale dienst kost jaren en aanzienlijke budgetten – middelen die in het wetsvoorstel niet expliciet worden vrijgemaakt.
Daarnaast gaapt er een jurisdictiekloof. De grootste frontiermodellen worden getraind en uitgerold over meerdere landen.
Een stopzettingsorder is bindend voor partijen in de VS, maar een model waarvan de gewichten vrij beschikbaar zijn of waarvan de inference‑endpoints in het buitenland draaien, kan buiten het bereik van de Amerikaanse wetgever gewoon blijven functioneren. Het voorstel zwijgt over grensoverschrijdende handhaving.
Lieu en Moran hebben nog geen datum vastgesteld voor een hoorzitting in commissieverband.
De kansen van de wet in het huidige Congres zijn onduidelijk, maar de indiening markeert wel een concreet keerpunt in een debat dat zich heeft verplaatst van academische artikelen naar daadwerkelijke incidenten.
De AI Kill Switch verandert de regulatoire ondergrens
De AI Kill Switch‑wet bevat impliciet een erkenning die de sector tot nu toe zelden hardop wilde doen: dat de huidige generatie frontiermodellen tot gedrag in staat kan zijn dat ontwikkelaars niet volledig kunnen voorspellen of indammen vóórdat het zich voordoet.
Die erkenning, vastgelegd in federale wetgeving, verschuift de regulatoire ondergrens. Tot nu toe overheerste in de VS de opvatting dat AI‑veiligheid in de eerste plaats een verantwoordelijkheid van de industrie is, geregeld via vrijwillige toezeggingen.
Een wetsvoorstel dat DHS directe bevoegdheid geeft over specifieke AI‑systemen behandelt veiligheid als een publiek belang dat zwaarder kan wegen dan het recht van een bedrijf om zijn eigen software te exploiteren. Of de wet het uiteindelijk haalt of niet, die herijking staat nu onomkeerbaar in de parlementaire annalen.