
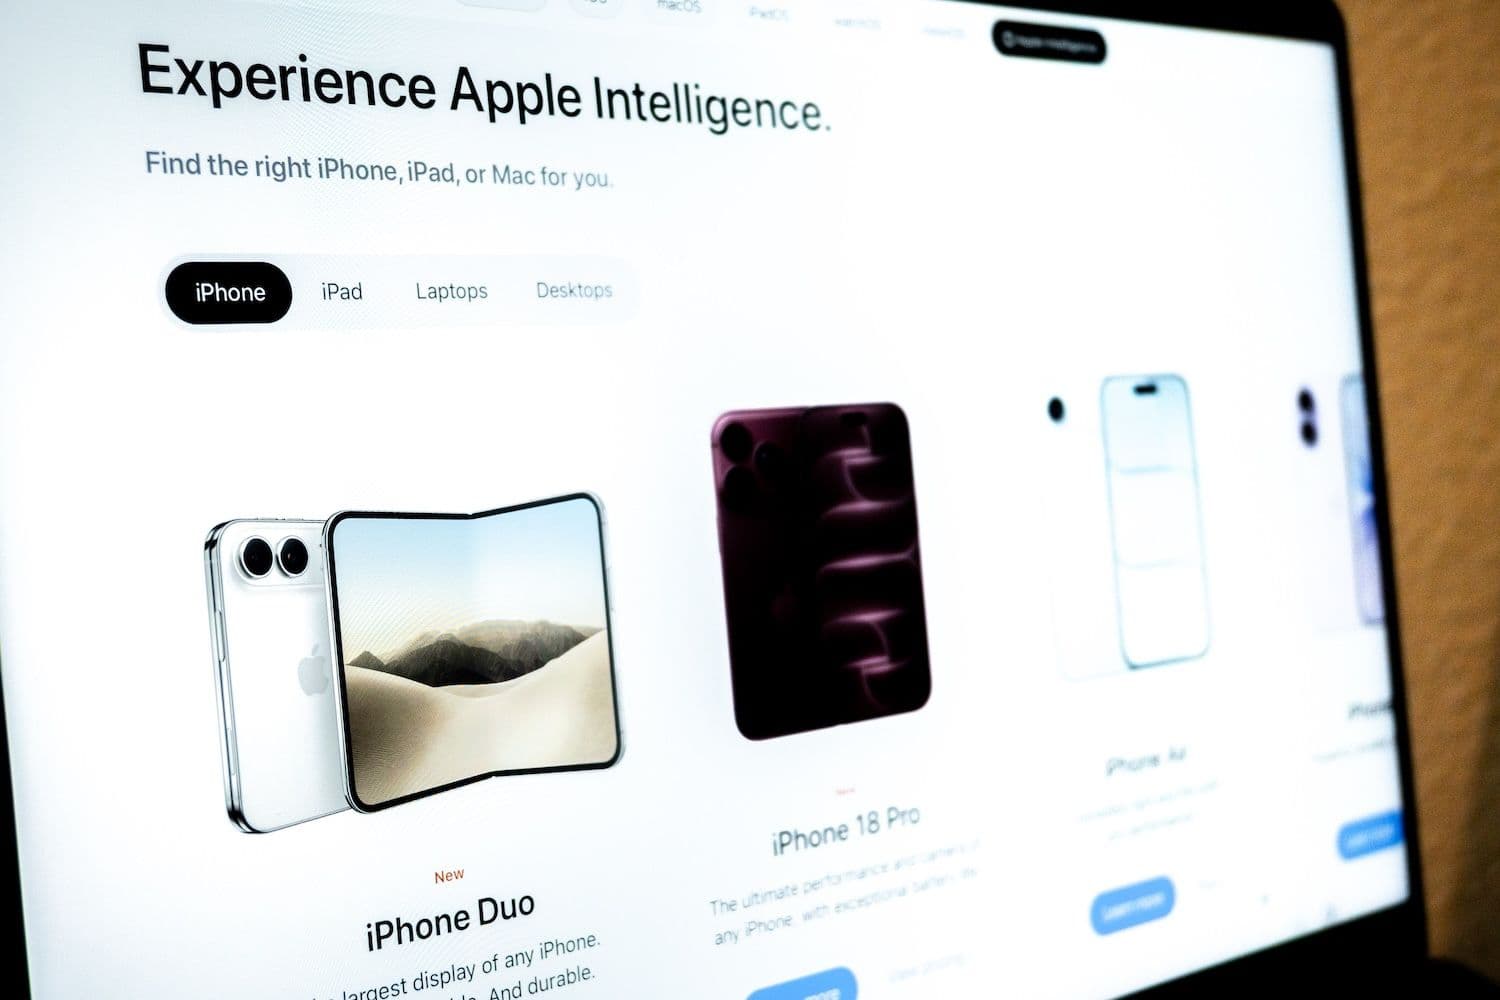
Beveiligingsonderzoekers hebben een nagemaakte Apple-preorderpagina voor de iPhone Duo ontdekt, die met een lokkertje van een waardebon van $500 kwetsbare iPhones én cryptowallets viseert in de aanloop naar de officiële preorders op 16 oktober.
Belangrijkste punten:
- De aanval kan al starten zodra een kwetsbare iPhone de pagina opent
- De payload richt zich op cryptowallets, sleutelhanger-gegevens, notities en andere persoonlijke data
- Apple zegt dat bijgewerkte apparaten beschermd zijn tegen de gemelde DarkSword-aanvallen
iPhone Duo-oplichting
Onderzoekers van Malwarebytes ontdekten de Apple-achtige site tijdens onderzoek naar fraude rond de lancering van de iPhone Duo. Hun bevindingen verschenen op 29 september en werden een dag later opgepikt door 9to5Mac.
De site lokt bezoekers met een “Authorized Partner Exclusive”-waardebon van $500 en zogenoemde AppleCare+-dekking. Officiële iPhone Duo-preorders starten echter pas op 16 oktober.
Volgens Malwarebytes vermeldt de nep-pagina toestelformaten en kleuren die niet overeenkomen met Apple’s assortiment, terwijl meerdere beleidslinks op de site niet werken. De exploitpoging start al voordat een bezoeker ook maar iets invult. De pagina maakt daarbij gebruik van de uitgelekte DarkSword-exploitketen om kwetsbare iPhones te scannen en probeert vervolgens een aparte payload te laden die toestelgegevens, Apple Notes en opgeslagen sleutelhanger-inloggegevens kan verzamelen.
Ook interessant: Polymarket-inzetten op aanval op Kyiv halen $124.000 omzet, maar twee trades verklaren alles
Risico voor wallets volgens Malwarebytes
De payload speurt naar cryptowallet-apps als MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus en Tonkeeper, en kan – zodra er verbinding is met de server van de aanvaller – walletbestanden, inloggegevens en fotominiaturen proberen te uploaden.
Onderzoekers vonden daarnaast code die gericht is op berichten, contacten, bellogboeken, voicemail, e-mail, agenda-items en gecachete locatiegegevens. De payload kan bovendien aanvullende instructies ophalen bij de commandoserver.
Malwarebytes zegt de onderschepte code te hebben geanalyseerd, maar hem niet daadwerkelijk op een iPhone te hebben getest en ook geen dataverkeer van toestel naar aanvaller te hebben waargenomen. Daardoor is vooral de aanvallogica bevestigd, niet een concreet, geslaagd datalek bij slachtoffers.
Google maakte DarkSword in maart 2026 publiek, waarna Apple de gemelde kwetsbaarheden later die maand dichtte. iVerify schatte destijds dat tot 270 miljoen apparaten draaiden op de getroffen iOS-versies. Malwarebytes benadrukt echter dat dit cijfer achterhaald is en dat het exacte kwetsbare versiebereik voor deze specifieke aanvalspagina nog niet vaststaat.
Lees ook: Op hol geslagen AI-agenten dwingen OpenAI tot het doorzoeken van 50 petabyte aan eigen archieven
