
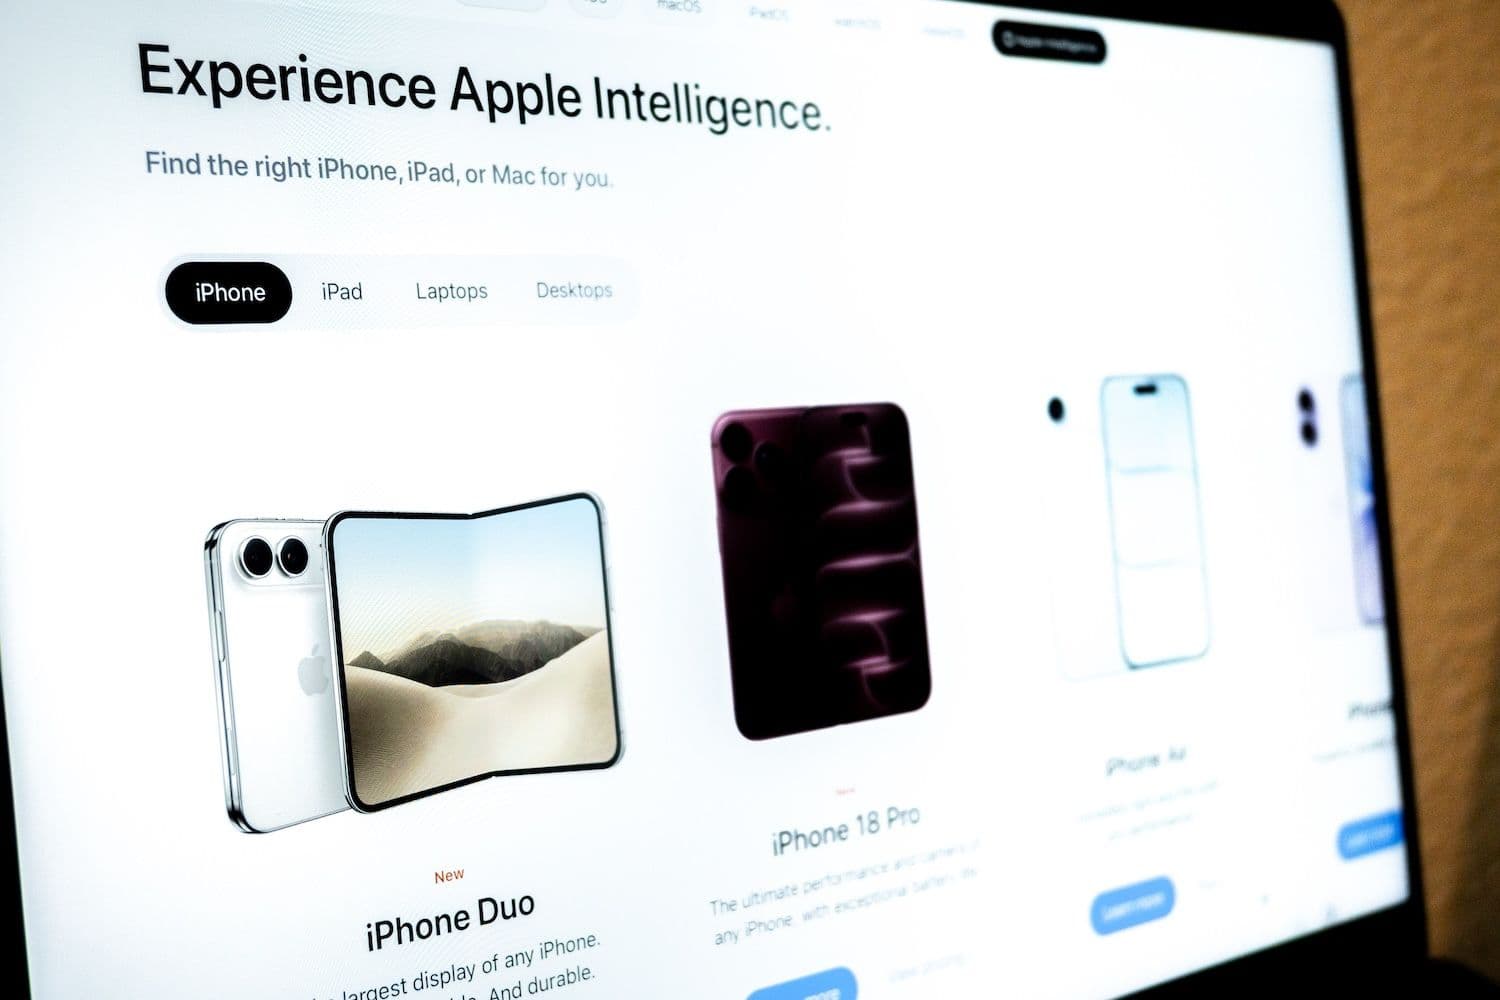
Investigadores de segurança identificaram uma página falsa de pré-venda do Apple iPhone Duo que usa o isco de um voucher de US$ 500 para atacar iPhones vulneráveis e carteiras de criptomoedas antes do início oficial das encomendas, a 16 de outubro.
Pontos-chave:
- A tentativa de exploração pode começar assim que um iPhone vulnerável abre a página
- O payload tem como alvo carteiras cripto, credenciais do porta‑chaves, notas e outros dados pessoais
- A Apple afirma que dispositivos atualizados estão protegidos contra os ataques DarkSword reportados
Golpe do iPhone Duo
Especialistas da Malwarebytes detetaram a página, desenhada ao estilo da Apple, enquanto acompanhavam esquemas de fraude ligados ao lançamento do iPhone Duo, segundo relatório publicado em 29 de setembro e noticiado pela 9to5Mac no dia seguinte.
O site promete um voucher “Authorized Partner Exclusive” de US$ 500 e cobertura AppleCare+. As pré-vendas oficiais do iPhone Duo só começam a 16 de outubro.
A Malwarebytes indica que a página fraudulenta também apresenta tamanhos e cores de dispositivos que não correspondem à gama oficial da Apple, além de vários links de políticas que simplesmente não funcionam. A tentativa de exploração arranca antes mesmo de o visitante submeter qualquer dado. Segundo a empresa, a página usa a cadeia de exploração DarkSword, divulgada após um vazamento, para sondar iPhones vulneráveis e, em seguida, tenta carregar um payload separado capaz de recolher informações do dispositivo, notas guardadas na app Apple Notes e credenciais armazenadas no porta‑chaves.
Veja também: Apostas da Polymarket sobre ataque a Kyiv somam US$ 124.000, mas duas operações explicam tudo
Risco para carteiras cripto identificado pela Malwarebytes
O payload procura aplicações de carteira cripto como MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus e Tonkeeper, e pode tentar enviar para o servidor do atacante ficheiros de carteira, credenciais e miniaturas de fotos, se a ligação for bem-sucedida.
Os investigadores também encontraram código direcionado a mensagens, contactos, histórico de chamadas, voicemail, email, entradas de calendário e dados de localização em cache, enquanto o payload consegue contactar o servidor de comando e controlo para receber novas instruções.
A Malwarebytes afirma ter analisado o código capturado, mas sem o testar num iPhone real nem observar tráfego de dados a sair de um dispositivo, uma limitação que significa que os especialistas validaram a lógica do ataque, mas não um roubo efetivo a vítimas no mundo real.
A Google revelou a cadeia DarkSword em março de 2026, e a Apple corrigiu as vulnerabilidades reportadas ainda nesse mês. A iVerify estimou, na altura, que até 270 milhões de dispositivos executavam as versões de iOS visadas, mas a Malwarebytes ressalva que este número já não é atual e que o intervalo exato de versões vulneráveis exploradas por esta página permanece por confirmar.
Leia a seguir: Agentes de IA desonestos forçam a OpenAI a vasculhar 50 petabytes dos próprios registos
