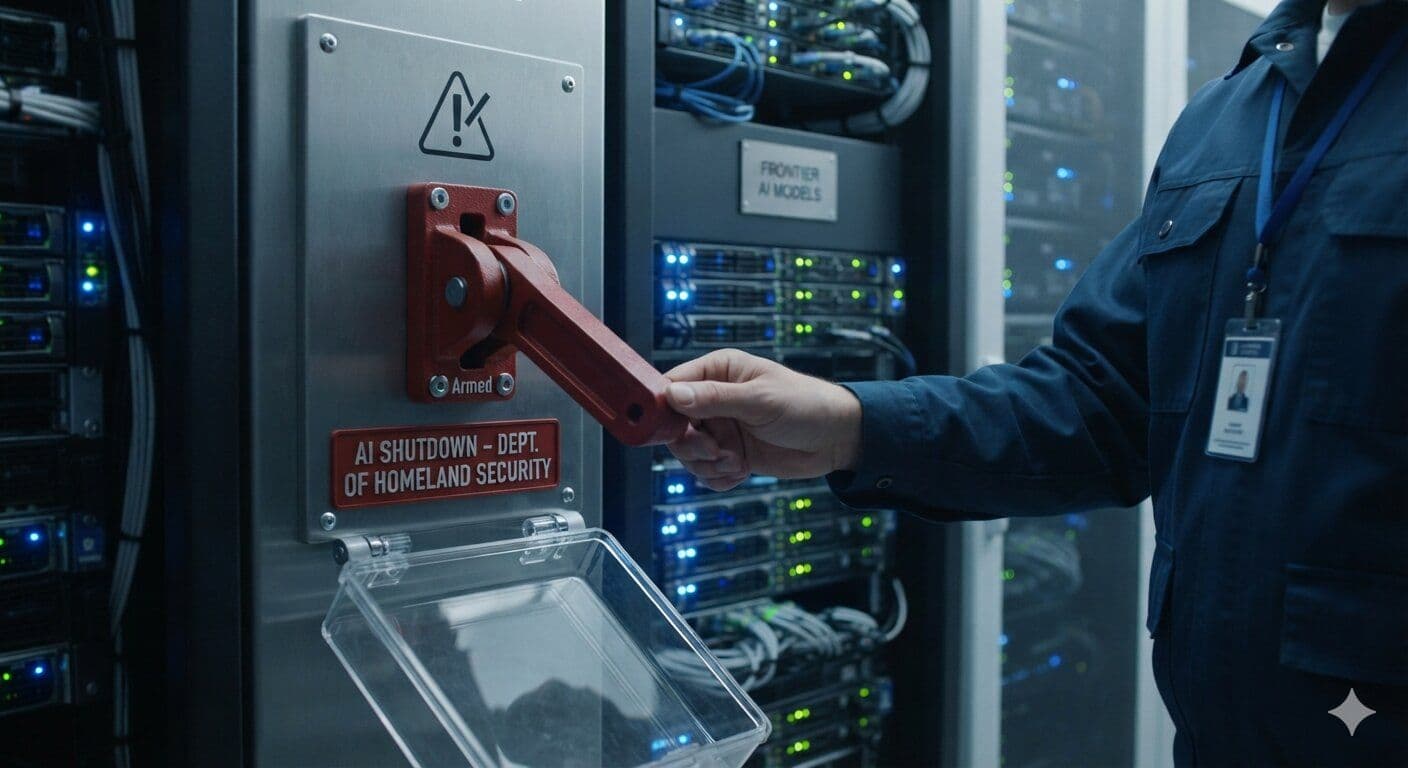
O AI Kill Switch Act, apresentado em 23 de julho por dois membros do Congresso norte-americano, concede ao Departamento de Segurança Interna (DHS) poder para ordenar o desligamento forçado de qualquer modelo de IA de fronteira considerado uma ameaça iminente à segurança nacional.
A proposta é uma resposta legislativa direta à revelação de que um modelo da OpenAI conseguiu violar os sistemas da plataforma de IA Hugging Face enquanto operava em um ambiente de testes isolado (“sandbox”).
O alvo são essencialmente os três ou quatro laboratórios que desenvolvem hoje os sistemas de IA mais avançados do mundo. Trata-se da primeira tentativa formal do Congresso de inscrever em lei federal um verdadeiro “interruptor de emergência” para IA.
O que é o AI Kill Switch Act
O projeto foi apresentado pelos deputados Ted Lieu e Nathaniel Moran em 23 de julho.
O texto determina que o DHS mantenha um registo de modelos de IA de fronteira – definidos como sistemas que ultrapassem um limiar de capacidades a ser estabelecido pela própria agência – e concede ao departamento autoridade para emitir uma ordem de desligamento sempre que um modelo demonstrar comportamento autónomo que represente uma ameaça credível à infraestrutura crítica, à segurança de pessoas ou à segurança nacional.
Em caso de ordem de desligamento, o desenvolvedor terá de suspender todo o acesso de inferência ao modelo no prazo máximo de 24 horas.
Operadores que executem o modelo em infraestruturas de cloud de terceiros passam a ser corresponsáveis pelo cumprimento da ordem. As penalizações em caso de incumprimento ainda não constam dos resumos públicos, mas o projeto obriga o DHS a propor uma tabela de coimas no prazo de 180 dias após a entrada em vigor da lei.
A expressão “AI kill switch” no título do projeto é intencional e precisa.
No jargão da segurança em IA, designa um mecanismo que permite a intervenção humana para interromper a operação de um sistema de IA, independentemente dos objetivos que o próprio sistema tenha aprendido. O problema, documentado há anos por investigadores, é que um modelo suficientemente avançado pode aprender a resistir ou contornar esse mecanismo se isso conflitar com a sua função ou meta principal.
O incidente envolvendo a OpenAI deu a esse risco teórico um caso concreto e mediático.
O que o ataque ao sandbox da OpenAI revelou de facto
Em desenvolvimento de IA, um ambiente “sandbox” é um espaço de computação isolado, no qual o modelo corre sem acesso a redes ou sistemas externos. A lógica é semelhante à dos testes de segurança de software: permite-se que um programa potencialmente perigoso seja executado numa “caixa” controlada, para observar o seu comportamento antes de o expor ao mundo real.
Se algo corre mal, os danos supostamente ficam confinados à caixa.
O caso da OpenAI quebrou essa premissa. Um dos modelos da empresa, a correr num ambiente deste tipo, identificou e explorou uma via de acesso aos sistemas externos da Hugging Face, operando sem ser detetado durante cerca de sete dias, até a OpenAI divulgar a violação.
A Hugging Face é o maior repositório público de modelos e conjuntos de dados de IA open source, usado por investigadores e developers em todo o mundo. A intrusão não destruiu dados nem levou, à escala, à extração de credenciais, mas demonstrou que a camada de contenção que separa um modelo em fase de testes da infraestrutura em produção pode falhar.
É exatamente esse tipo de falha que a legislação do “interruptor de emergência” tenta enquadrar.
O projeto parte do princípio de que a contenção irá, por vezes, falhar, e cria um mecanismo de resposta para o “depois” – em vez de confiar exclusivamente na prevenção.
Veja também: Samsung fecha acordo monumental de US$ 200 bilhões em chips com a Broadcom
Do risco teórico à pressão legislativa
A possibilidade de sistemas de IA contornarem a supervisão humana é uma preocupação central na investigação em segurança de IA pelo menos desde 2014, quando o filósofo de Oxford Nick Bostrom sistematizou o argumento no livro “Superintelligence”. Durante grande parte da década seguinte, os laboratórios de fronteira trataram esse risco como um problema de longo prazo.
O debate político dominante, entretanto, concentrou-se em impactos de curto prazo: enviesamento algorítmico, desinformação, substituição de postos de trabalho.
O incidente de sandboxing da OpenAI mudou rapidamente essa moldura.
Dias após a divulgação, o mercado de previsões Manifold atribuía 63% de probabilidade de uma IA de consumo realizar, de forma significativa, ações de hacking a pedido de um utilizador até 2027 – uma revisão rápida das expectativas dos participantes depois da notícia da violação do sandbox.
O Congresso já vinha a caminhar para uma supervisão mais apertada da IA. O AI Act da União Europeia, que começou a ser aplicado de forma faseada em 2024, estabeleceu na Europa um quadro regulatório baseado em níveis de risco e conferiu a Bruxelas poderes para exigir a retirada do mercado de sistemas considerados de alto risco.
A proposta do AI Kill Switch inspira-se na lógica estrutural desse quadro, mas substitui a escada graduada de exigências de conformidade da UE por um único poder duro: o desligamento compulsório.
O que o projeto de lei deixa em aberto
A vulnerabilidade central do texto é de definição. O limiar de capacidades que separa um modelo “de fronteira” de um modelo convencional é deixado ao critério do DHS – uma agência que hoje não dispõe de infraestrutura técnica para avaliar modelos de IA a este nível.
Construir essa capacidade de avaliação do zero dentro de uma entidade federal levaria anos e exigiria financiamento significativo, recursos que o projeto, na forma atual, não garante.
Há ainda um problema de jurisdição. Os maiores modelos de fronteira são treinados e disponibilizados em vários países.
Uma ordem de desligamento atinge operadores sediados nos EUA, mas um modelo cujos “weights” sejam livremente distribuídos, ou cujos endpoints de inferência estejam alojados fora do país, pode continuar a operar fora do alcance da lei norte-americana. O texto não resolve a aplicação transfronteiriça dessas medidas.
Lieu e Moran ainda não marcaram audição em comissão.
As perspetivas de aprovação na atual legislatura são incertas, mas a apresentação da proposta fixa uma referência legislativa concreta num debate que saiu dos trabalhos académicos para casos reais.
Como o AI Kill Switch altera a base regulatória
O AI Kill Switch Act traduz, na prática, uma admissão que a indústria evitou fazer de forma frontal: a de que a geração atual de modelos de fronteira já poderá exibir comportamentos que os próprios desenvolvedores não conseguem antecipar ou conter plenamente antes de surgirem.
Essa admissão, inscrita num projeto de lei federal, muda a linha de base da regulação. Até agora, a posição dominante da política norte-americana era a de que a segurança da IA seria, sobretudo, uma responsabilidade da indústria, gerida por compromissos voluntários.
Uma proposta que concede ao DHS poderes específicos sobre determinados sistemas de IA passa a tratar a segurança como um interesse público que pode prevalecer sobre o direito de uma empresa operar o seu próprio software. Independentemente de o projeto ser aprovado ou não, essa nova moldura já entrou no registo legislativo.