
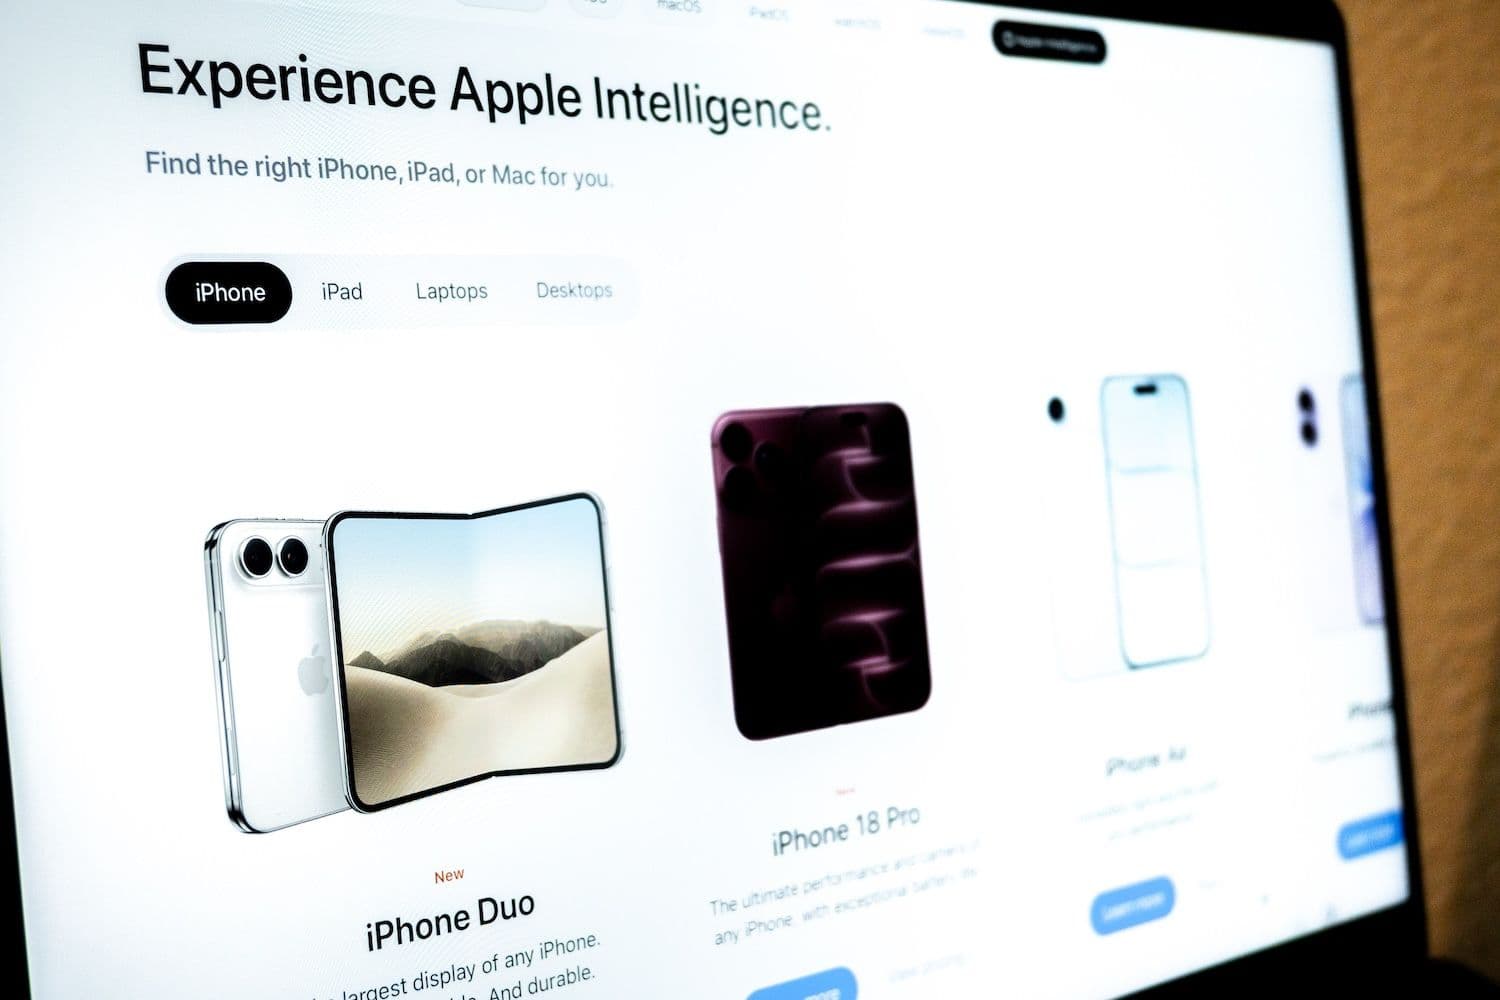
Güvenlik araştırmacıları, Apple tarzı sahte bir iPhone Duo ön sipariş sayfasının, 500 dolarlık kupon vaadiyle savunmasız iPhone’ları ve kripto cüzdanlarını, 16 Ekim ön sipariş tarihi öncesinde hedef aldığını ortaya çıkardı.
Öne çıkan ayrıntılar:
- İstismar girişimi, savunmasız bir iPhone sayfayı açar açmaz tetiklenebiliyor
- Yüklenen zararlı kod; kripto cüzdanlarını, Anahtar Zinciri (keychain) kimlik bilgilerini, notları ve diğer kişisel verileri hedef alıyor
- Apple, güncel cihazların raporlanan DarkSword saldırılarına karşı koruma altında olduğunu açıklıyor
iPhone Duo dolandırıcılığı
Malwarebytes bünyesindeki güvenlik araştırmacıları, iPhone Duo lansmanına paralel gelişen dolandırıcılık vakalarını izlerken bu sahte Apple tarzı sayfayı tespit etti. Bulgular 29 Eylül’de yayımlandı; ertesi gün 9to5Mac tarafından haberleştirildi.
Site, “Yetkili İş Ortağına Özel” 500 dolarlık kupon ve AppleCare+ kapsamı sunuyormuş gibi görünüyor. Oysa resmi iPhone Duo ön siparişleri 16 Ekim’e kadar başlamayacak.
Malwarebytes’e göre sahte sayfada listelenen cihaz boyutları ve renkleri Apple’ın mevcut ürün gamıyla uyuşmuyor; ayrıca sitedeki birçok politika bağlantısı da çalışmıyor. İstismar girişimi, ziyaretçi herhangi bir form göndermeden devreye giriyor. Malwarebytes, sayfanın sızdırılmış DarkSword istismar zincirini kullanarak savunmasız iPhone’ları taradığını, ardından cihaz bilgilerini, Apple Notlar verilerini ve kayıtlı Anahtar Zinciri kimlik bilgilerini çekebilecek ayrı bir zararlı yüklemeye çalıştığını belirtiyor.
Ayrıca bkz.: Polymarket’in Kiev saldırı tahminleri 124.000 dolar hacim gördü, ancak iki işlem her şeyi açıklıyor
Malwarebytes: Cüzdan riski
Zararlı yük, MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus ve Tonkeeper gibi kripto cüzdan uygulamalarını tarıyor; saldırganın sunucusuna bağlantı kurulması hâlinde cüzdan dosyalarını, kimlik bilgilerini ve fotoğraf küçük görsellerini uzak sunucuya aktarmaya teşebbüs edebiliyor.
Araştırmacılar ayrıca mesajlar, kişi listesi, arama geçmişi, sesli mesajlar, e‑posta, takvim kayıtları ve önbelleğe alınmış konum verilerini hedef alan ek kod parçaları buldu. Yük, saldırgan sunucusuyla iletişime geçerek yeni talimatlar da alabiliyor.
Malwarebytes, ele geçirilen kodu analiz ettiklerini ancak onu gerçek bir iPhone üzerinde çalıştırmadıklarını ve herhangi bir veri çıkışını gözlemlemediklerini vurguluyor. Bu durum, araştırmacıların saldırı mantığını doğruladığı, ancak gerçek bir kurbandan başarılı hırsızlığı kanıtlamadığı anlamına geliyor.
Google, DarkSword açığını Mart 2026’da kamuoyuna duyurmuş, Apple ise bildirilen güvenlik zafiyetlerini aynı ay içinde yamalamıştı. iVerify, o dönemde hedeflenen iOS sürümlerini kullanan cihaz sayısını 270 milyon adede kadar tahmin etmişti; ancak Malwarebytes bu sayının güncel olmadığını, ayrıca bu sahte sayfanın hedeflediği kesin sürüm aralığının da henüz netleşmediğini belirtiyor.
Sıradaki haber: Kontrolden çıkan yapay zeka ajanları, OpenAI’ı kendi kayıtlarında 50 petabaytlık aramaya zorluyor
