
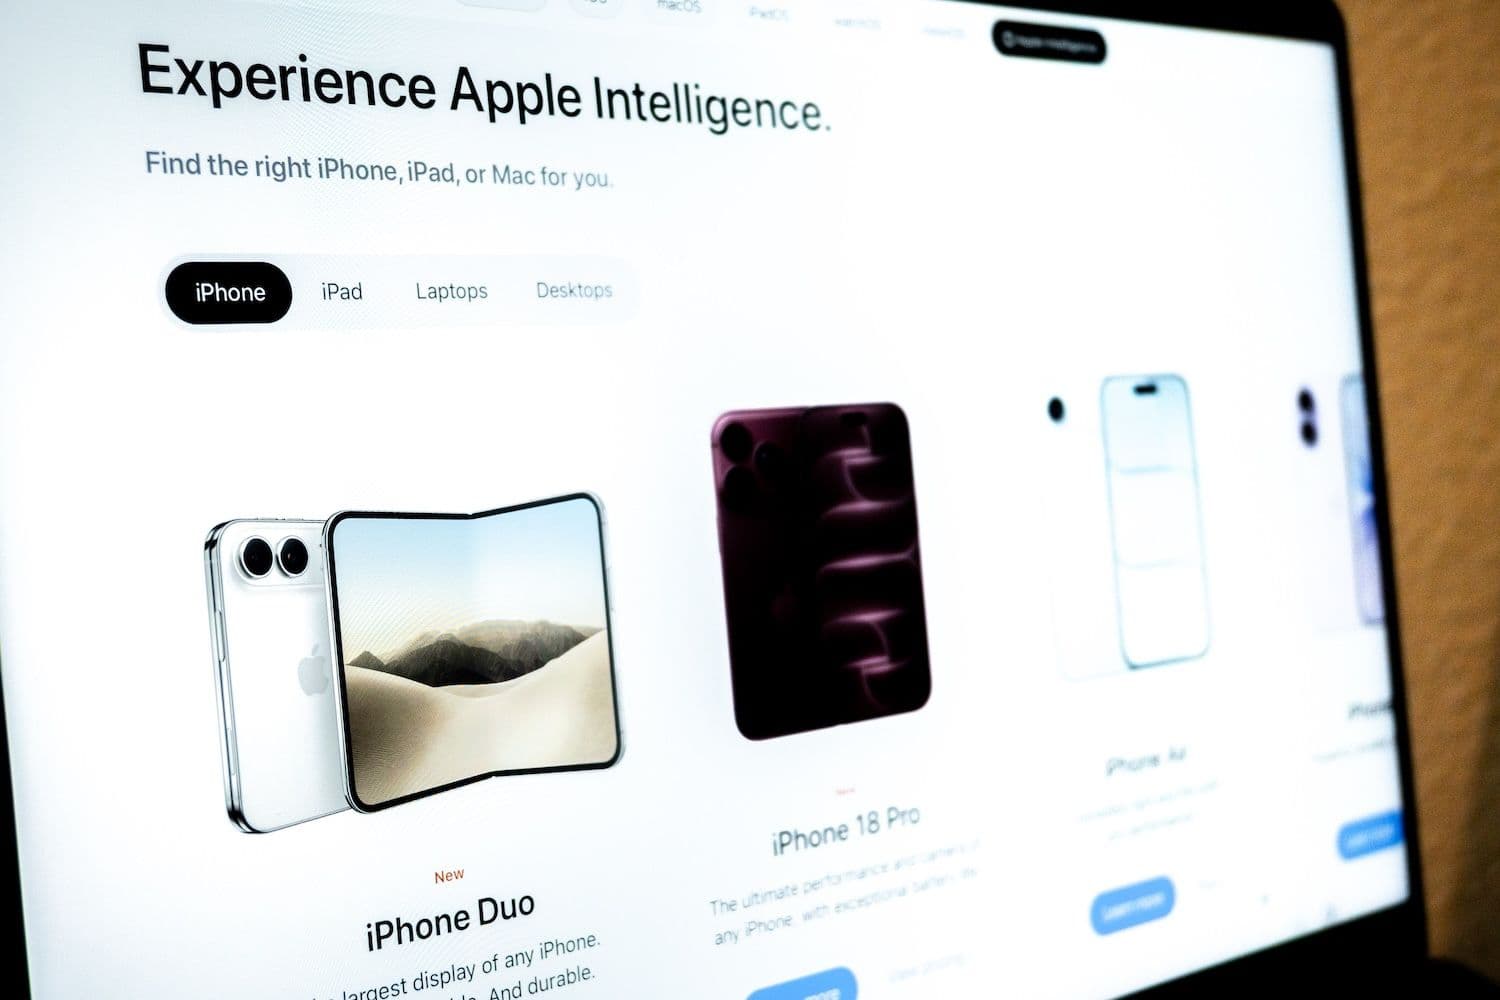
Güvenlik araştırmacıları, Apple stilinde tasarlanmış sahte bir iPhone Duo ön sipariş sayfası tespit etti. Sayfa, 500 dolarlık kupon vaadiyle özellikle savunmasız iPhone’ları ve kripto cüzdanlarını, 16 Ekim’de başlayacak resmi ön sipariş sürecinden önce hedef alıyor.
Öne çıkanlar:
- İstismar girişimi, savunmasız bir iPhone sayfayı açtığı anda başlayabiliyor
- Yüklenen bileşen, kripto cüzdanlarını, Anahtar Zinciri (keychain) bilgilerini, notları ve diğer kişisel verileri hedef alıyor
- Apple, güncel cihazların bildirilen DarkSword saldırılarına karşı koruma altında olduğunu söylüyor
iPhone Duo dolandırıcılığı nasıl işliyor?
Malwarebytes araştırmacıları, iPhone Duo lansmanına yönelik sahtekârlık vakalarını izlerken bu Apple görünümlü sayfayı ortaya çıkardı. Bulgular 29 Eylül’de yayımlandı, bir gün sonra ise 9to5Mac tarafından haberleştirildi.
Site, “Yetkili İş Ortağına Özel” ibaresiyle 500 dolarlık kupon ve AppleCare+ kapsamı vaat ediyor. Oysa resmi iPhone Duo ön siparişleri 16 Ekim’den önce başlamıyor.
Malwarebytes’a göre sahte sayfa, Apple’ın gerçek ürün gamıyla uyuşmayan depolama seçenekleri ve renkler listeliyor; sitedeki çeşitli politika bağlantıları ise çalışmıyor. İstismar süreci, ziyaretçi herhangi bir form doldurmadan başlayabiliyor. Araştırmacılar, sayfanın sızdırılan DarkSword istismar zincirini kullanarak savunmasız iPhone’ları yokladığını, ardından da cihaz bilgilerini, Apple Notlar’ı ve kayıtlı Anahtar Zinciri kimlik bilgilerini toplayabilen ayrı bir bileşen yüklemeye çalıştığını aktarıyor.
Ayrıca bkz.: Polymarket Kiev saldırı bahislerinde 124.000 dolarlık hacim var, ancak iki işlem her şeyi açıklıyor
Kripto cüzdanlar için Malwarebytes uyarısı
Yüklenen bileşen; MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus ve Tonkeeper gibi kripto cüzdan uygulamalarını tarıyor. Saldırgan sunucusuyla bağlantı kurulursa cüzdan dosyalarını, kimlik bilgilerini ve fotoğraf önizlemelerini karşı tarafa göndermeye teşebbüs edebiliyor.
Araştırmacılar ayrıca mesajlar, rehber, arama geçmişi, telesekreter kayıtları, e-posta, takvim girdileri ve önbelleğe alınmış konum verilerini hedefleyen kodlar da buldu. Bileşen, komuta sunucusuna ek talimatlar için geri bağlanabiliyor.
Malwarebytes, ele geçirilen kodu analiz ettiğini ancak bunu gerçek bir iPhone üzerinde çalıştırmadığını ve bir cihazdan veri çıkışı gözlemlemediğini belirtiyor. Bu nedenle ekip, saldırının mantığını ve olası etkisini doğrulasa da gerçek bir mağdurdan başarıyla veri çalındığını belgeleyebilmiş değil.
Google, DarkSword açığını Mart 2026’da kamuoyuna duyurmuş, Apple ise bildirilen güvenlik açıklarını aynı ay içinde yamalamıştı. iVerify, o dönem hedef alınan iOS sürümlerini çalıştıran cihaz sayısının 270 milyona kadar çıkabileceğini tahmin etmişti. Ancak Malwarebytes, bu tahminin güncel olmadığını ve söz konusu sahte sayfanın hangi iOS sürümlerine kadar etkili olduğunun netleşmediğini vurguluyor.
Sıradaki haber: Başına buyruk yapay zekâ ajanları, OpenAI’yi kendi kayıtlarında 50 petabaytlık taramaya zorluyor
