
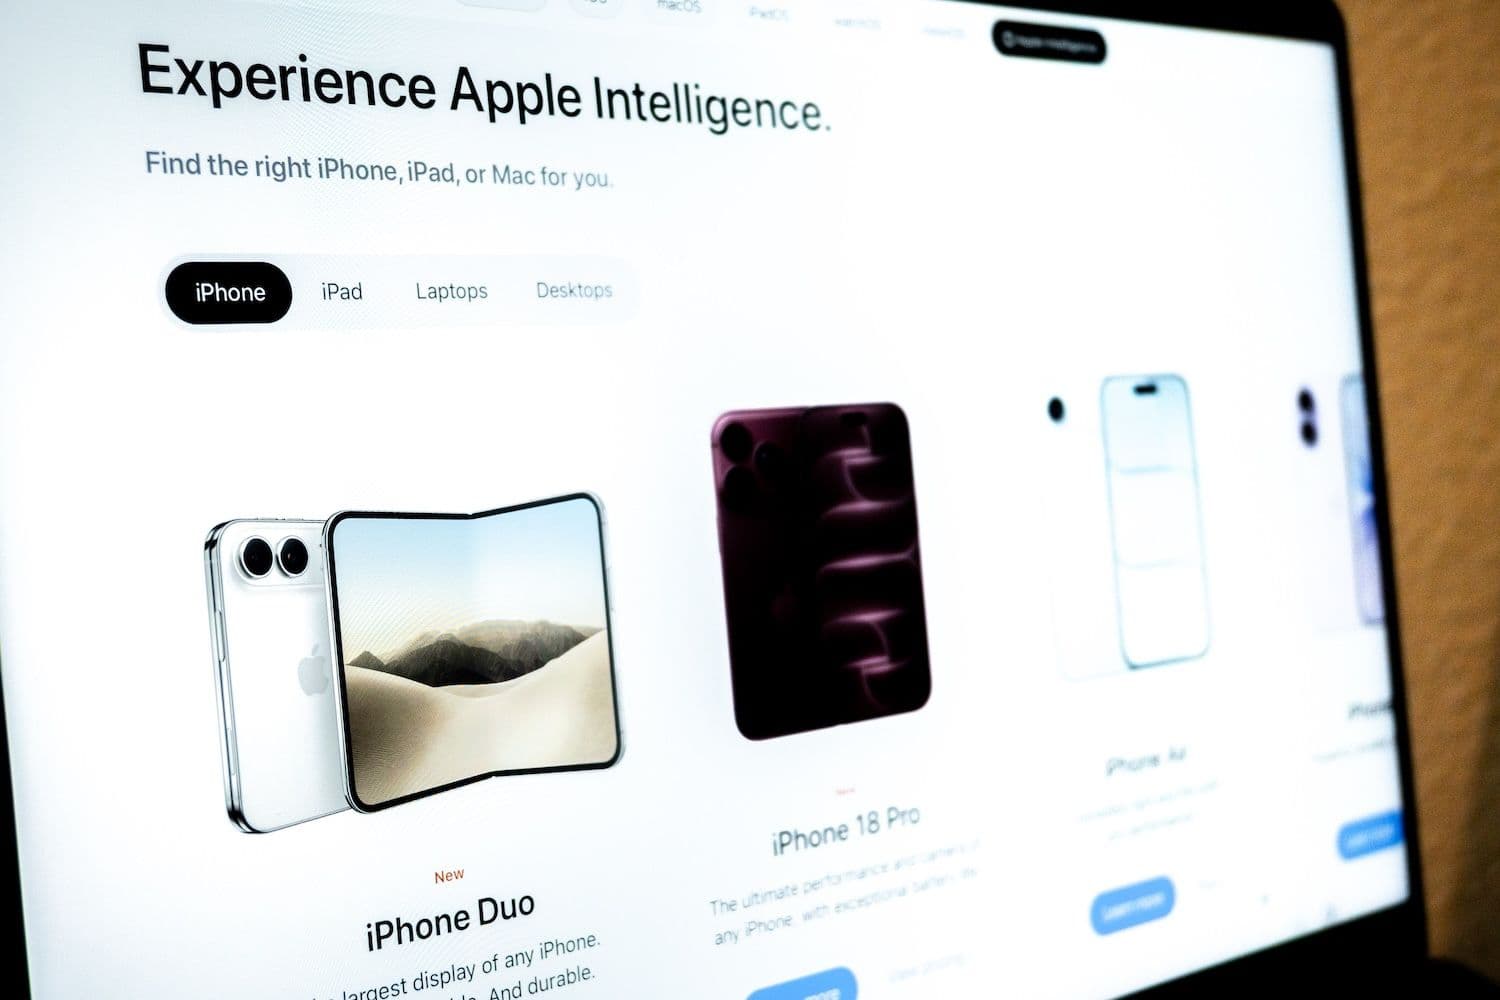
Дослідники кібербезпеки виявили підроблену сторінку передзамовлення Apple iPhone Duo, яка за допомогою принади у вигляді ваучера на $500 націлюється на вразливі iPhone та криптогаманці напередодні офіційного старту передзамовлень 16 жовтня.
Головне:
- Атака може запускатися одразу після відкриття сторінки на вразливому iPhone
- Шкідливий код полює на криптогаманці, облікові дані з Keychain, нотатки та інші персональні дані
- Apple стверджує, що оновлені пристрої захищені від відомих атак DarkSword
Схема з iPhone Duo
Фахівці з компанії Malwarebytes виявили сторінку, стилізовану під офіційний сайт Apple, під час відстеження шахрайських схем, пов’язаних із запуском iPhone Duo. Звіт було оприлюднено 29 вересня, а наступного дня про нього написало видання 9to5Mac.
На сайті обіцяють «ексклюзивний ваучер авторизованого партнера» на $500 та покриття AppleCare+. Водночас офіційні передзамовлення iPhone Duo стартують лише 16 жовтня.
За даними Malwarebytes, фейкова сторінка вказує конфігурації пам’яті та кольори, які не відповідають реальній лінійці Apple, а кілька посилань на політики взагалі не працюють. Спроба експлуатації вразливості запускається ще до того, як відвідувач вводить якісь дані. Malwarebytes також повідомляє, що сторінка використовує витік ланцюжка експлойтів DarkSword для сканування вразливих iPhone, після чого намагається завантажити окремий шкідливий модуль, здатний збирати інформацію про пристрій, нотатки Apple Notes та збережені в Keychain облікові дані.
Також читайте: Ставки на удар по Києву на Polymarket показали $124 000 обігу, але все пояснюють дві угоди
Ризики для криптогаманців за даними Malwarebytes
Шкідливе програмне забезпечення шукає встановлені криптогаманці MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus і Tonkeeper. Якщо з’єднання з сервером зловмисників вдається, воно може намагатися завантажити файли гаманців, облікові дані та мініатюри фотографій.
Дослідники також виявили фрагменти коду, орієнтовані на перехоплення повідомлень, контактів, історії дзвінків, голосової пошти, електронної пошти, записів календаря та кешованих даних геолокації. Крім того, шкідливий модуль може звертатися до сервера за додатковими інструкціями.
У Malwarebytes зазначають, що проаналізували захоплений код, але не запускали його безпосередньо на iPhone й не фіксували реальне відправлення даних з пристрою. Це обмеження означає, що дослідники підтвердили логіку атаки, але не задокументували успішне пограбування реальної жертви.
Компанія Google розкрила ланцюжок вразливостей DarkSword у березні 2026 року, а Apple закрила повідомлені діри в безпеці наприкінці того ж місяця. За оцінкою iVerify, на той момент до 270 млн пристроїв працювали на версіях iOS, які підпадали під атаку. Водночас Malwarebytes наголошує, що ці цифри вже неактуальні, а точний діапазон вразливих версій у випадку з цією сторінкою наразі не підтверджений.
Читайте далі: Некеровані AI-агенти змусили OpenAI прогнати 50 петабайтів власних даних через внутрішній пошук
