
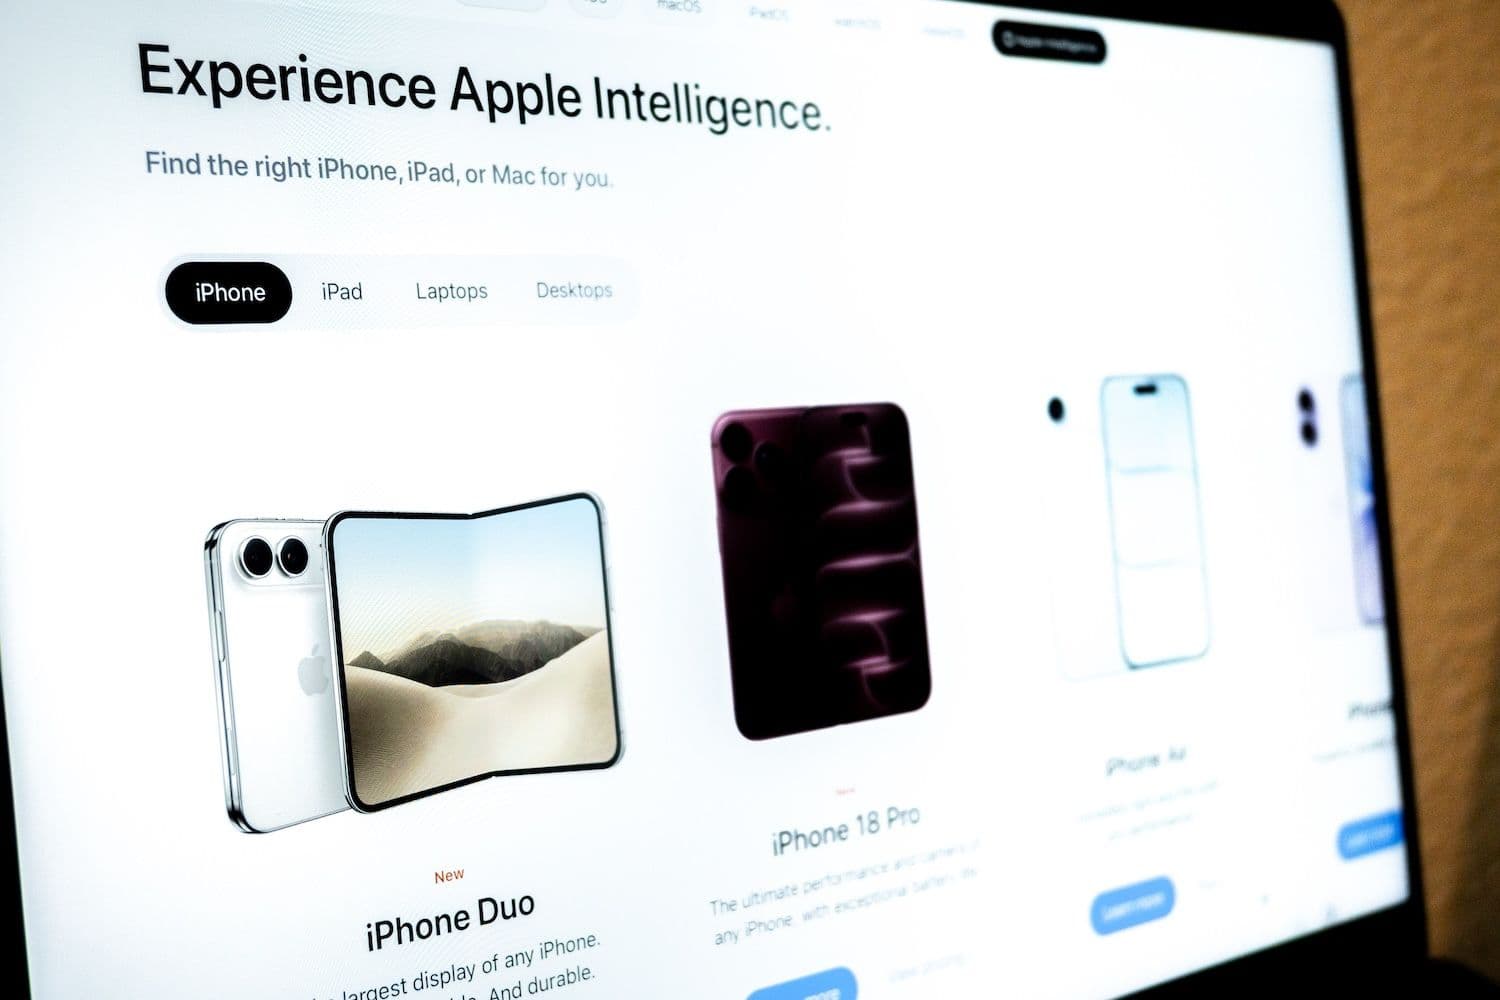
Các nhà nghiên cứu an ninh mạng vừa phát hiện một trang đặt trước Apple iPhone Duo giả mạo, sử dụng “phiếu quà tặng” 500 USD làm mồi nhử nhằm tấn công các mẫu iPhone còn lỗ hổng và săn ví tiền số trước thời điểm mở đặt hàng chính thức ngày 16/10.
Những điểm chính:
- Khai thác có thể kích hoạt ngay khi iPhone dễ tổn thương truy cập trang web
- Mã độc nhắm vào ví tiền số, thông tin trong Keychain, ghi chú và dữ liệu cá nhân khác
- Apple khẳng định các thiết bị đã cập nhật được bảo vệ trước loạt tấn công DarkSword đã được báo cáo
Chiêu lừa iPhone Duo
Theo nhóm chuyên gia tại Malwarebytes, trang giả mạo giao diện Apple này được họ phát hiện trong quá trình theo dõi các chiến dịch gian lận ăn theo sự kiện ra mắt iPhone Duo. Kết quả phân tích được công bố ngày 29/9 và sau đó được 9to5Mac đưa tin ngày 30/9.
Trang web chào mời “phiếu quà tặng độc quyền từ đối tác được ủy quyền” trị giá 500 USD kèm gói AppleCare+. Trong khi đó, chương trình đặt trước iPhone Duo chính thức chỉ bắt đầu từ ngày 16/10.
Malwarebytes cho biết trang giả còn liệt kê kích cỡ và màu máy không trùng khớp danh mục sản phẩm của Apple, đồng thời nhiều đường dẫn chính sách trên site không hoạt động. Theo phân tích, quá trình khai thác bắt đầu ngay cả trước khi người dùng nhập hay gửi bất kỳ thông tin nào.
Nhóm nghiên cứu nói thêm trang này tận dụng chuỗi khai thác DarkSword bị rò rỉ để dò quét các iPhone còn lỗ hổng, sau đó cố gắng tải về một payload riêng có khả năng thu thập thông tin thiết bị, dữ liệu trong Apple Notes và các thông tin xác thực lưu trong Keychain.
Đọc thêm: Cá cược đòn tấn công Kyiv trên Polymarket đạt 124.000 USD, nhưng chỉ hai lệnh chi phối toàn bộ
Rủi ro với ví tiền số theo cảnh báo của Malwarebytes
Payload này chủ động tìm kiếm các ứng dụng ví tiền số phổ biến như MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus và Tonkeeper. Nếu kết nối tới máy chủ của kẻ tấn công thành công, nó có thể cố gắng tải lên tệp ví, thông tin đăng nhập và cả ảnh thumbnail liên quan đến ví.
Các nhà nghiên cứu còn phát hiện đoạn mã nhắm vào tin nhắn, danh bạ, lịch sử cuộc gọi, thư thoại, email, lịch làm việc và dữ liệu vị trí được cache. Payload có thể liên tục kết nối về máy chủ điều khiển để nhận thêm lệnh mới.
Malwarebytes cho biết họ đã phân tích mã thu được nhưng không chạy thử trực tiếp trên iPhone, cũng chưa quan sát được luồng dữ liệu thực sự bị gửi ra ngoài. Điều này đồng nghĩa họ xác thực được logic tấn công nhưng chưa ghi nhận ca đánh cắp dữ liệu thành công nào từ nạn nhân thực tế.
Google lần đầu công bố chuỗi khai thác DarkSword vào tháng 3/2026, và Apple đã phát hành bản vá cho các lỗ hổng liên quan ngay trong tháng đó. iVerify khi ấy ước tính có tới 270 triệu thiết bị đang chạy những phiên bản iOS nằm trong diện bị nhắm mục tiêu, song Malwarebytes lưu ý con số này không còn cập nhật và hiện vẫn chưa xác định chính xác dải phiên bản iOS nào dễ tổn thương trước trang giả mạo nói trên.
Bài tiếp theo: Các tác nhân AI “ngoài tầm kiểm soát” buộc OpenAI phải tự rà soát 50 petabyte dữ liệu nội bộ
