
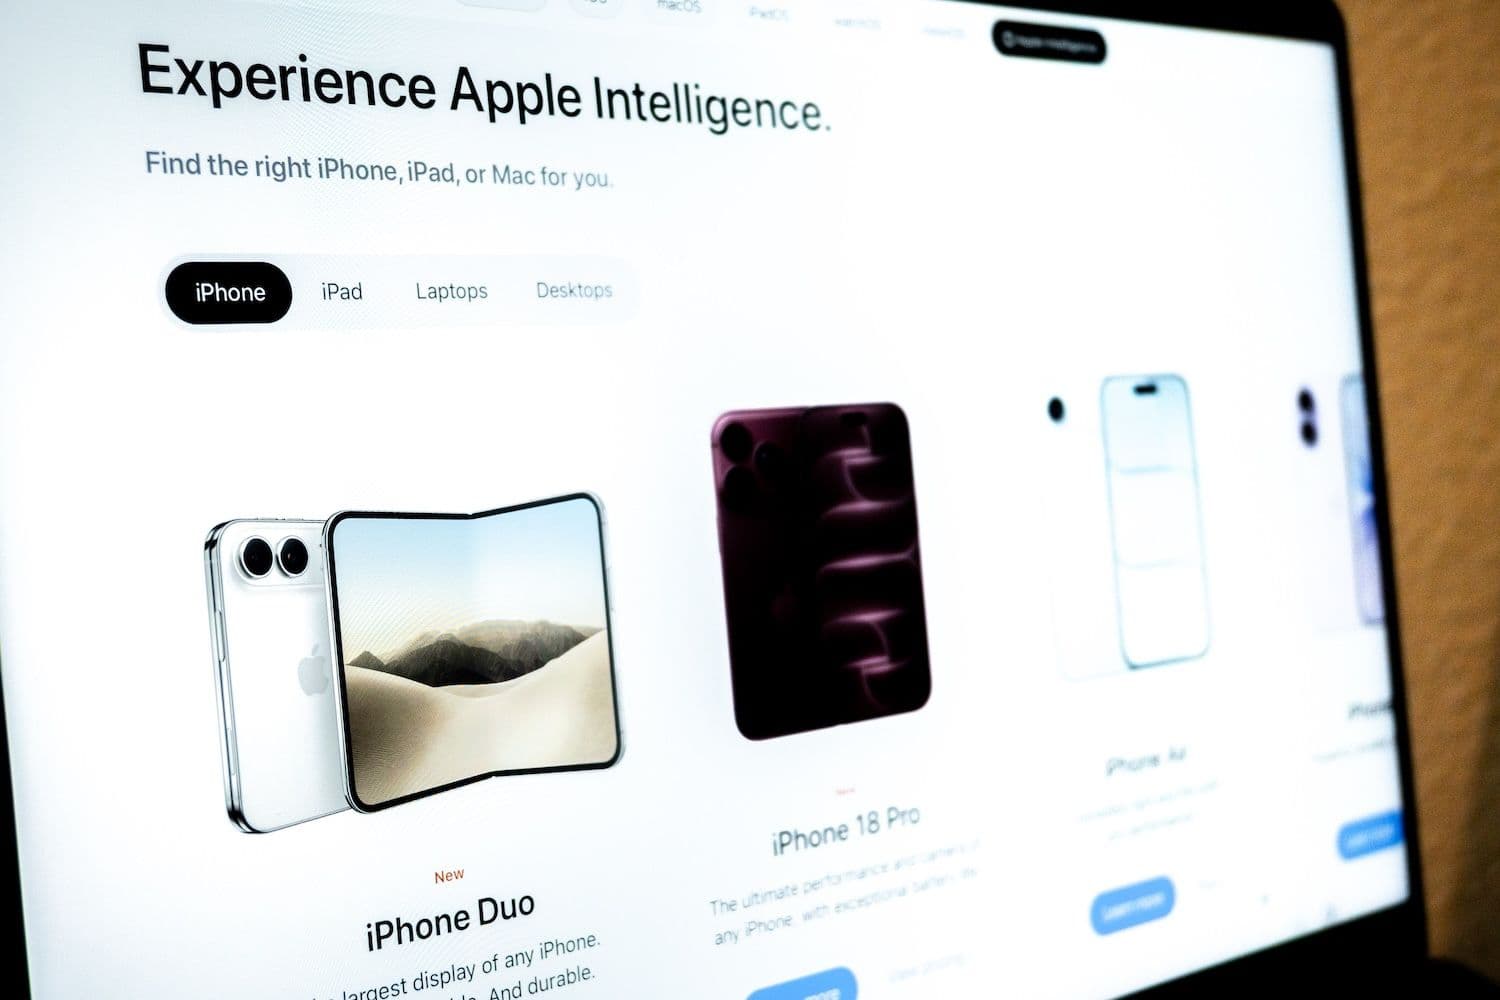
資安研究人員發現,有人架設仿 Apple 官方風格的「iPhone Duo」預購頁面, 以「500 美元優惠券」作餌,鎖定未更新的 iPhone,用於在 10 月 16 日官方預購開始前, 嘗試入侵裝置並搜集加密貨幣錢包等敏感數據。
重點一覽
- 只要用存在漏洞的 iPhone 開啟該頁面,攻擊流程隨即可能啟動
- 惡意載荷針對加密貨幣錢包、鑰匙圈登入憑證、備忘錄及其他個人資料
- 蘋果表示,已更新的裝置可防範已披露的 DarkSword 相關攻擊
假「iPhone Duo」預購詐騙
Malwarebytes 資安團隊在追蹤與「iPhone Duo」發佈相關的詐騙活動時, 發現這個偽裝成 Apple 預購頁面的網站; 相關研究結果於 9 月 29 日公布,其後被 9to5Mac 報道。
該網站聲稱提供 500 美元「授權合作夥伴限定」優惠券及 AppleCare+ 保障, 但官方「iPhone Duo」預購其實要到 10 月 16 日才正式開跑。
Malwarebytes 指出,假網頁上列出的機身容量及顏色與 Apple 官方陣容並不吻合, 多個政策連結亦無法正常開啟。更關鍵的是,據指攻擊嘗試會在訪客輸入任何資料前 已經開始進行。
研究人員表示,該頁面利用外洩的 DarkSword 漏洞鏈掃描存在漏洞的 iPhone, 隨後嘗試載入另一段惡意程式,用於收集裝置資訊、Apple 備忘錄內容及儲存在 iCloud 鑰匙圈內的登入憑證。
延伸閱讀:Polymarket 基輔襲擊賭注成交額達 12.4 萬美元 實際由兩筆交易主導
Malwarebytes:加密錢包成主要風險
惡意載荷會搜尋多款熱門加密貨幣錢包應用程式,包括 MetaMask、Phantom、 Trust Wallet、Coinbase Wallet、Exodus 和 Tonkeeper。如成功連線到攻擊者伺服器, 程式可嘗試上傳錢包檔案、登入憑證及相片縮圖等資料。
研究人員亦發現,程式碼針對的信息類別十分廣泛,包括訊息內容、聯絡人資料、 通話紀錄、語音留言、電郵、行事曆紀錄以及快取位置數據等;同時惡意載荷可持續 與其伺服器通訊,接收進一步指令。
Malwarebytes 表示,他們已分析捕獲到的程式碼,但未在真實 iPhone 上實際測試, 亦未親眼觀察到有裝置數據流出;換言之,目前確認的是攻擊邏輯與技術路線, 而非已造成受害者損失的個案。
Google 於 2026 年 3 月首次披露 DarkSword 漏洞鏈, 蘋果其後在同月發佈安全更新修補有關弱點。當時 iVerify 估算, 多達 2.7 億部裝置仍在運行受影響的 iOS 版本。不過 Malwarebytes 強調, 該數字現已不具時效性,而這次假預購頁面具體影響的 iOS 版本範圍仍未完全確認。
