
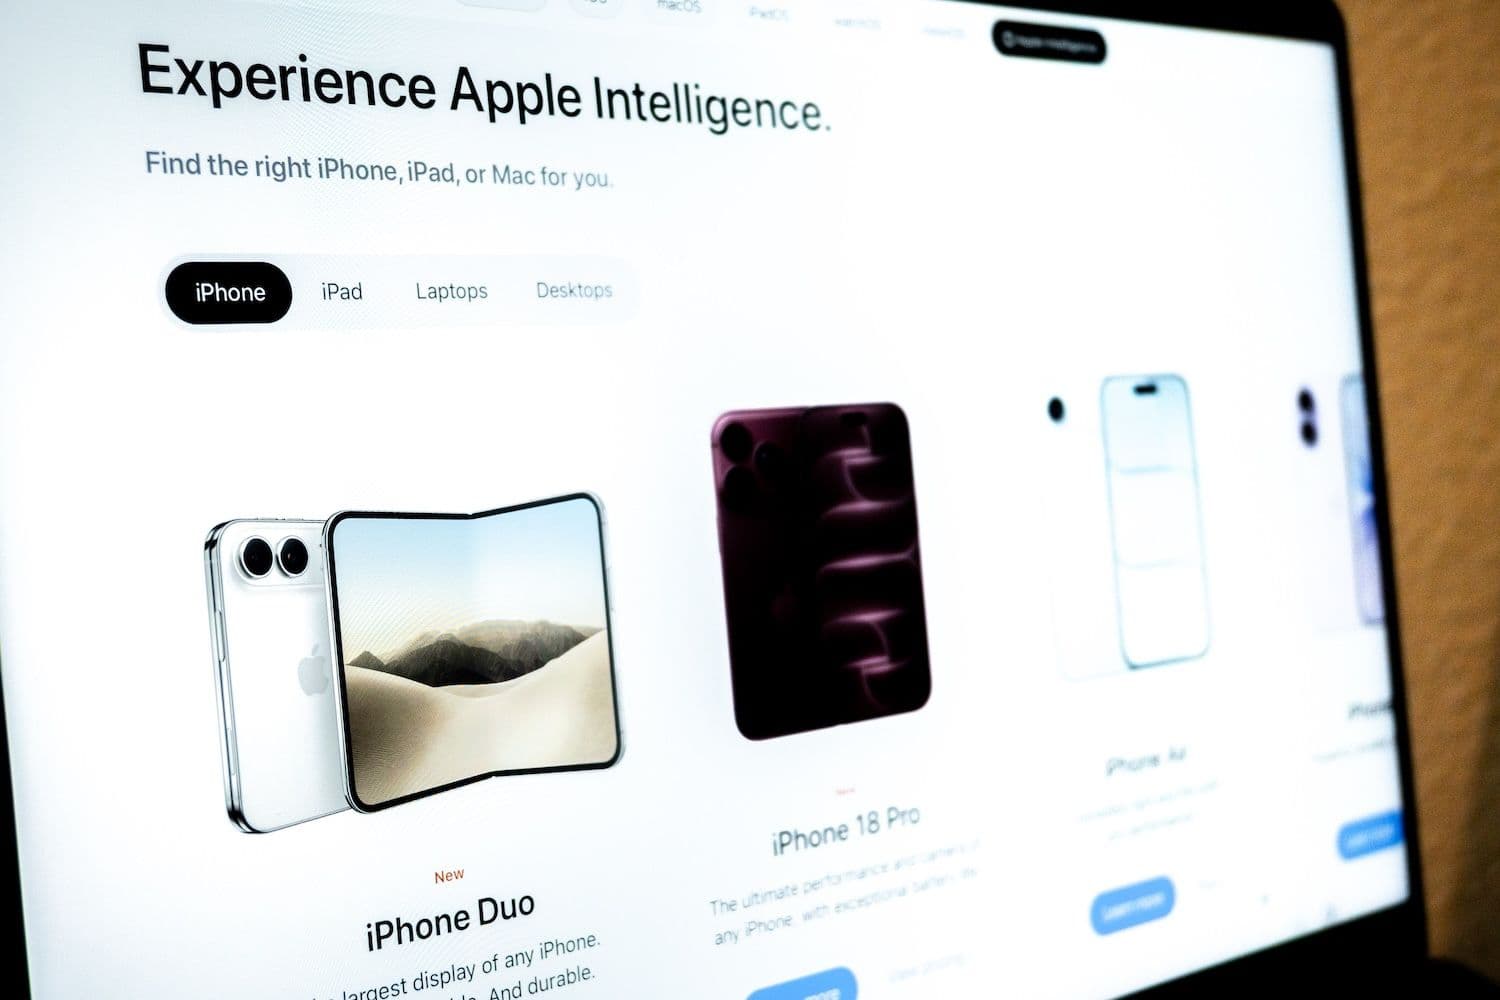
資安研究人員發現,一個偽裝成 Apple iPhone Duo 預購的網站, 利用「預購前先拿 500 美元優惠券」的噱頭,引誘使用者上門, 藉此在 10 月 16 日正式預購前鎖定存在漏洞的 iPhone,並嘗試竊取加密貨幣錢包等敏感資料。
重點整理:
- 只要漏洞版 iPhone 開啟該頁面,攻擊流程就可能啟動
- 惡意載荷鎖定加密貨幣錢包、鑰匙圈憑證、備忘錄與其他個資
- 蘋果表示已更新的裝置可抵禦通報中的 DarkSword 攻擊鏈
偽 iPhone Duo 預購詐騙
依 Malwarebytes 公布、並由 9to5Mac 後續報導的調查結果顯示, 該公司在追蹤 iPhone Duo 開賣前相關詐騙時, 發現這個高度仿蘋果風格的預購網頁 (報告連結)。 調查報告於 9 月 29 日發布,隔日遭媒體揭露。
這個假網站主打「授權合作夥伴限定」500 美元折價券, 同時宣稱提供 AppleCare+ 保障;然而,官方 iPhone Duo 預購實際上要到 10 月 16 日才會開跑。
Malwarebytes 指出,偽造頁面上標示的機型尺寸與顏色,與蘋果既有或預期產品線並不相符,
網站上的多個政策連結也根本無法點擊。
更關鍵的是,依 9to5Mac 分析
(詳見報導),
網站在使用者尚未輸入任何資料前,攻擊程式就已開始嘗試執行。
Malwarebytes 表示,這個假預購頁面導入了先前外流的 DarkSword 攻擊鏈, 先掃描造訪的 iPhone 是否存在相關漏洞, 一旦確認條件符合,就會嘗試載入第二階段惡意程式, 以收集裝置資訊、Apple 備忘錄內容與儲存在鑰匙圈中的憑證等資料。
延伸閱讀:Polymarket 基輔空襲押注成交量達 12.4 萬美元,但兩筆交易幾乎包辦
Malwarebytes:錢包風險不容小覷
這個惡意載荷會主動搜尋多款加密貨幣錢包 App, 包括 MetaMask、Phantom、Trust Wallet、Coinbase Wallet、Exodus 與 Tonkeeper 等, 若成功與攻擊者伺服器建立連線,便可嘗試上傳錢包檔案、登入憑證以及相簿縮圖等影像資料。
研究人員同時在程式中發現,攻擊邏輯涵蓋簡訊、通訊錄、通話紀錄、語音信箱、 電子郵件、行事曆事件,以及快取中的定位資訊等; 惡意程式還能持續向指揮伺服器請求額外指令,擴大可竊取的數據範圍。
Malwarebytes 強調,團隊目前只對擷取到的程式碼進行靜態與部分動態分析, 並未在真實 iPhone 上完整執行攻擊流程或觀察到實際資料外傳紀錄; 換言之,此次研究確認了攻擊架構與技術路徑,但尚未驗證實際受害案例。
Google 於 2026 年 3 月首度披露 DarkSword 攻擊鏈細節, 蘋果隨後在同月底釋出更新,修補相關 iOS 漏洞。 行動資安公司 iVerify 當時估計,最多曾有約 2.7 億支裝置跑在被鎖定的 iOS 版本之上; 不過 Malwarebytes 表示,該數字已不具時效性, 而這次假預購頁面實際能攻擊的版本範圍,目前也尚未完全釐清。
