
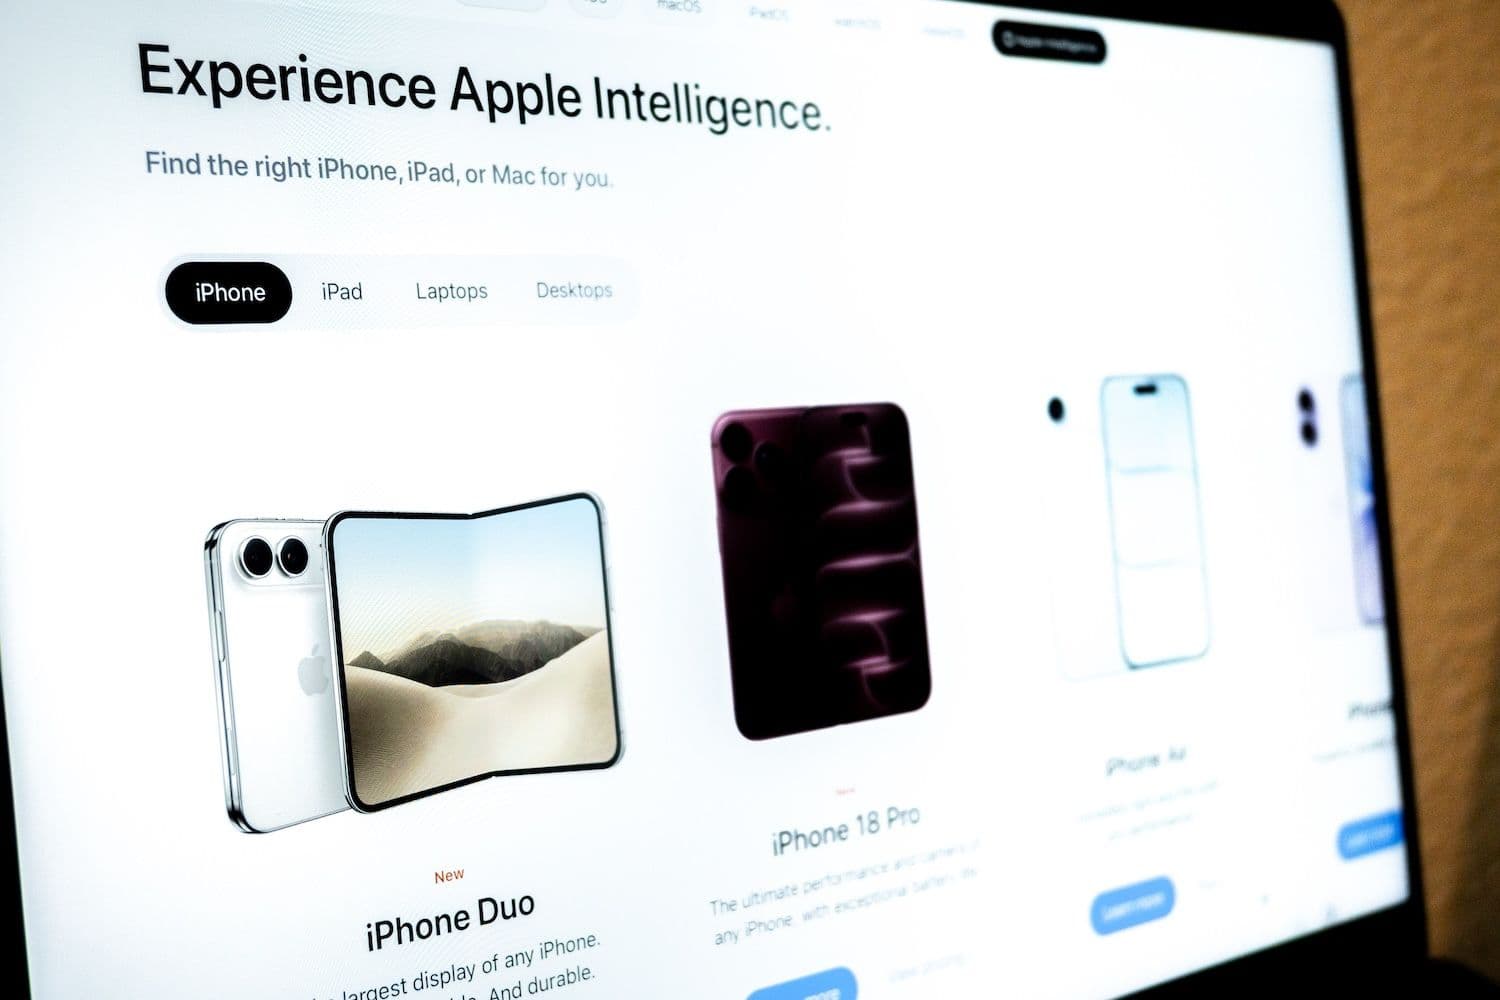
安全研究人员发现,一个仿冒 Apple 官方风格的iPhone Duo预购网站,用“500美元代金券”作诱饵,在10月16日正式预售前就锁定存在漏洞的iPhone用户,并尝试盗取加密钱包及其他敏感数据。
要点速览
- 只要使用存在漏洞的iPhone打开该网页,攻击链就可能被触发
- 恶意载荷重点搜集加密钱包、钥匙串凭证、备忘录等个人隐私数据
- Apple 表示,已更新到修补版本的设备可抵御已披露的 DarkSword 攻击
假“iPhone Duo”预售骗局
据安全公司 Malwarebytes 披露,在追踪与iPhone Duo上市相关的诈骗时,他们发现了这一高度仿苹果官网风格的虚假页面。相关技术细节9月29日公布,次日由 9to5Mac 报道。
该网站宣称向用户提供500美元“授权合作伙伴专属”代金券并附赠 AppleCare+ 服务,而官方版iPhone Duo要到10月16日才会开启预购。
Malwarebytes 指出,假页面中列出的机型尺寸和颜色与苹果现有产品线对不上号,页面底部多条政策链接也无法访问。更具迷惑性的是,利用漏洞的攻击链会在访问者尚未填写任何信息前就开始运行。研究人员称,该站点套用了外泄的 DarkSword 漏洞利用链,先扫描访问设备是否存在已知安全缺口,再尝试加载一个独立的恶意载荷,用于收集设备信息、Apple 备忘录内容以及钥匙串中保存的账户凭证。
延伸阅读:Polymarket 基辅打击事件竞猜成交额达12.4万美元,但两笔大单决定走向
Malwarebytes:加密钱包暴露风险
载荷会主动搜索多个主流加密钱包应用,包括 MetaMask、Phantom、Trust Wallet、Coinbase Wallet、Exodus 和 Tonkeeper 等。一旦成功连上攻击者服务器,它将尝试上传本地钱包文件、登录凭证以及照片缩略图等信息。
研究人员还在代码中发现针对短信、通讯录、通话记录、语音信箱、电邮、日历条目以及缓存定位数据的收集逻辑,同时,恶意载荷可以回连控制服务器以获取更多执行指令。
Malwarebytes 表示,他们对截获的恶意代码进行了静态分析,但并未在真实iPhone上做动态执行测试,也未直接观察到设备向外传输数据。因此,目前确认的是攻击流程与技术路径,而非某个具体受害者的“实证盗窃案例”。
Google 于2026年3月首次公开 DarkSword 漏洞链,Apple 在同月发布安全更新修补相关漏洞。安全公司 iVerify 当时估算,多达2.7亿台设备可能运行着被瞄准的iOS版本。不过 Malwarebytes 强调,这一数字已经过时,且这次假预购页面实际可攻击的具体版本范围仍未被完全确认。
