
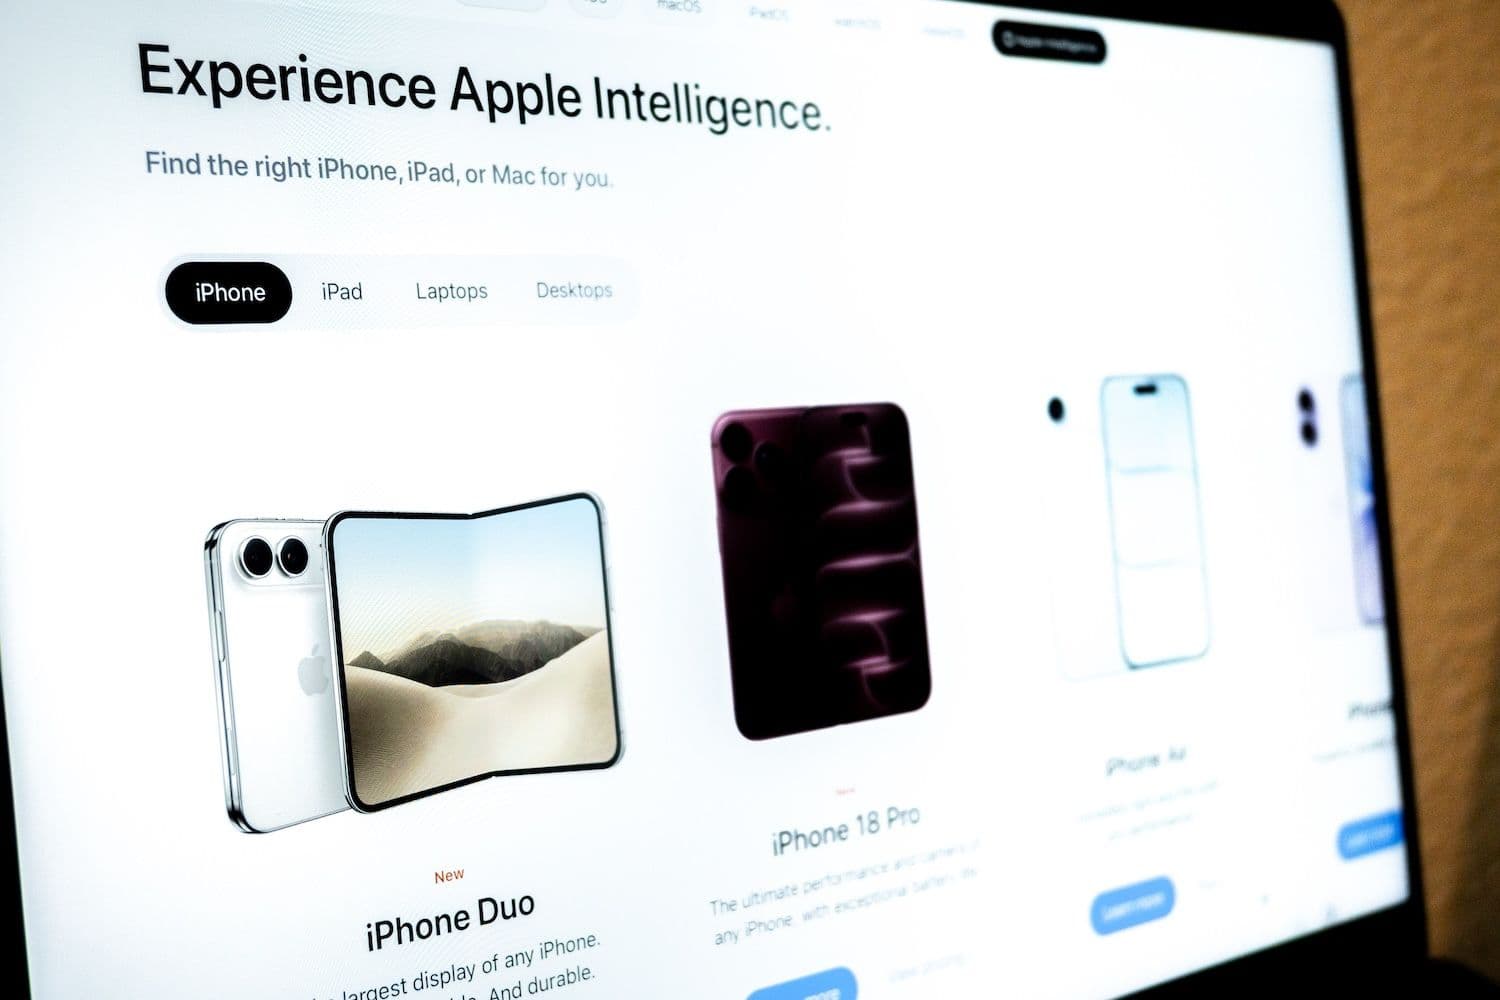
Des chercheurs en cybersécurité ont découvert une fausse page de précommande Apple iPhone Duo qui promet un bon de 500 $ afin de piéger des iPhone vulnérables et de viser les portefeuilles crypto à l’approche des précommandes officielles du 16 octobre.
Points essentiels :
- L’attaque peut se déclencher dès qu’un iPhone vulnérable ouvre la page
- La charge malveillante cible les portefeuilles crypto, le trousseau iOS, les notes et d’autres données personnelles
- Apple affirme que les appareils à jour sont protégés contre les attaques DarkSword signalées
Arnaque à la précommande d’iPhone Duo
Les équipes de Malwarebytes ont repéré cette page imitée dans le style d’Apple en suivant des fraudes liées au lancement de l’iPhone Duo, selon un rapport publié le 29 septembre et relayé le lendemain par 9to5Mac.
Le site met en avant un bon de 500 $ « Authorized Partner Exclusive » et une couverture AppleCare+. En réalité, les précommandes officielles d’iPhone Duo ne débutent que le 16 octobre.
Malwarebytes relève aussi que la page frauduleuse propose des tailles et des coloris d’appareil qui ne correspondent pas à la gamme Apple, tandis que plusieurs liens vers les politiques du site sont inactifs. La tentative d’exploitation se déclenche avant même que le visiteur ne saisisse la moindre information. Selon Malwarebytes, la page s’appuie sur la chaîne d’exploits DarkSword, déjà divulguée, pour sonder les iPhone vulnérables, puis tente de charger une charge utile distincte capable de collecter des informations sur l’appareil, des notes Apple Notes et des identifiants enregistrés dans le trousseau.
À lire aussi : Les paris Polymarket sur la frappe de Kyiv affichent 124 000 $ de volume, mais deux transactions en sont la clé
Portefeuilles crypto dans le viseur de Malwarebytes
La charge malveillante recherche la présence d’applications de portefeuilles crypto comme MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus et Tonkeeper, et peut tenter d’exfiltrer fichiers de portefeuille, identifiants et vignettes photo si la connexion avec le serveur de l’attaquant aboutit.
Les chercheurs ont également trouvé du code visant les messages, les contacts, l’historique des appels, la messagerie vocale, les emails, les entrées de calendrier et des données de localisation en cache. La charge peut en outre contacter son serveur pour recevoir des instructions supplémentaires.
Malwarebytes précise avoir analysé le code intercepté, mais sans le tester directement sur un iPhone ni observer de fuite effective de données depuis un appareil : une limite qui leur permet de valider la logique de l’attaque, sans pouvoir confirmer un vol avéré chez une victime.
Google a rendu publique la chaîne d’exploits DarkSword en mars 2026, et Apple a colmaté les failles signalées quelques semaines plus tard. À l’époque, iVerify estimait qu’environ 270 millions d’appareils tournaient sur les versions d’iOS ciblées. Malwarebytes souligne toutefois que ce chiffre n’est plus d’actualité et que la plage exacte de versions vulnérables visée par cette page reste à préciser.
À suivre : Des agents IA indésirables forcent OpenAI à fouiller 50 pétaoctets de ses propres archives
