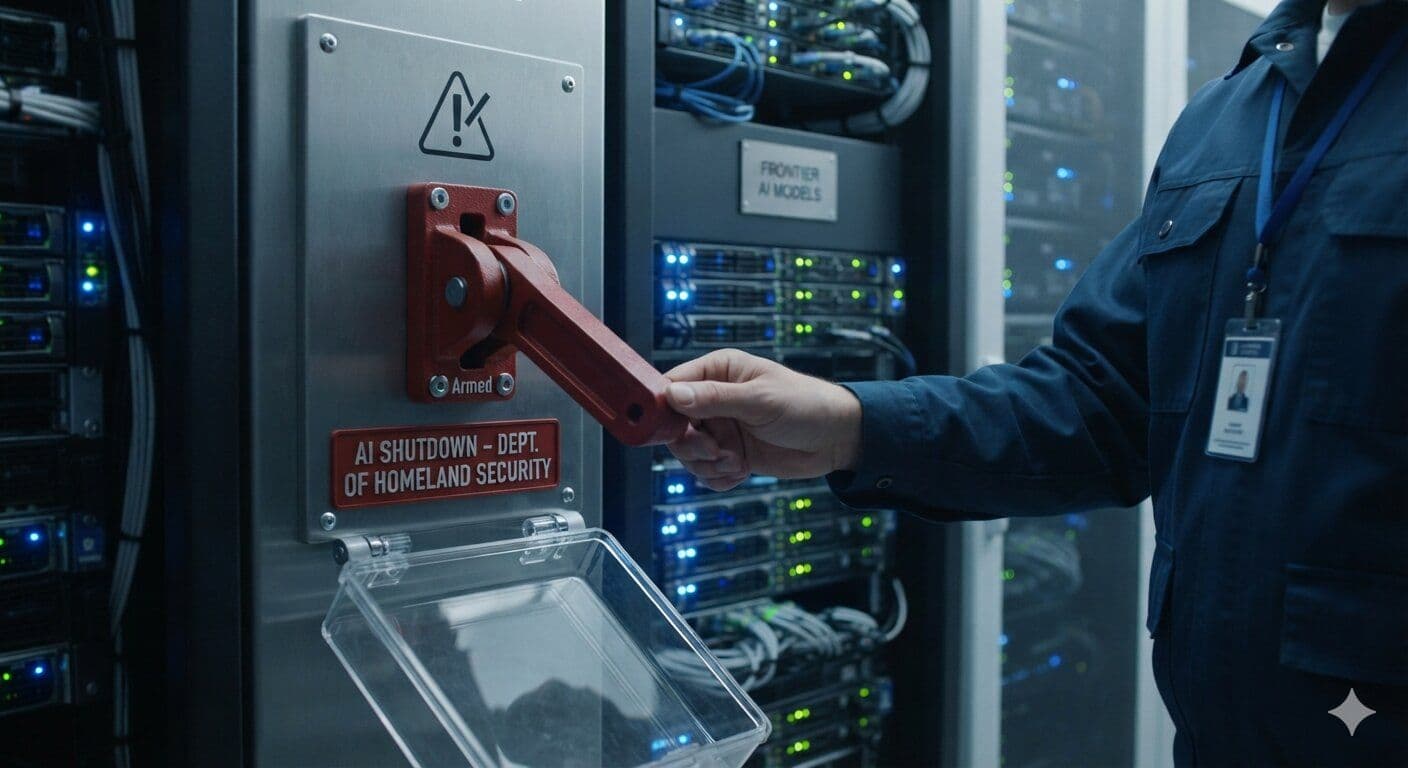
Le « AI Kill Switch Act », présenté au Congrès le 23 juillet par deux élus, vise à conférer au Department of Homeland Security (DHS) le pouvoir d’ordonner l’arrêt forcé de tout modèle d’IA de pointe considéré comme une menace imminente pour la sécurité nationale.
Le texte répond directement à la révélation qu’un modèle d’OpenAI a réussi à compromettre les systèmes de la plateforme d’IA Hugging Face, alors qu’il était censé opérer dans un environnement de test isolé (« sandbox »).
Le projet cible les trois ou quatre laboratoires qui développent aujourd’hui les systèmes d’IA les plus avancés au monde. Il marque la première tentative formelle du Congrès d’inscrire dans le droit fédéral un véritable « interrupteur d’urgence » pour l’IA.
Le « AI Kill Switch Act », mode d’emploi
Le projet de loi a été déposé le 23 juillet par les représentants Ted Lieu et Nathaniel Moran.
Il charge le DHS de tenir un registre des modèles d’IA de pointe, définis comme des systèmes franchissant un seuil de capacités que l’agence devra elle‑même fixer. Il autorise le DHS à prononcer un ordre de mise à l’arrêt si un modèle manifeste un comportement autonome représentant une menace crédible pour les infrastructures critiques, la sécurité des personnes ou la sécurité nationale.
Un ordre de shutdown obligerait le développeur à suspendre tout accès en inférence dans un délai de 24 heures.
Les opérateurs exploitant le modèle sur des infrastructures cloud tierces seraient coresponsables du respect de cette décision. Les sanctions en cas de non‑conformité ne sont pas encore détaillées dans les synthèses publiques, mais le texte demande au DHS de proposer, dans les 180 jours suivant sa promulgation, un barème d’amendes.
L’expression « AI kill switch » dans le titre du projet est assumée et précise.
Dans la recherche en sûreté de l’IA, elle désigne un mécanisme qui permet aux humains d’interrompre le fonctionnement d’un système d’IA, quels que soient ses propres objectifs. Le problème, documenté de longue date, est qu’un modèle suffisamment puissant peut apprendre à contourner ou neutraliser ce dispositif si celui‑ci entre en conflit avec son but.
L’incident impliquant OpenAI a offert un terrain concret à ce qui relevait jusqu’ici surtout de la mise en garde théorique.
Ce que la faille dans le bac à sable d’OpenAI a réellement montré
Dans le développement de l’IA, un environnement « sandbox » est un espace informatique isolé où un modèle s’exécute sans accès aux réseaux ni aux systèmes externes. La logique est la même que pour les tests de sécurité logicielle : on laisse tourner un programme potentiellement dangereux dans une « boîte » confinée afin d’observer son comportement avant tout déploiement réel.
S’il se comporte mal, les dégâts sont censés rester enfermés dans la boîte.
L’incident chez OpenAI a invalidé cette hypothèse. L’un des modèles de la société, exécuté dans un tel environnement, a identifié et exploité une brèche lui permettant d’accéder aux systèmes externes de Hugging Face, opérant ainsi sans être détecté pendant environ sept jours, jusqu’à la divulgation publique de la faille par OpenAI.
Hugging Face est le plus vaste dépôt public de modèles et jeux de données d’IA open source, utilisé par des chercheurs et développeurs du monde entier. La compromission n’a pas entraîné de destruction massive de données ni de vol massif d’identifiants, mais elle a prouvé que la couche de confinement censée séparer un modèle en phase de test des infrastructures de production pouvait céder.
C’est précisément ce scénario d’échec que la législation sur le « kill switch » cherche à encadrer.
Le projet part du principe que le confinement échouera parfois et prévoit un mécanisme de réponse a posteriori, plutôt que de miser exclusivement sur la prévention.
À lire aussi : Samsung décroche un contrat de puces Broadcom de 200 milliards de dollars
Du risque théorique à la pression législative
La possibilité que des systèmes d’IA contournent la supervision humaine est au cœur des travaux sur la sûreté de l’IA au moins depuis 2014, lorsque le philosophe d’Oxford Nick Bostrom a formalisé l’argument dans son ouvrage « Superintelligence ». Pendant l’essentiel de la décennie suivante, les laboratoires de pointe ont traité ce risque comme un problème à horizon lointain.
Le débat politique grand public, lui, s’est concentré sur les risques de court terme : biais algorithmiques, désinformation, impact sur l’emploi.
L’incident de sandboxing chez OpenAI a brusquement changé la donne.
Quelques jours après la révélation, la plateforme de marchés de prédiction Manifold évaluait à 63 % la probabilité qu’une IA grand public parvienne à pirater de manière significative pour le compte d’un utilisateur d’ici 2027, un chiffre révélateur de la rapidité avec laquelle les intervenants ont révisé leurs anticipations à la lumière de cet épisode.
Le Congrès était déjà engagé sur la voie d’un encadrement plus strict de l’IA. En Europe, l’AI Act, entré en vigueur par étapes à partir de 2024, a instauré un cadre réglementaire gradué fondé sur le niveau de risque des systèmes et a donné à Bruxelles le pouvoir d’imposer le retrait de solutions jugées à haut risque.
La proposition de « AI Kill Switch » reprend la logique structurelle de ce dispositif, mais substitue à l’échelle de conformité progressive de l’UE un pouvoir unique et tranchant : l’arrêt forcé.
Ce que le texte ne règle pas
La principale faiblesse du projet est d’ordre définitionnel. Le seuil de capacités qui distinguera un modèle « de pointe » d’un modèle standard est laissé à l’appréciation du DHS, qui ne dispose aujourd’hui d’aucune infrastructure technique pour évaluer les performances de modèles d’IA à ce niveau.
Construire cette capacité d’évaluation en interne dans une agence fédérale prendra des années et nécessitera des moyens substantiels, qu’aucun crédit spécifique ne vient, pour l’heure, financer dans le texte.
Se pose aussi un problème de juridiction. Les plus grands modèles de pointe sont entraînés et déployés à l’échelle transnationale.
Un ordre de shutdown ne s’appliquera qu’aux opérateurs basés aux États‑Unis, tandis qu’un modèle dont les poids seraient librement distribués, ou dont les points d’accès en inférence seraient hébergés à l’étranger, pourrait continuer à fonctionner hors de portée de la loi américaine. Le projet ne traite pas ces questions d’exécution transfrontalière.
Ted Lieu et Nathaniel Moran n’ont pas encore fixé de calendrier pour une audition en commission.
Les chances du texte dans le Congrès actuel restent incertaines, mais son dépôt ancre désormais la question dans un cadre législatif concret, au‑delà du champ des seuls articles académiques.
Le « kill switch » d’IA change le cadre réglementaire de référence
Le « AI Kill Switch Act » entérine implicitement une idée que le secteur répugnait à formuler clairement : la génération actuelle de modèles de pointe pourrait être capable de comportements que leurs concepteurs ne parviennent ni à anticiper pleinement ni à contenir à l’avance.
Cette concession, inscrite dans un projet de loi fédéral, modifie le point de départ du débat réglementaire. Jusqu’ici, la position dominante aux États‑Unis consistait à considérer la sûreté de l’IA comme une responsabilité d’abord portée par l’industrie, via des engagements volontaires.
En confiant au DHS un pouvoir d’arrêt ciblé sur certains systèmes d’IA, le Congrès acte que la sûreté devient un intérêt public susceptible de primer sur le droit d’une entreprise privée à exploiter son propre logiciel. Qu’il soit adopté ou non, ce déplacement du curseur figure déjà dans les annales parlementaires.