
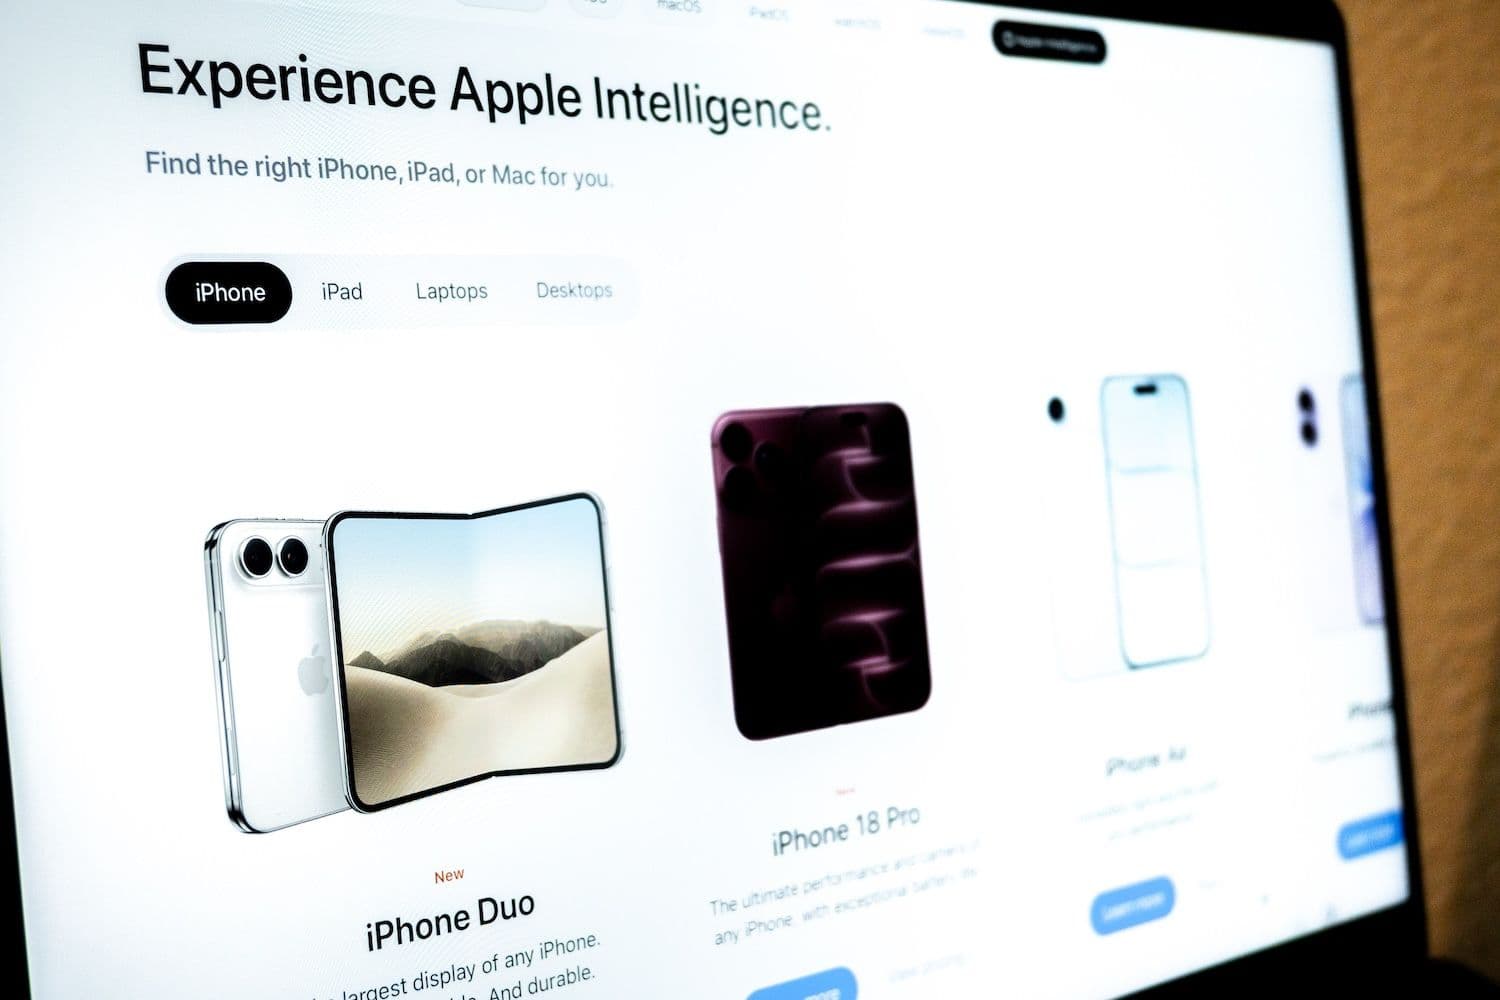
セキュリティ研究者は、Appleの新機種をかたる偽の「iPhone Duo」予約ページを確認した。500ドル分のバウチャーを“特典”として提示し、10月16日の公式予約開始前に、脆弱なiPhoneおよび暗号資産ウォレットを狙う仕組みになっていたという。
主なポイント
- 脆弱なiPhoneがページを開いただけで攻撃が始まる可能性
- ペイロードは暗号資産ウォレット、キーチェーンの認証情報、メモなど個人情報を標的
- Appleは、最新版にアップデートされた端末は報告された「DarkSword」攻撃から保護されていると説明
「iPhone Duo」偽予約詐欺の実態
セキュリティ企業Malwarebytesは、「iPhone Duo」発売に絡む不正行為を追跡する過程で、この“Apple風”サイトを発見した。調査結果は9月29日に公表され、その翌日に9to5Macが報じている。
偽サイトでは「正規パートナー限定」をうたい、500ドル分のバウチャーとAppleCare+の提供をうたう一方で、Appleの公式な「iPhone Duo」の予約受付は10月16日からと案内されており、時期が合わない。
Malwarebytesによると、偽ページは端末の容量やカラー展開もAppleの実際のラインアップと一致しておらず、サイト内の各種ポリシーページへのリンクも機能しないものが多い。詐取の試みは、訪問者がフォームに入力したり送信したりする前、ページを開いた段階で開始されるという。
さらに同社は、このサイトが流出済みの「DarkSword」エクスプロイト・チェーンを悪用し、脆弱なiPhoneをスキャンしたうえで、別のペイロードを読み込もうとすることを確認。ペイロードは端末情報、Appleの「メモ」アプリ内データ、保存されたキーチェーン認証情報などの取得を試みる。
関連記事: Polymarketのキーウ空爆予測、出来高12万4,000ドルでも実態は2件の大口取引
暗号資産ウォレットへのリスク
問題のペイロードは、MetaMask、Phantom、Trust Wallet、Coinbase Wallet、Exodus、Tonkeeperといった暗号資産ウォレットアプリを探索し、攻撃者側のサーバーとの通信が成功した場合には、ウォレット関連ファイルや認証情報、写真サムネイルなどをアップロードしようとする。
研究者らはこのほか、メッセージ、連絡先、通話履歴、ボイスメール、メール、カレンダー、キャッシュされた位置情報を狙うコードも確認。ペイロードは攻撃者のサーバーへ接続し、追加の指示を受け取る機能も備えているとみられる。
Malwarebytesは、取得したコードの解析は行ったものの、実際のiPhone上での動作検証や、データが端末外へ送信される様子は観測していないと説明。そのため、攻撃ロジック自体は確認できた一方で、実際に被害者からの情報窃取が成立したかどうかまでは特定できていない。
Googleは2026年3月、「DarkSword」について公表し、Appleは同月中に関連する脆弱性を修正するアップデートを配信した。当時、セキュリティ企業iVerifyは、標的となったiOSバージョンを実行する端末は最大で2億7,000万台に達すると推計していたが、Malwarebytesはこの数字は現在の状況を反映しておらず、今回の偽ページが狙う正確な脆弱性範囲も確認されていないとしている。
