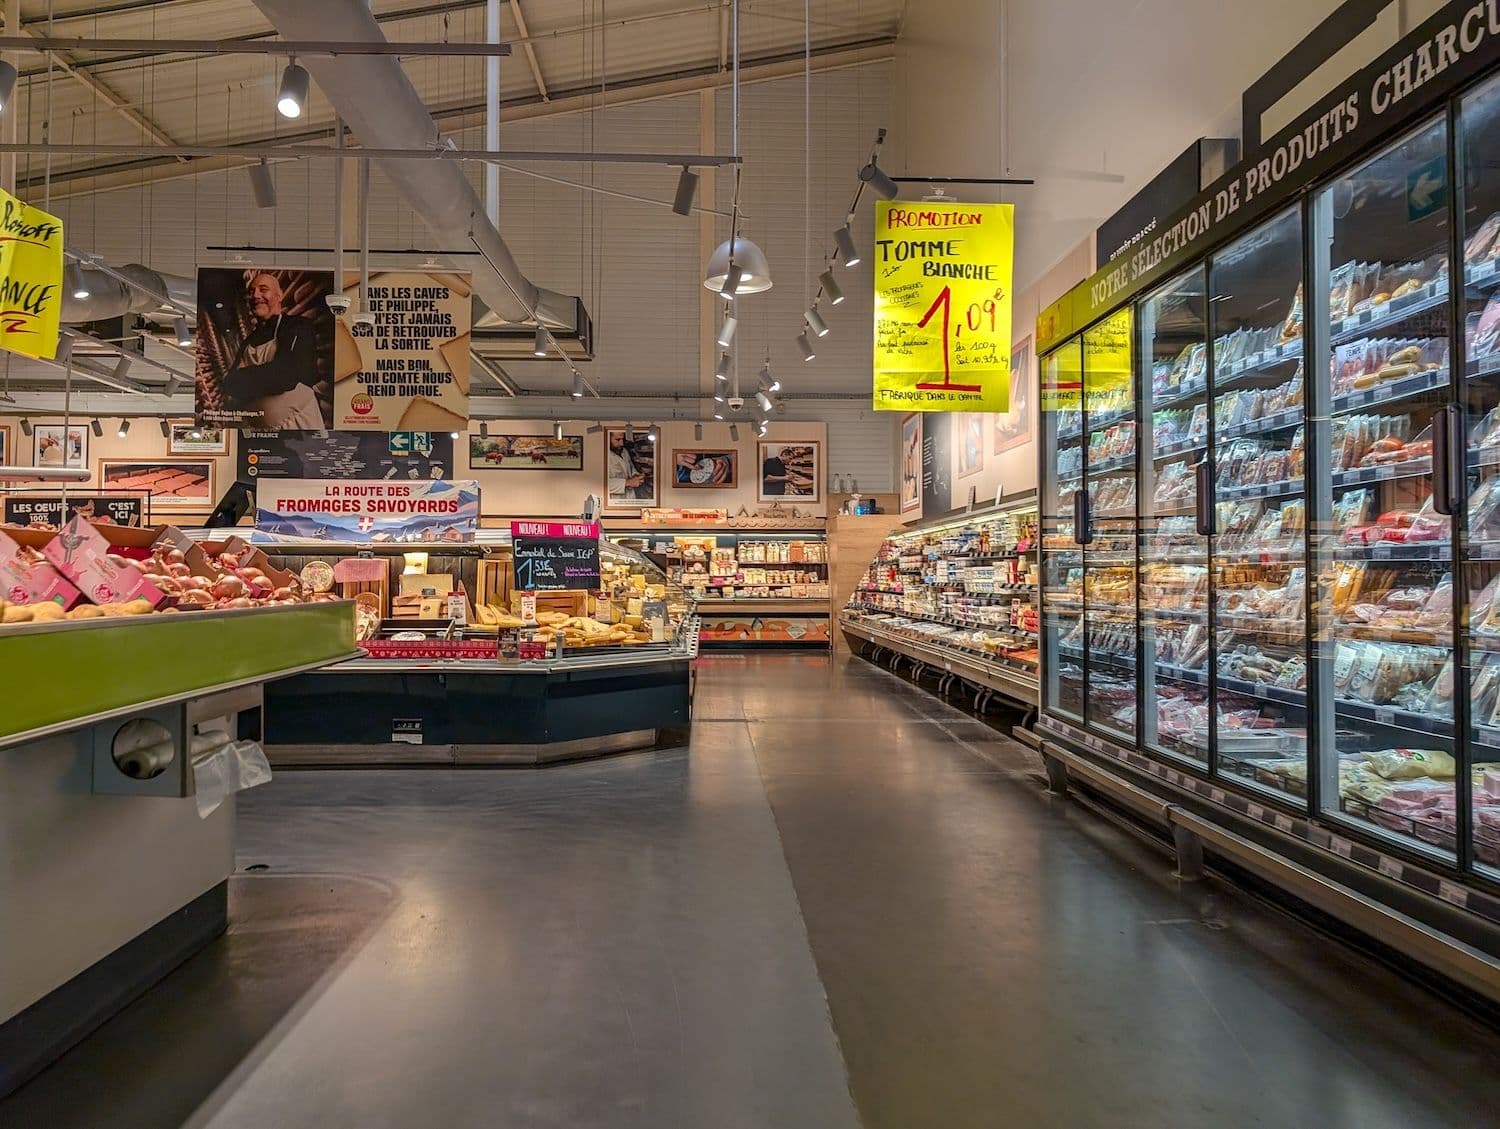
프랑스 유통 체인 **코오페라티브 U(Cooperative U)**가 냉장·냉동 설비 제어 시스템을 겨냥한 사이버 공격을 받아 80개 매장이 피해를 입었다고 최고경영자(CEO) **도미니크 셀셰르(Dominique Schelcher)**가 밝혔다. 단일 하이퍼마켓 기준으로는 손실 규모가 최대 20만 유로에 달할 수 있다는 설명이다.
핵심 포인트
- 코오페라티브 U는 전체 약 2,000개 매장 중 80곳이 공격을 받았지만, 상당수는 피해를 최소화했다고 밝혔다.
- 해커들은 냉장·냉동고 온도를 섭씨 50도까지 끌어올려 대규모 식품 폐기와 화재를 유발했다.
- 프랑스 사이버보안 당국은 덴마크 업체 단포스(Danfoss)의 냉동·냉장 제어 소프트웨어 취약점이 원인이라고 파악한 것으로 전해졌다.
코오페라티브 U 피해 규모
셀셰르 CEO는 화요일 인터뷰에서, 네트워크 내 약 2,000개 매장 가운데 피해를 입은 80개 점포 중 “대다수는 공격에 효과적으로 대응해” 심각한 손실을 피했다고 말했다. 식품을 실제로 폐기해야 했던 곳은 “소수에 그쳤다”고 덧붙였다. 그는 매장 점주와 직원들, 냉장설비 기술자들이 신속히 대응한 덕분에 설비 파손과 매대 공백 사태를 막을 수 있었다고 평가했다.
소형 슈퍼마켓의 경우에도 손실액이 수만 유로에 달할 수 있다고 그는 라디오 인터뷰에서 설명했다. 전체 피해액에 대해서는 “아직 최종 집계가 나오지 않았다”고 말했다. 앞서 소매업계 관계자들은 공격 대상이 된 코오페라티브 U 매장이 100곳을 넘는 것으로 추정한 바 있다.
공격은 일요일 밤사이 시작됐다. 해커들은 프랑스 전역 수백 개 슈퍼마켓의 냉장·냉동고 온도를 섭씨 50도(화씨 122도)까지 인위적으로 끌어올렸다. 파리 검찰은 이번 침해 사실을 공식 확인하며, 이로 인해 실제 화재가 발생했다고 밝혔다. 공격은 코오페라티브 U 외에도 **인터마르셰(Intermarché)**와 네토(Netto) 약 300개 매장, 까르푸(Carrefour) 80개 슈퍼마켓, 모노프리(Monoprix) 매장의 약 5%, 그리고 일부 E.르클레르(E.Leclerc) 점포까지 번졌다.
관련 기사: XRP 레저, 2015년부터 숨겨진 코인 발행 결함 이제야 공개
단포스 소프트웨어 취약점
세바스티앙 르코르뉘(Sebastien Lecornu) 프랑스 총리 측근 인사는, 프랑스 국가 사이버보안기관이 덴마크 기업 **단포스(Danfoss)**가 공급한 소프트웨어에서 취약점을 확인했다고 전했다. 단포스 측은 문제가 된 장비들이 “오래된 펌웨어”를 사용하고 있었다며, 고객들에게 수년 전부터 업데이트 또는 장비 교체를 지속적으로 권고해 왔다고 해명했다.
매장 내 냉장·냉동 설비를 통합 관리하는 제어 패널은 통상 모든 냉장라인을 한 번에 관리하며, 유지보수 업체는 인터넷을 통해 원격으로 온도와 설정을 조정할 수 있다. 인터마르셰 CEO **티에리 코티야르(Thierry Cotillard)**는 하루 만에 프랑스 전역에서 발생한 손실이 “수천만 유로”에 달할 것이라고 추산했다. 사이버보안 기업 **세코이아(Sekoia)**의 분석가 **펠릭스 엠(Felix Aime)**은 이번 공격 여파가 스페인, 포르투갈, 폴란드, 독일, 벨기에 등 유럽 다른 국가들에도 미쳤다고 밝혔다.
사이버보안 전문가 **스티븐 라샹스(Steven Lachance)**는 알자지라와의 인터뷰에서 이번 공격을 “전례 없는 수준”이라고 경고하며, 다음 공격 대상이 에너지 인프라나 병원 등 필수 공공 인프라가 될 수 있다고 우려를 제기했다. 그는 이번 사태를 “전 세계에 보내는 경고등”이라고 평가했다.
이번 침해는 사이버보안 기업 **클래로티(Claroty)**가 8월 9일 단포스 시스템의 인증 우회 취약점을 상세히 분석한 연구 결과를 발표한 지 두 달 만에 발생했다. 프랑스 소매업계 연합은 이후 단포스 측에 대해 관련 정보의 전면 공개와 투명한 설명을 거듭 요구하고 있다.