
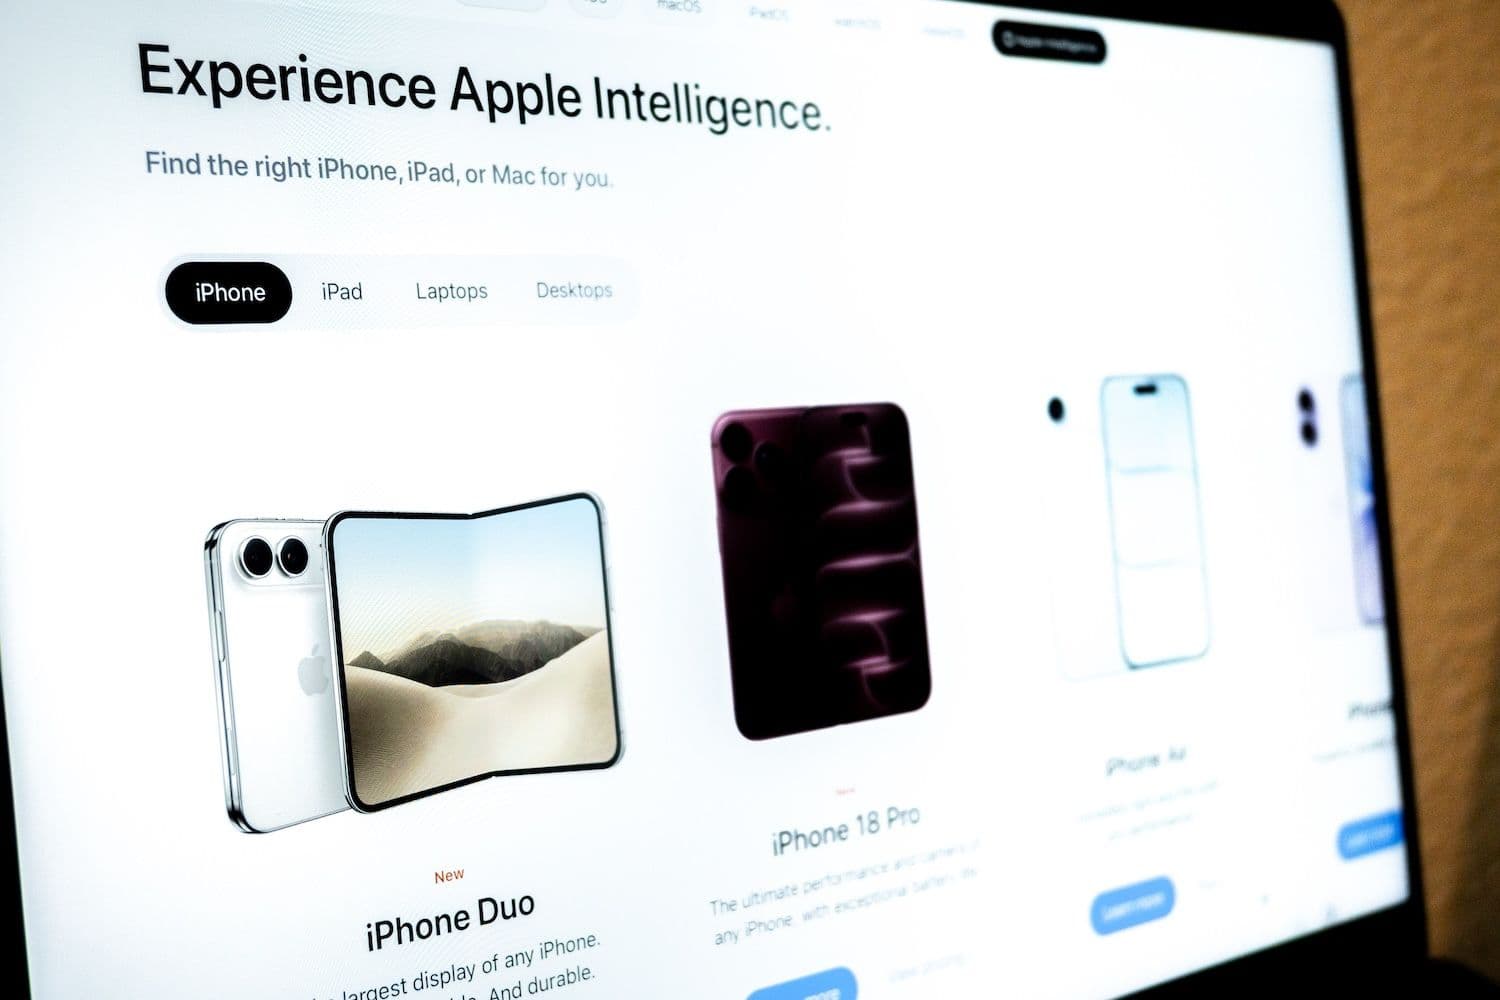
Pesquisadores de segurança identificaram uma página falsa de pré-venda do Apple iPhone Duo que utiliza um falso voucher de US$ 500 como isca para atacar iPhones vulneráveis e carteiras de criptomoedas antes do início oficial das pré-encomendas em 16 de outubro.
Principais pontos:
- A tentativa de exploração pode começar assim que um iPhone vulnerável abre a página
- O payload tem como alvo carteiras de cripto, credenciais do Chaves (Keychain), notas e outros dados pessoais
- A Apple afirma que dispositivos atualizados estão protegidos contra os ataques DarkSword já divulgados
Golpe do iPhone Duo
Especialistas da Malwarebytes descobriram a página que imita o site da Apple enquanto monitoravam fraudes ligadas ao lançamento do iPhone Duo, segundo relatório publicado em 29 de setembro e repercutido pelo 9to5Mac no dia seguinte.
O site golpista promete um voucher “Authorized Partner Exclusive” de US$ 500 e cobertura AppleCare+. As pré-vendas oficiais do iPhone Duo, porém, só começam em 16 de outubro.
A Malwarebytes relata que a página falsa traz tamanhos e cores de aparelho que não batem com a linha oficial da Apple, além de vários links de políticas que simplesmente não funcionam. A tentativa de exploração se inicia antes mesmo de o visitante enviar qualquer dado. Segundo a empresa, a página usa a cadeia de exploits DarkSword, vazada anteriormente, para sondar iPhones vulneráveis e, em seguida, tenta carregar um segundo payload capaz de coletar informações do dispositivo, notas do Apple Notes e credenciais salvas no Chaves (Keychain).
Veja também: Apostas sobre ataque a Kyiv na Polymarket somam US$ 124 mil em volume, mas duas operações explicam tudo
Risco às carteiras, segundo a Malwarebytes
O payload procura aplicativos de carteira de cripto como MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus e Tonkeeper e pode tentar enviar para o servidor do invasor arquivos de carteira, credenciais e miniaturas de fotos, caso a conexão com o servidor malicioso seja bem-sucedida.
Os pesquisadores também encontraram trechos de código voltados a mensagens, contatos, histórico de chamadas, correio de voz, e-mail, compromissos de calendário e dados de localização em cache, além de rotinas que permitem ao payload buscar novas instruções no servidor de comando e controle.
A Malwarebytes afirma ter analisado o código capturado, mas sem executá-lo em um iPhone nem observar efetivamente a saída de dados de um aparelho real — uma limitação que significa que os pesquisadores validaram a lógica do ataque, mas não conseguiram documentar um roubo bem-sucedido em vítimas no mundo real.
A Google revelou publicamente o DarkSword em março de 2026, e a Apple corrigiu as falhas reportadas no fim daquele mês. Na época, a iVerify estimou que até 270 milhões de dispositivos rodavam versões de iOS vulneráveis, mas a Malwarebytes destaca que esse número está desatualizado e que o intervalo exato de versões afetadas pela página atual ainda não foi confirmado.
Leia a seguir: Agentes de IA descontrolados levam a OpenAI a vasculhar 50 petabytes de seus próprios registros
