
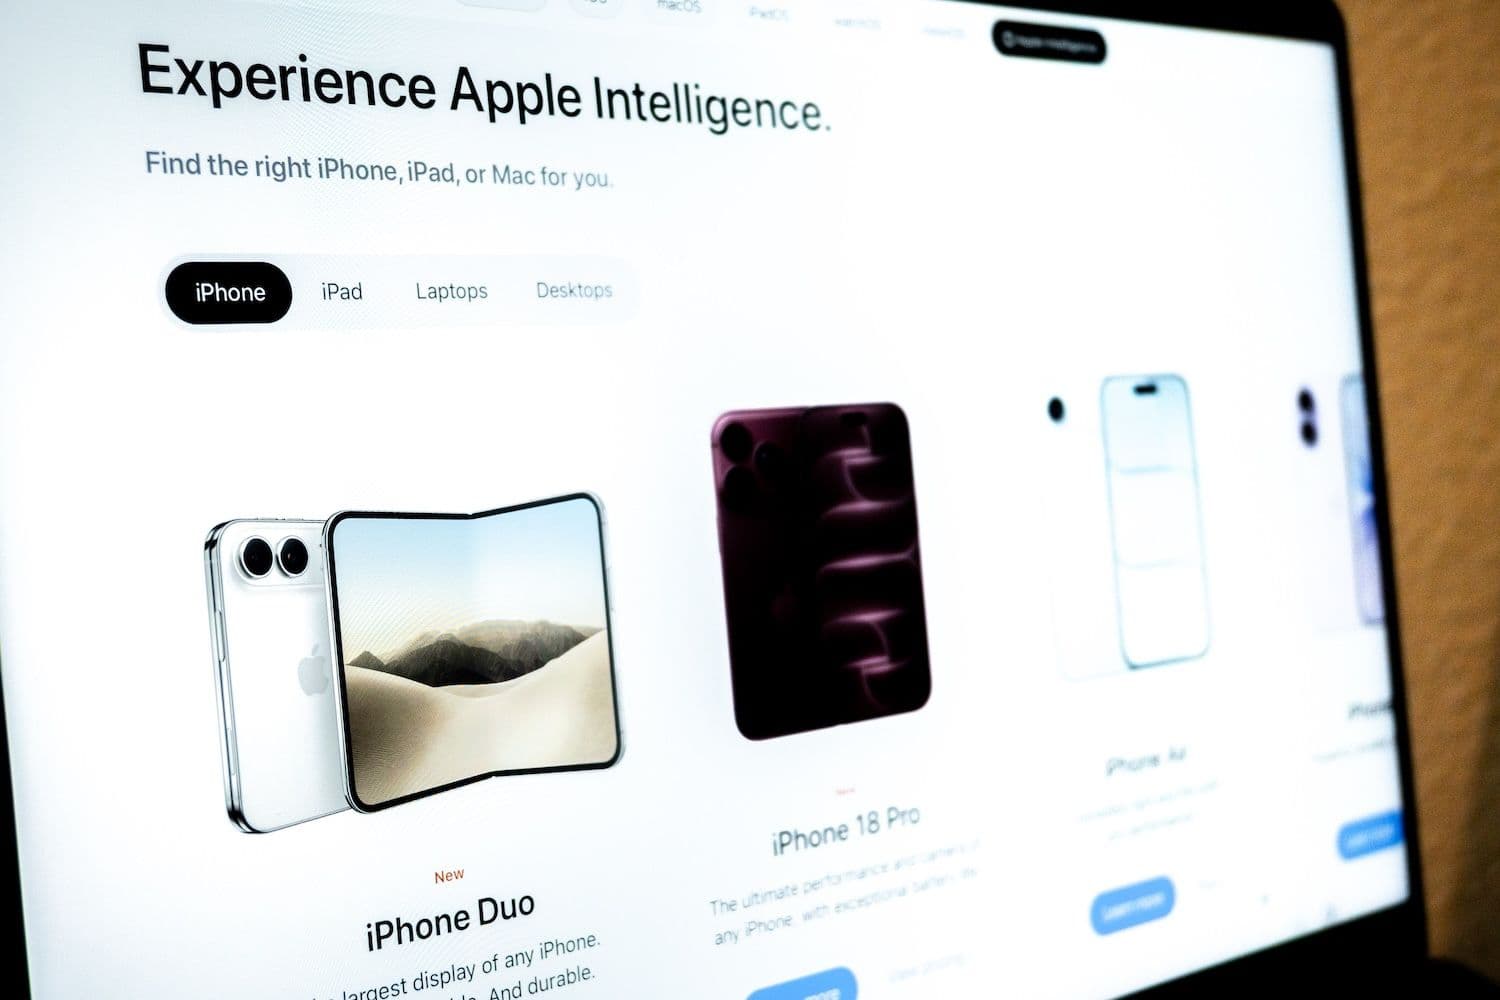
Pesquisadores de segurança identificaram uma página falsa de pré-venda do Apple iPhone Duo que imita o site oficial e oferece um voucher de US$ 500 como isca para atacar iPhones vulneráveis e carteiras de criptoativos antes do início das encomendas oficiais em 16 de outubro.
Principais pontos:
- A tentativa de exploração pode começar assim que um iPhone vulnerável abre a página
- O payload mira carteiras cripto, chaves do iCloud Keychain, notas e outros dados pessoais
- A Apple afirma que aparelhos atualizados estão protegidos contra os ataques conhecidos como DarkSword
Golpe do iPhone Duo
Especialistas da Malwarebytes encontraram a página com visual inspirado no site da Apple enquanto investigavam fraudes ligadas ao lançamento do iPhone Duo, segundo relatório publicado em 29 de setembro e repercutido pelo 9to5Mac no dia seguinte.
O site fraudulento promete um voucher “Authorized Partner Exclusive” de US$ 500 e cobertura AppleCare+. As pré-vendas oficiais do iPhone Duo, porém, só começam em 16 de outubro.
A Malwarebytes aponta que a página falsa exibe tamanhos e cores de aparelho que não batem com a linha oficial da Apple, e vários links de políticas simplesmente não funcionam. A tentativa de exploração começa antes mesmo de o visitante enviar qualquer dado. Segundo os pesquisadores, o site usa a cadeia de exploits DarkSword, vazada anteriormente, para vasculhar iPhones vulneráveis e, em seguida, tenta carregar um payload separado capaz de coletar informações do dispositivo, notas do Apple Notes e credenciais salvas no Keychain.
Veja também: Apostas sobre ataque a Kyiv na Polymarket movem US$ 124 mil, mas duas ordens explicam tudo
Risco às carteiras, segundo a Malwarebytes
O payload procura aplicativos de carteira cripto como MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus e Tonkeeper, e pode tentar extrair arquivos de carteira, credenciais e miniaturas de fotos, caso consiga se conectar com o servidor do atacante.
Os pesquisadores também localizaram código voltado a mensagens, contatos, histórico de chamadas, correio de voz, e-mails, eventos de calendário e dados de localização armazenados em cache. O payload ainda consegue se comunicar com o servidor de comando e controle para receber novas instruções.
A Malwarebytes afirma ter analisado o código capturado, mas sem testá-lo diretamente em um iPhone nem observar a saída real de dados de um aparelho, uma limitação que faz com que o grupo confirme a lógica do ataque, mas não um roubo bem-sucedido a vítimas no mundo real.
A Google revelou a cadeia de exploits DarkSword em março de 2026, e a Apple corrigiu as vulnerabilidades reportadas ainda naquele mês. Na época, a iVerify estimou que até 270 milhões de dispositivos rodavam versões do iOS afetadas. A Malwarebytes ressalta, porém, que o número não é mais atual e o intervalo exato de versões vulneráveis exploradas por esta página específica ainda não foi confirmado.
Próximo assunto: Agentes de IA fora de controle obrigam OpenAI a vasculhar 50 petabytes de seus próprios registros
