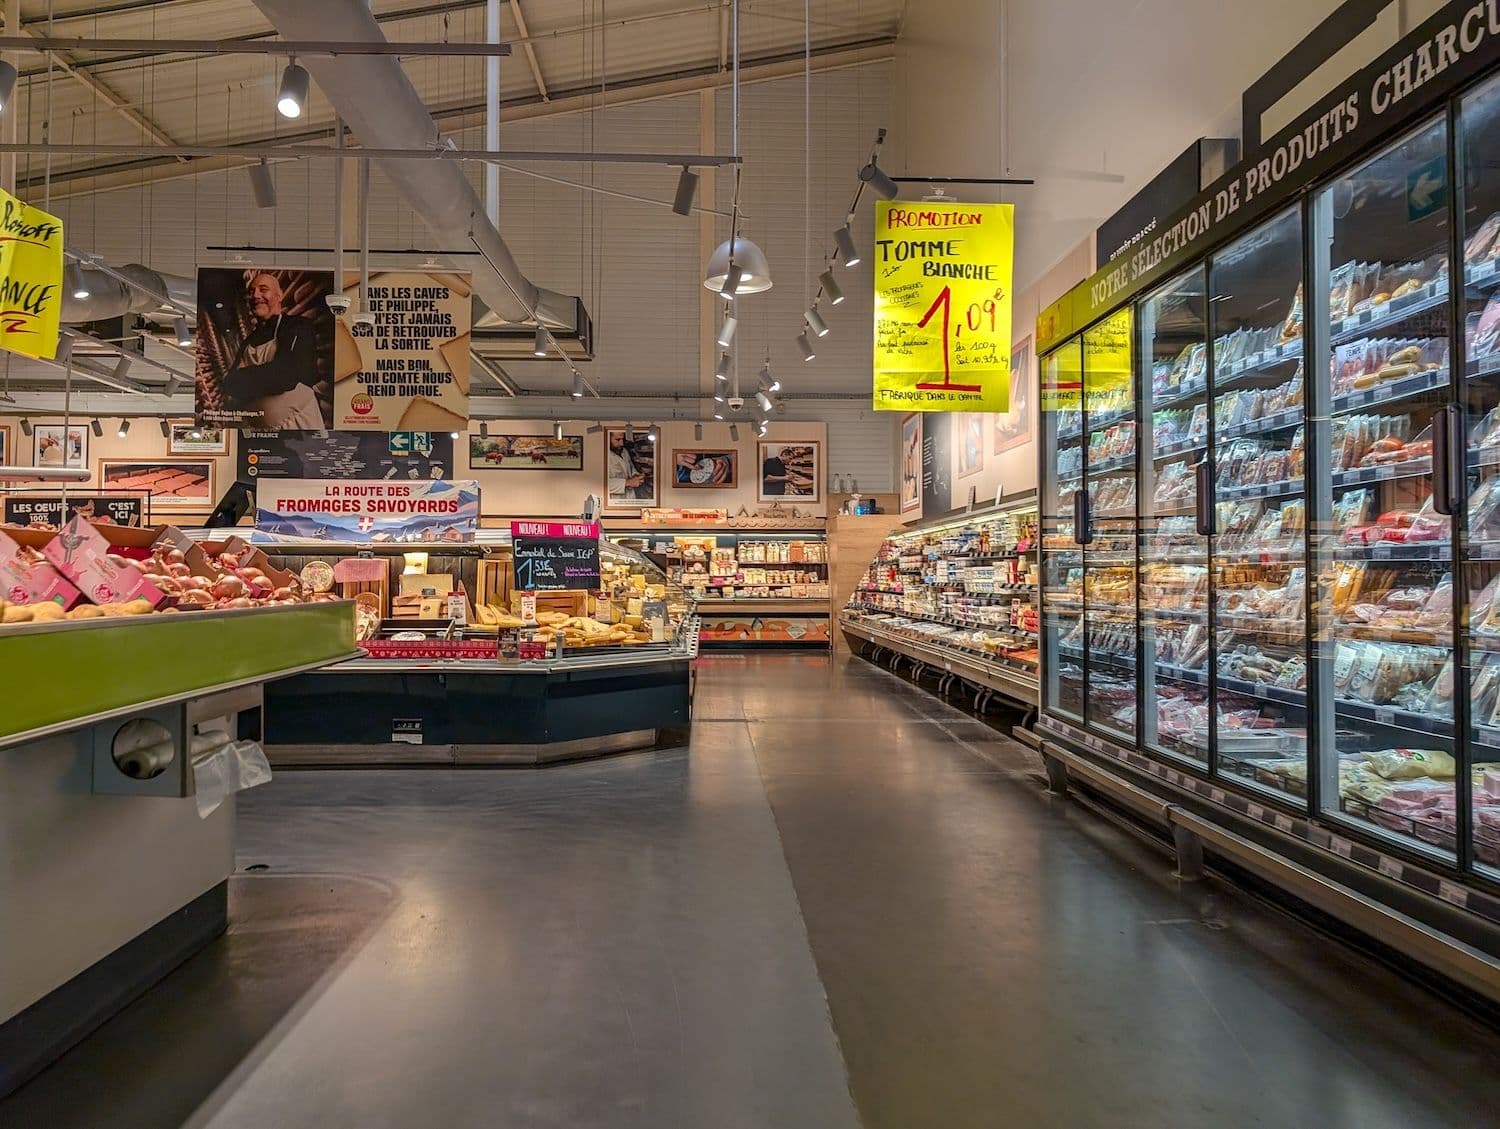
Hackers que assumiram o controlo remoto dos sistemas de refrigeração em supermercados franceses atingiram 80 lojas da Coopérative U, avançou o presidente executivo Dominique Schelcher, acrescentando que as perdas num único hipermercado podem chegar aos 200 mil euros.
Pontos-chave:
- A Coopérative U indica que 80 das cerca de 2.000 lojas foram atacadas, mas a maioria conseguiu travar a ofensiva.
- Os hackers elevaram a temperatura de câmaras frigoríficas e arcas de congelação até aos 50 graus Celsius, estragando alimentos e provocando incêndios.
- A agência francesa de cibersegurança terá rastreado a intrusão a uma falha no software de refrigeração da Danfoss.
Impacto do ataque à Coopérative U
Schelcher afirmou na terça‑feira que a grande maioria das 80 lojas afetadas, num universo de cerca de 2.000 pontos de venda, conseguiu neutralizar o ataque. Apenas uma minoria teve de deitar fora produtos alimentares, acrescentou. O gestor atribuiu o sucesso da resposta à rapidez de atuação dos proprietários, das equipas em loja e dos técnicos de refrigeração, o que permitiu evitar avarias graves nos equipamentos e prateleiras vazias.
Em lojas de menor dimensão, as perdas podem ascender a dezenas de milhares de euros, detalhou Schelcher numa entrevista de rádio, embora admita ainda não dispor de um valor consolidado. Na segunda‑feira, associações de retalhistas apontavam para mais de 100 superfícies Coopérative U visadas pelo ataque.
O incidente começou na noite de domingo, quando os piratas informáticos subiram as temperaturas de frigoríficos e congeladores até cerca de 50 graus Celsius (122 graus Fahrenheit) em centenas de supermercados franceses. A Procuradoria de Paris confirmou a intrusão, indicando que esta chegou a provocar focos de incêndio. O ataque atingiu ainda cerca de 300 lojas Intermarché e Netto, 80 supermercados Carrefour, aproximadamente 5% das lojas Monoprix e várias superfícies E.Leclerc.
Veja também: Falha de cunhagem de moedas no XRP Ledger esteve escondida desde 2015, revelam agora os programadores
Falha no software da Danfoss
Uma fonte próxima do primeiro‑ministro Sebastien Lecornu indicou que a agência nacional de cibersegurança identificou uma vulnerabilidade no software fornecido pela dinamarquesa Danfoss. A empresa adiantou que as unidades comprometidas utilizavam firmware desatualizado e que tem vindo há anos a recomendar aos clientes a atualização ou substituição dos equipamentos mais antigos.
Os painéis de controlo gerem, em regra, todo o parque de câmaras frigoríficas e arcas de congelação de uma loja, permitindo às empresas de manutenção ajustar parâmetros remotamente, via internet, a partir de qualquer lugar. O presidente executivo do Intermarché, Thierry Cotillard, estimou que as perdas, a nível nacional, se situem na casa das “dezenas de milhões de euros” num único dia. Felix Aime, analista na Sekoia, afirmou que Espanha, Portugal, Polónia, Alemanha e Bélgica também foram afetados.
O analista de cibersegurança Steven Lachance alertou que os próximos alvos poderão ser infraestruturas energéticas ou hospitais, classificando o ataque como “um alerta global”.
A intrusão surge dois meses depois de a empresa de cibersegurança Claroty ter divulgado, em 9 de agosto, um estudo que detalhava falhas nos sistemas Danfoss capazes de permitir a intrusão de atacantes sem autenticação. Desde então, a federação francesa do retalho tem pressionado a Danfoss para que apresente total transparência sobre o incidente e as correções aplicadas.
A seguir: New York Times alia‑se a editoras que exigem pagamento das empresas de IA pelas notícias