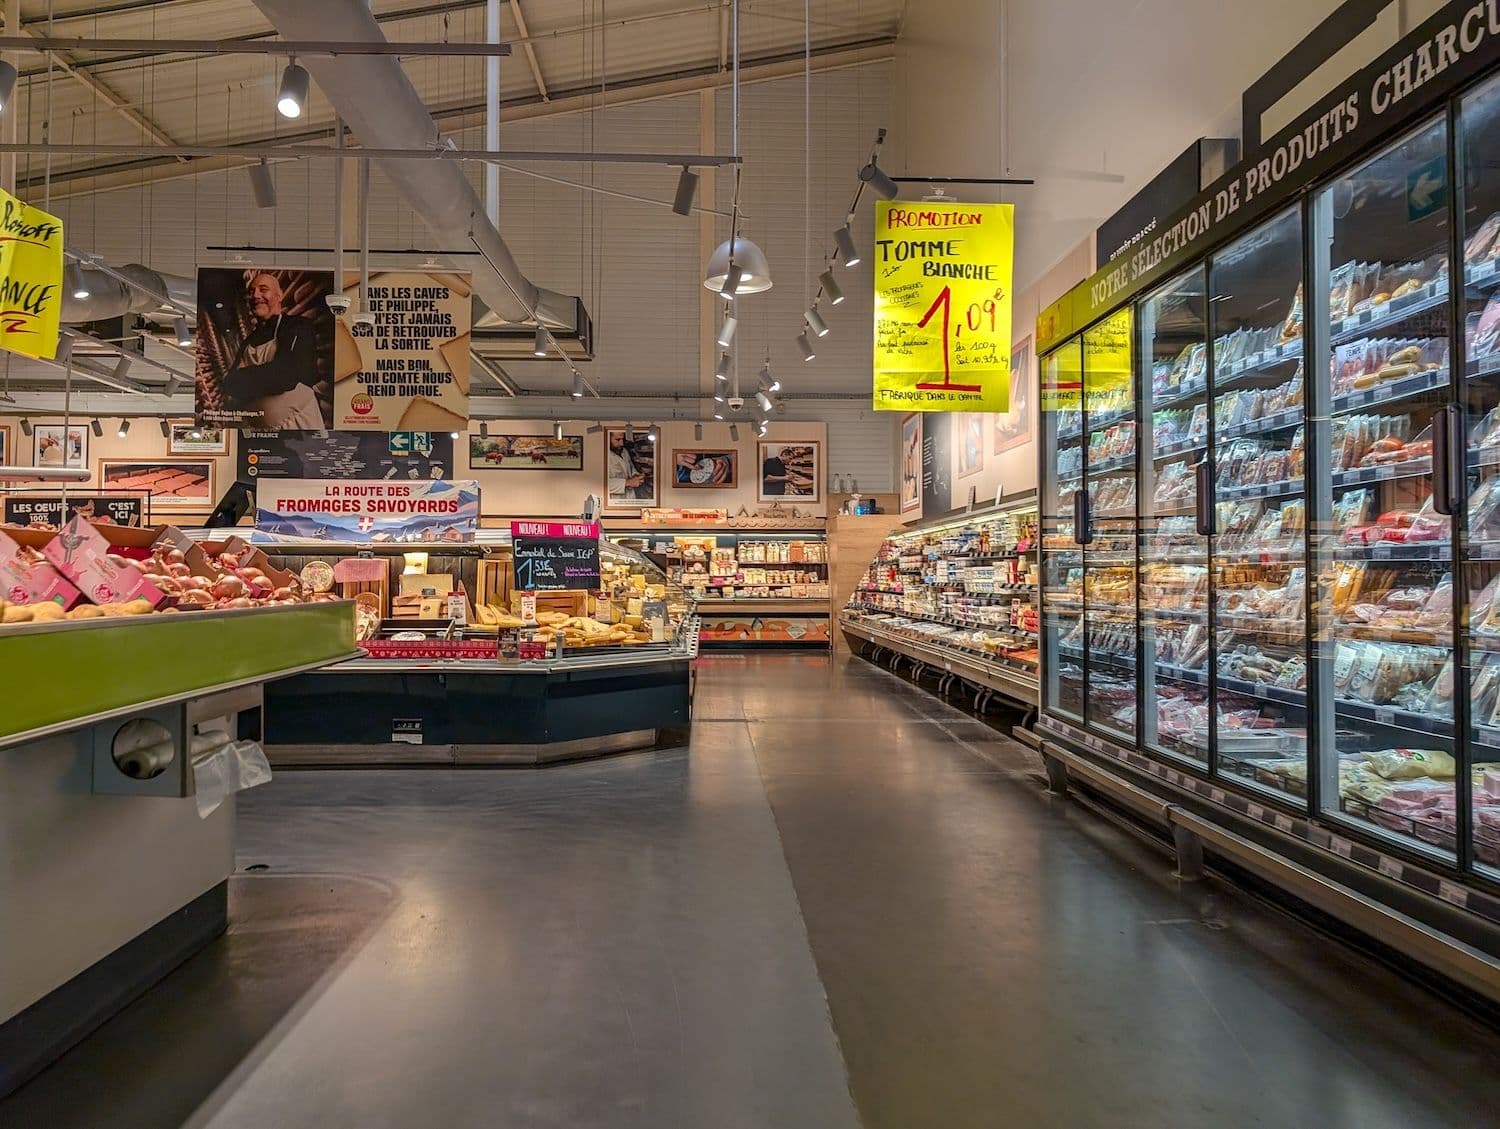
กลุ่มแฮ็กเกอร์ที่ยึดระบบควบคุมความเย็นของซูเปอร์มาร์เก็ตในฝรั่งเศส ส่งผลกระทบต่อสาขาในเครือ Coopérative U จำนวน 80 แห่ง ตามคำให้สัมภาษณ์ของประธานเจ้าหน้าที่บริหาร โดมินิก เชลเชร์ (Dominique Schelcher) โดยเขาระบุว่า ร้านไฮเปอร์มาร์เก็ตเพียงหนึ่งสาขาอาจมีมูลค่าความเสียหายแตะระดับ 200,000 ยูโร
ประเด็นสำคัญ:
- Coopérative U ระบุว่าจากร้านทั้งหมดราว 2,000 สาขา มี 80 สาขาถูกโจมตี แต่ส่วนใหญ่สามารถรับมือและสกัดการโจมตีได้ทัน
- แฮ็กเกอร์ดันอุณหภูมิตู้เย็นและตู้แช่แข็งขึ้นสูงสุดถึง 50 องศาเซลเซียส ทำให้สินค้าเน่าเสียและก่อให้เกิดเพลิงไหม้บางจุด
- หน่วยงานความมั่นคงไซเบอร์ของฝรั่งเศสตรวจพบว่า ช่องโหว่มาจากซอฟต์แวร์ทำความเย็นของ Danfoss
ความเสียหายจากการโจมตี Coopérative U
เชลเชร์ให้สัมภาษณ์กับสำนักข่าว รอยเตอร์ส เมื่อวันอังคาร โดยระบุว่า ในบรรดาร้าน 80 สาขาที่ได้รับผลกระทบจากทั้งหมดราว 2,000 สาขาในเครือ “ส่วนใหญ่” สามารถตอบโต้การโจมตีและกู้ระบบได้สำเร็จ มีเพียงจำนวนน้อยที่จำเป็นต้องทิ้งสินค้าในตู้แช่ เขายกเครดิตให้กับผู้ประกอบการร้าน ทีมพนักงานแนวหน้า และช่างระบบทำความเย็นที่เข้าจัดการสถานการณ์ได้อย่างรวดเร็วจนหลีกเลี่ยงการชำรุดของอุปกรณ์และไม่ถึงขั้นชั้นวางว่างเปล่า
เชลเชร์อธิบายเพิ่มเติมผ่านสัมภาษณ์วิทยุกับ France Info ว่า ร้านขนาดเล็กหนึ่งแห่งอาจสูญเสียมูลค่าสินค้าหลัก “หลายหมื่นยูโร” แม้เขาจะยอมรับว่ายังไม่มีตัวเลขรวมความเสียหายอย่างเป็นทางการ ขณะที่เมื่อวันจันทร์ วงการค้าปลีกเคยประเมินตัวเลขร้าน Coopérative U ที่เป็นเป้าหมายการโจมตีไว้สูงกว่า 100 สาขา
การโจมตีเริ่มขึ้นในคืนวันอาทิตย์ เมื่อแฮ็กเกอร์ปรับอุณหภูมิตู้เย็นและตู้แช่แข็งในซูเปอร์มาร์เก็ตหลายร้อยแห่งทั่วฝรั่งเศสให้พุ่งขึ้นสูงสุดราว 50 องศาเซลเซียส (122 องศาฟาเรนไฮต์) อัยการปารีส ยืนยัน การบุกรุกระบบดังกล่าว และระบุว่าเหตุนี้เชื่อมโยงกับกรณีเพลิงไหม้บางจุดในร้าน
แคมเปญโจมตีไม่ได้กระทบเฉพาะ Coopérative U เท่านั้น แต่ยังลุกลามไปถึงร้านในเครืออื่น ได้แก่ ซูเปอร์มาร์เก็ต Intermarché และ Netto ราว 300 สาขา ซูเปอร์มาร์เก็ต Carrefour อีก 80 สาขา รวมถึงร้าน Monoprix ราว 5% ของสาขาทั้งหมด และร้าน E.Leclerc บางแห่ง
อ่านเพิ่มเติม: นักพัฒนายัน XRP Ledger ซ่อนช่องโหว่สร้างเหรียญได้เองมาตั้งแต่ปี 2015
ช่องโหว่ในซอฟต์แวร์ Danfoss
แหล่งข่าวใกล้ชิดนายกรัฐมนตรี เซบาสเตียง เลอกอร์นู (Sebastien Lecornu) เปิดเผยว่า หน่วยงานความมั่นคงปลอดภัยไซเบอร์แห่งชาติของฝรั่งเศสสามารถระบุช่องโหว่ในซอฟต์แวร์ที่จัดหาโดยบริษัท Danfoss ของเดนมาร์ก ซึ่งเป็นผู้ผลิตระบบควบคุมทำความเย็นรายสำคัญ
Danfoss ชี้แจงว่าหน่วยควบคุมที่ถูกโจมตีจำนวนมากยังใช้เฟิร์มแวร์รุ่นเก่า และบริษัทได้แจ้งเตือนลูกค้า “มาเป็นเวลานานแล้ว” ให้เร่งอัปเดตหรือเปลี่ยนฮาร์ดแวร์รุ่นเก่าทั้งชุด
โดยทั่วไป แผงควบคุมหลักของระบบทำความเย็นจะ บริหารจัดการ ตู้เย็นและตู้แช่ของร้านทั้งธนาคาร และบริษัทรักษาบำรุงสามารถเชื่อมต่อเข้ามาปรับตั้งค่าทางอินเทอร์เน็ตจากระยะไกลได้ทั่วโลก
ด้านประธานเจ้าหน้าที่บริหาร Intermarché เธียร์รี โกติยาร์ (Thierry Cotillard) ประเมินว่ามูลค่าความเสียหายรวมทั่วประเทศจากเหตุโจมตีครั้งนี้อาจสูงถึง “หลายสิบล้านยูโรภายในวันเดียว” ขณะที่ เฟลิกซ์ เอเม (Felix Aime) นักวิเคราะห์จากบริษัทไซเบอร์ซีเคียวริตี้ Sekoia ระบุว่ามีร้านค้าปลีกในสเปน โปรตุเกส โปแลนด์ เยอรมนี และเบลเยียมที่รับผลกระทบลักษณะเดียวกัน
นักวิเคราะห์ด้านความมั่นคงไซเบอร์ สตีเวน ลาชานซ์ (Steven Lachance) ให้สัมภาษณ์กับสื่อ เตือน ว่าเป้าหมายรอบถัดไปของกลุ่มโจมตีอาจขยายไปสู่โครงสร้างพื้นฐานด้านพลังงานหรือโรงพยาบาล พร้อมเรียกเหตุการณ์นี้ว่าเป็น “สัญญาณเตือนระดับโลก” ให้ทั้งภาครัฐและเอกชนเร่งยกระดับการป้องกัน
ช่องโหว่ดังกล่าวถูกเปิดเผยเพียงสองเดือน หลังจากบริษัทความปลอดภัยไซเบอร์ Claroty เผยแพงานวิจัยเมื่อวันที่ 9 สิงหาคม ชี้ให้เห็นจุดอ่อนในระบบของ Danfoss ที่อาจเปิดช่องให้แฮ็กเกอร์ข้ามขั้นตอนการยืนยันตัวตนและยึดระบบควบคุมได้โดยตรง นับจากนั้นมาสหพันธ์ผู้ค้าปลีกฝรั่งเศสได้ออกมาบีบให้ Danfoss เปิดเผยข้อมูลอย่างโปร่งใสครบถ้วน
เรื่องถัดไป: New York Times หนุนค่ายสื่อ เรียกร้องบริษัทยุค AI จ่ายค่าลิขสิทธิ์ข่าว