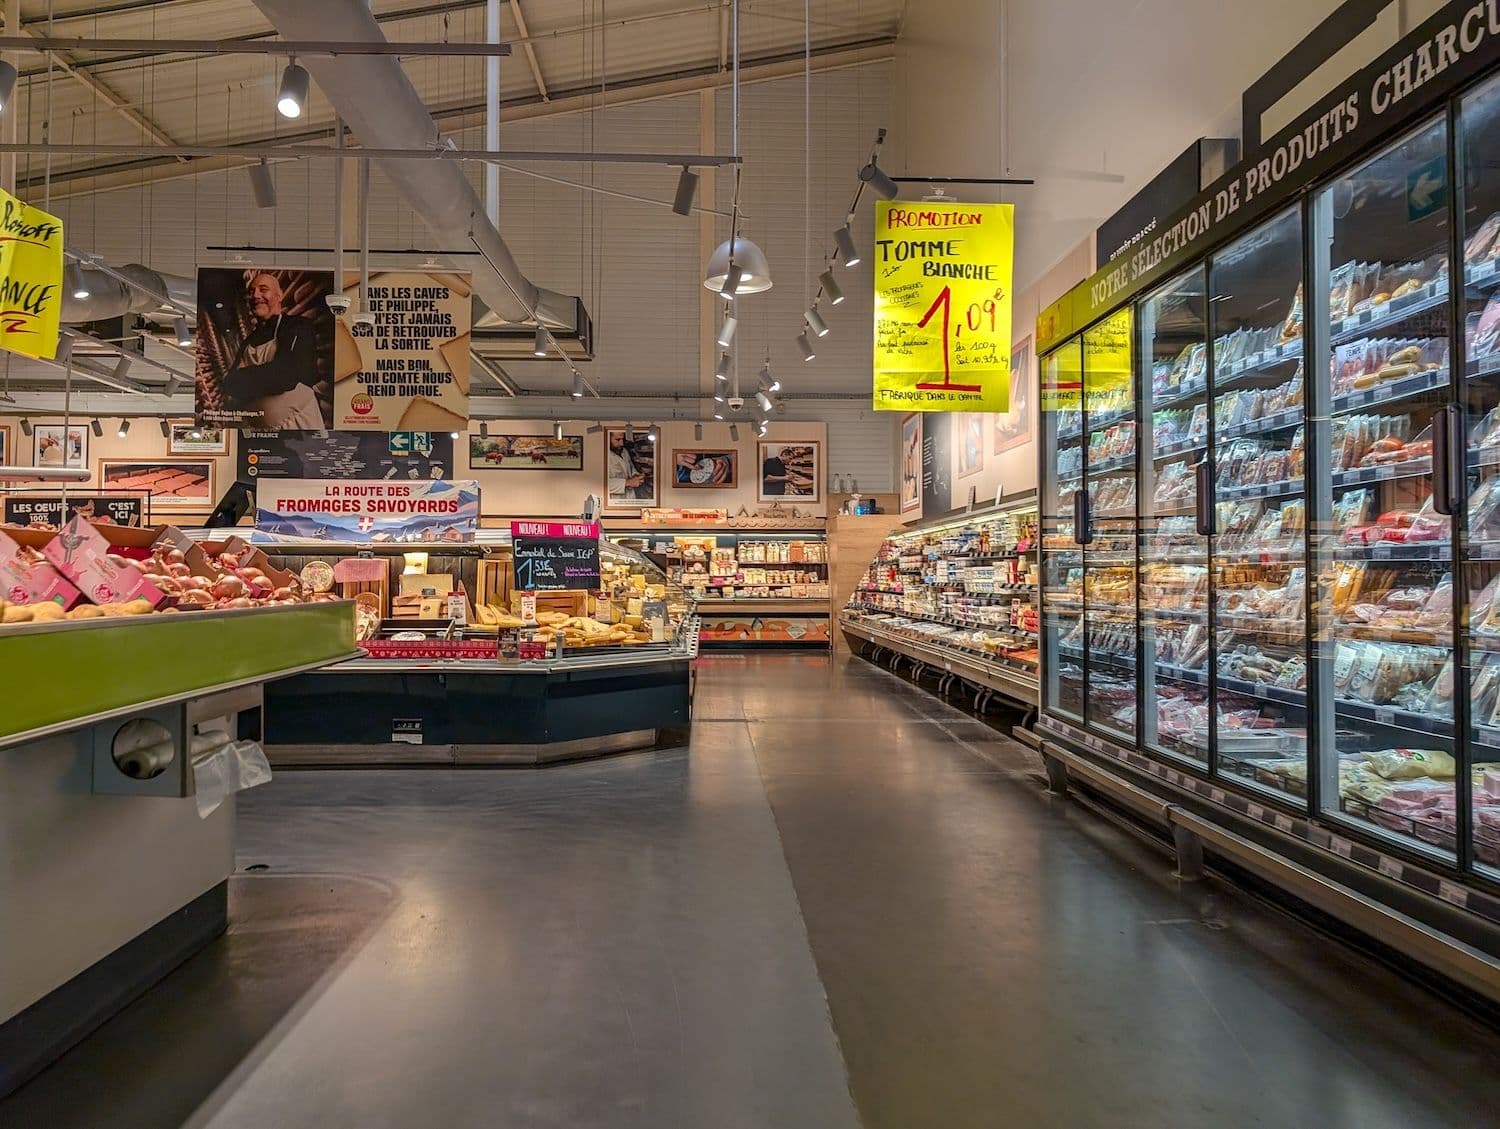
Fransa’daki süpermarketlerde soğutma sistemlerini hedef alan siber saldırı, Coopérative U zincirine ait 80 mağazayı vurdu. Üst yönetici Dominique Schelcher, tek bir hipermarkette zararın 200 bin euroya kadar çıkabildiğini açıkladı.
Öne çıkanlar:
- Coopérative U, yaklaşık 2.000 mağazasından 80’inin saldırıdan etkilendiğini, ancak çoğunun saldırıyı püskürtmeyi başardığını açıkladı.
- Hacker’lar, buzdolabı ve dondurucuların sıcaklığını 50 dereceye kadar çıkararak gıdaların bozulmasına ve yangınlara neden oldu.
- Fransa’nın siber güvenlik kurumu, ihlalin Danfoss’un soğutma yazılımındaki bir açıktan kaynaklandığını tespit etti.
Coopérative U’daki hasarın boyutu
Schelcher, salı günü yaptığı açıklamada, ağdaki yaklaşık 2.000 mağazadan etkilenen 80’inin “büyük çoğunluğunun” saldırıyı bertaraf etmeyi başardığını söyledi. Yalnızca az sayıda mağazada gıdaların çöpe gitmesi gerektiğini belirtti. Yönetici, ekipmanların zarar görmesini ve rafların boşalmasını önlemede mağaza sahiplerinin, çalışanların ve soğutma teknisyenlerinin hızlı müdahalesinin belirleyici olduğunu vurguladı.
Küçük ölçekli bir mağazada bile zararın on binlerce euroya ulaşabildiğini anlatan Schelcher, toplam hasar için net bir rakamlarının henüz olmadığını ifade etti. Pazartesi günü perakende sektöründeki temsilciler, hedef alınan Coopérative U noktalarının sayısının 100’ün üzerinde olduğunu dile getirmişti.
Saldırı pazar gecesini pazartesiye bağlayan saatlerde başladı. Hacker’lar, Fransa genelindeki yüzlerce süpermarkette soğutucu ve dondurucuların sıcaklığını 50 derece Santigrat’a (122 Fahrenheit) kadar yükseltti. Paris savcılığı, olayı doğrulayarak saldırı sonucu yangınlar çıktığını bildirdi. Saldırının yaklaşık 300 Intermarché ve Netto mağazasına, 80 Carrefour süpermarketine, Monoprix noktalarının yaklaşık %5’ine ve birkaç E.Leclerc mağazasına da sıçradığı belirtildi.
Ayrıca bkz.: XRP Ledger, 2015’ten beri gizli kalan coin basım açığını şimdi ifşa etti
Danfoss yazılımındaki açık
Başbakan Sebastien Lecornu’ya yakın bir kaynak, Fransa ulusal siber güvenlik ajansının, Danimarkalı Danfoss şirketinin sağladığı yazılımda bir güvenlik açığı tespit ettiğini aktardı. Danfoss, etkilenen ünitelerin eski yazılım sürümleriyle çalıştığını, müşterilerini uzun süredir güncellemeye ya da eski ekipmanları değiştirmeye çağırdığını duyurdu.
Mağazalardaki kontrol panelleri genellikle tüm buzdolabı ve dondurucu hatlarını yönetiyor ve bakım firmaları bu panellere internet üzerinden uzaktan erişebiliyor. Intermarché CEO’su Thierry Cotillard, ülke genelindeki toplam zararın tek bir günde on milyonlarca euroyu bulduğunu tahmin ediyor. Sekoia analisti Felix Aime, İspanya, Portekiz, Polonya, Almanya ve Belçika’nın da saldırıdan etkilenen ülkeler arasında olduğunu söyledi.
Siber güvenlik uzmanı Steven Lachance ise, uyararak, bir sonraki hedefin enerji altyapısı ya da hastaneler olabileceğini, yaşananları “küresel bir uyarı” olarak nitelendirdi.
İhlal, siber güvenlik şirketi Claroty’nin 9 Ağustos’ta yayımladığı ve Danfoss sistemlerindeki kimlik doğrulama mekanizmasını aşmaya imkân tanıyan açıkları detaylandıran araştırmanın üzerinden yalnızca iki ay geçmişken gerçekleşti. Fransa perakende federasyonu, o tarihten bu yana Danfoss’tan tam şeffaflık talep ediyor.
Sonraki haber: New York Times, haberler için yapay zekâ şirketlerinden ücret talep eden yayıncıların yanında yer aldı