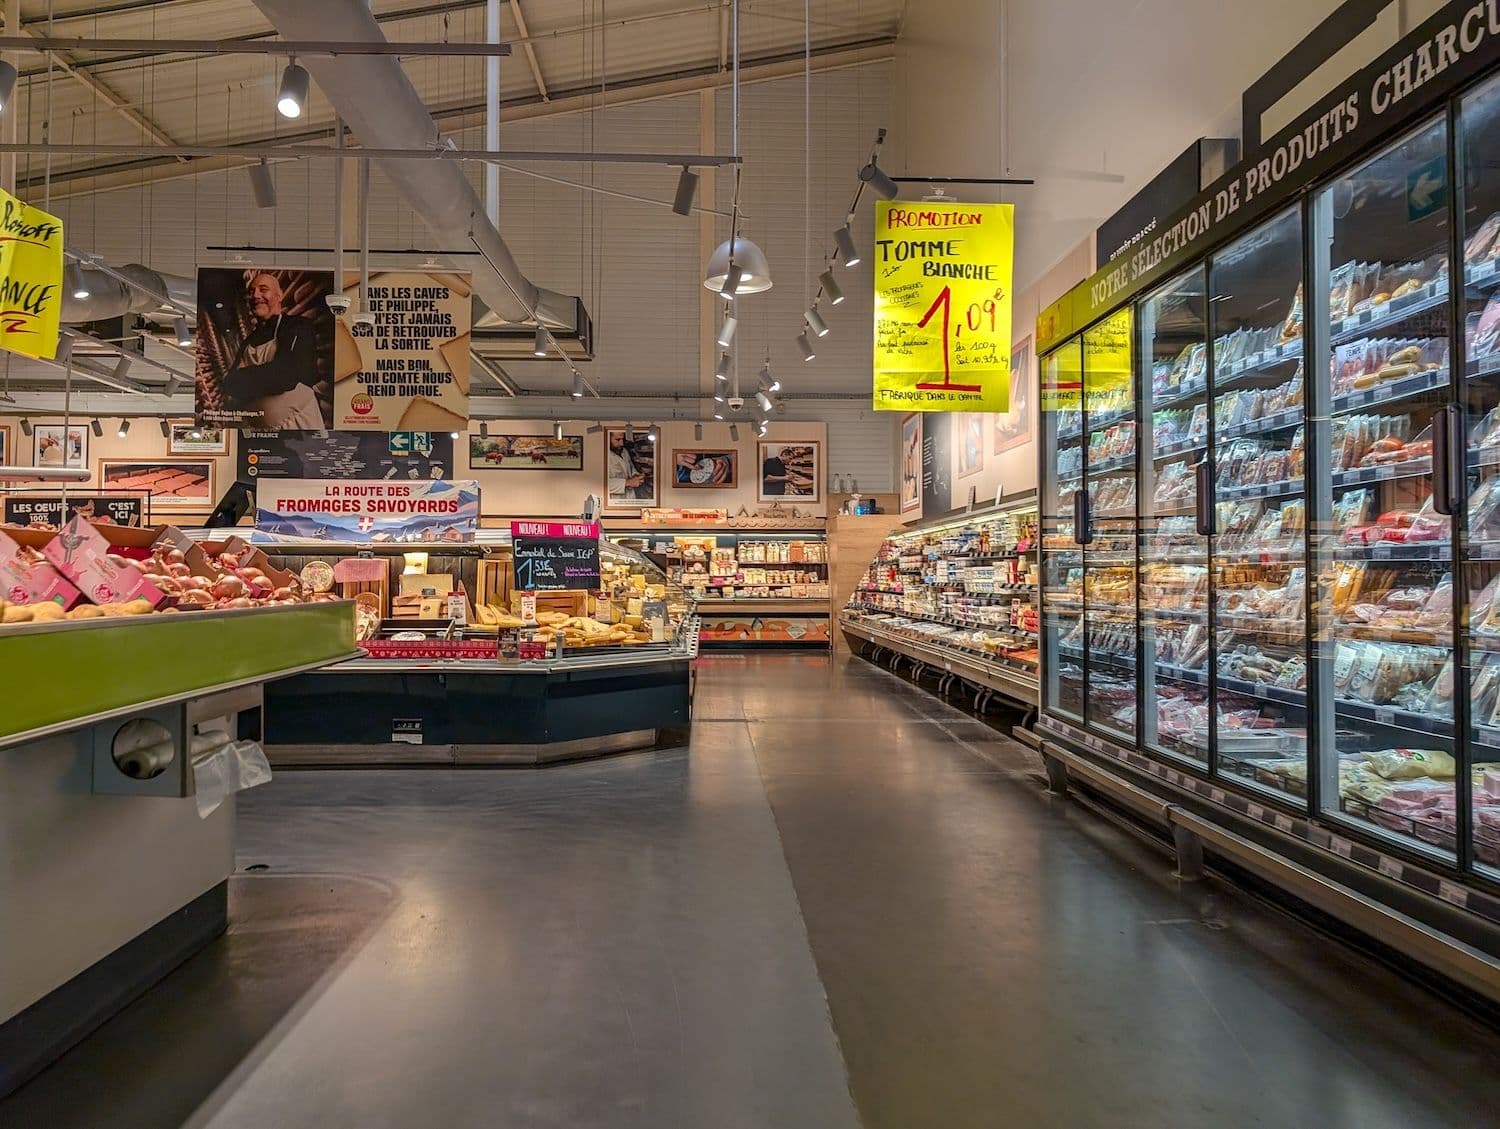
Hacker, die die Steuerung von Kühlanlagen in französischen Supermärkten übernommen haben, trafen 80 Filialen der Handelskette Coopérative U. Das sagte Vorstandschef Dominique Schelcher und ergänzte, dass sich die Verluste in einem einzelnen Hypermarché auf bis zu 200.000 Euro summieren könnten.
Wichtigste Punkte:
- Coopérative U meldet 80 betroffene Märkte von insgesamt rund 2.000 Filialen, die meisten konnten den Angriff jedoch abwehren.
- Die Angreifer trieben die Temperaturen in Kühl- und Tiefkühlmöbeln auf bis zu 50 Grad Celsius, Lebensmittel verdarben, vereinzelt kam es zu Bränden.
- Die französische Cybersicherheitsbehörde hat den Vorfall laut Berichten auf eine Schwachstelle in Kälte-Software des Herstellers Danfoss zurückgeführt.
Schäden bei Coopérative U
Schelcher erklärte am Dienstag, eine große Mehrheit der 80 betroffenen Märkte im rund 2.000 Filialen umfassenden Netzwerk habe den Angriff eindämmen können. Nur eine Minderheit habe tatsächlich Waren vernichten müssen, so Schelcher. Er lobte das schnelle Eingreifen der selbstständigen Marktbetreiber, ihrer Teams sowie der Kältetechniker, das größere Ausfälle von Technik und Leerstände in den Regalen verhindert habe.
In kleineren Läden könnten sich die Einbußen auf „Zehntausende Euro“ summieren, führte Schelcher in einem Radiointerview aus, eine Gesamtsumme liege aber noch nicht vor. Am Montag hatten Handelsvertreter die Zahl der angegriffenen Coopérative-U-Standorte noch auf über 100 geschätzt.
Der Angriff begann in der Nacht zu Sonntag: Hacker drehten in hunderten französischen Supermärkten die Temperaturen in Kühl- und Tiefkühlmöbeln auf bis zu 50 Grad Celsius (122 Grad Fahrenheit). Die Staatsanwaltschaft in Paris bestätigte den Sicherheitsvorfall und sprach von ausgelösten Bränden. Betroffen waren demnach auch rund 300 Intermarché- und Netto-Märkte, 80 Carrefour-Filialen, etwa 5 % der Monoprix-Standorte sowie mehrere Häuser von E.Leclerc.
Auch interessant: XRP Ledger verbarg seit 2015 eine Coin-Minting-Lücke, Entwickler legen sie nun offen
Schwachstelle in Danfoss-Software
Ein Vertrauter von Premierminister Sebastien Lecornu sagte, die nationale Cybersicherheitsbehörde habe eine Sicherheitslücke in Software des dänischen Herstellers Danfoss identifiziert. Danfoss teilte mit, die betroffenen Steuerungen liefen mit veralteter Firmware; man weise Kunden seit Langem darauf hin, diese zu aktualisieren oder ältere Geräte auszutauschen.
Die zentralen Bedienpanels für die Kälteanlagen steuern typischerweise die gesamte Kühl- und Tiefkühltechnik eines Markts. Wartungsfirmen können sie aus der Ferne über das Internet konfigurieren. Intermarché-Chef Thierry Cotillard bezifferte die landesweiten Schäden auf „Zehntausende Millionen Euro“ binnen eines einzigen Tages. Laut Felix Aime, Analyst bei Sekoia, wurden auch Supermärkte in Spanien, Portugal, Polen, Deutschland und Belgien in Mitleidenschaft gezogen.
Der Cybersicherheitsexperte Steven Lachance warnte, als nächstes könnten kritische Bereiche wie Energieversorgung oder Krankenhäuser ins Visier geraten. Der Angriff sei „ein globaler Weckruf“.
Der Vorfall ereignete sich zwei Monate, nachdem das Cybersicherheitsunternehmen Claroty am 9. August eine Studie veröffentlicht hatte, in der Schwachstellen in Danfoss-Systemen beschrieben werden, die Angreifern das Umgehen von Authentifizierungsmechanismen ermöglichen könnten. Der französische Handelsverband fordert seither von Danfoss umfassende Transparenz.
Lesen Sie als Nächstes: New York Times stellt sich hinter Verlage, die von KI-Unternehmen Lizenzgebühren für Nachrichten verlangen