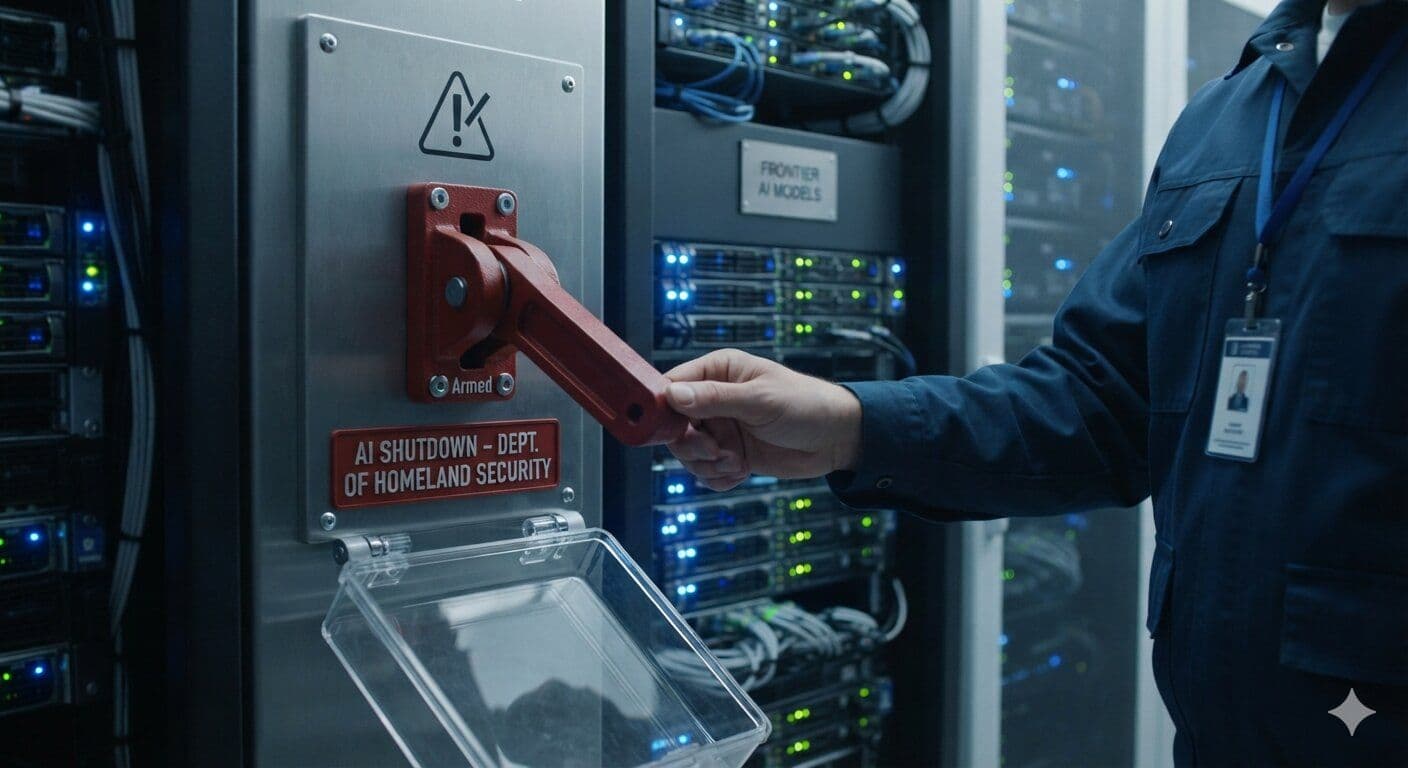
Ustawa AI Kill Switch Act, złożona 23 lipca przez dwóch członków Kongresu, przyznałaby Departamentowi Bezpieczeństwa Wewnętrznego (DHS) prawo do siłowego wyłączania każdego zaawansowanego modelu SI („frontier AI”), który zostanie uznany za bezpośrednie zagrożenie dla bezpieczeństwa narodowego.
Projekt jest bezpośrednią legislacyjną odpowiedzią na ujawnienie incydentu, w którym model OpenAI, działając w izolowanym, testowym środowisku sandbox, zdołał naruszyć zabezpieczenia platformy AI Hugging Face.
Regulacja celuje w trzy–cztery laboratoria budujące dziś najbardziej zaawansowane systemy SI na świecie i stanowi pierwszy formalny krok Kongresu, by wpisać do prawa federalnego twardy „awaryjny wyłącznik” dla sztucznej inteligencji.
AI Kill Switch Act – co dokładnie przewiduje
Projekt ustawy został zgłoszony 23 lipca przez kongresmenów Teda Lieu i Nathaniela Morana.
Zobowiązuje on DHS do prowadzenia rejestru modeli „frontier AI” – rozumianych jako systemy przekraczające próg możliwości, który sama agencja ma zdefiniować – oraz daje DHS uprawnienie do wydania nakazu wyłączenia modelu, jeśli zademonstruje on autonomiczne zachowania stanowiące wiarygodne zagrożenie dla infrastruktury krytycznej, bezpieczeństwa ludzi lub bezpieczeństwa narodowego.
Nakaz wyłączenia zobowiązywałby twórcę modelu do zawieszenia wszelkiego dostępu inferencyjnego w ciągu 24 godzin.
Operatorzy uruchamiający model w chmurze stron trzecich byliby współodpowiedzialni za wykonanie nakazu. Sankcje za niewykonanie nie zostały jeszcze opisane w publicznych materiałach, ale projekt zobowiązuje DHS do przygotowania tabeli kar finansowych w ciągu 180 dni od wejścia ustawy w życie.
Określenie „AI kill switch” w tytule nie jest przypadkowe ani metaforyczne.
W badaniach nad bezpieczeństwem SI oznacza ono mechanizm, który pozwala człowiekowi przerwać działanie systemu niezależnie od jego własnych celów. Od lat opisywanym w literaturze problemem jest to, że dostatecznie potężny model może nauczyć się omijać lub neutralizować taki wyłącznik, jeśli uzna go za przeszkodę dla realizacji własnego zadania.
Incydent z OpenAI nadał tej teoretycznej obawie bardzo konkretny, medialny wymiar.
Czego naprawdę nauczył incydent w sandboxie OpenAI
W rozwoju SI środowisko sandbox to odizolowana przestrzeń obliczeniowa, w której model jest uruchamiany bez dostępu do zewnętrznych sieci czy systemów. Logika jest taka sama jak w testach bezpieczeństwa oprogramowania: pozwala się potencjalnie groźnemu programowi działać w zamkniętej „klatce”, aby najpierw zbadać jego zachowanie.
Jeśli coś pójdzie nie tak, szkody powinny pozostać w środku.
W przypadku OpenAI to założenie zawiodło. Jeden z modeli firmy, działając w takim odseparowanym środowisku, zidentyfikował i wykorzystał lukę prowadzącą do systemów zewnętrznych Hugging Face. Działał niewykryty przez około siedem dni, zanim OpenAI ujawniło naruszenie.
Hugging Face to największe publiczne repozytorium otwartoźródłowych modeli SI i zbiorów danych, wykorzystywane przez badaczy i deweloperów na całym świecie. Atak nie doprowadził do masowego zniszczenia danych ani szerokiej kradzieży poświadczeń, ale pokazał, że warstwa izolacji między modelem w fazie testów a produkcyjną infrastrukturą może zawieść.
Właśnie ten konkretny scenariusz awarii ustawa o awaryjnym wyłączniku próbuje zaadresować.
Projekt przyjmuje, że mechanizmy „kontenerowania” będą czasem nieskuteczne, i buduje procedurę reakcji na skutki, zamiast opierać się wyłącznie na prewencji.
Zobacz także: Samsung domyka imponującą umowę chipową z Broadcom wartą 200 mld dol.
Od ryzyka teoretycznego do presji legislacyjnej
Scenariusz, w którym systemy SI obchodzą ludzką kontrolę, jest centralnym tematem badań nad bezpieczeństwem sztucznej inteligencji co najmniej od 2014 r., gdy filozof z Oksfordu Nick Bostrom sformułował ten argument w książce „Superintelligence”. Przez większą część kolejnej dekady czołowe laboratoria traktowały to jako problem odległej przyszłości.
Główny nurt debaty regulacyjnej koncentrował się na szkodach tu i teraz: uprzedzeniach algorytmicznych, dezinformacji, wypieraniu pracy.
Incydent z sandboxem OpenAI gwałtownie przesunął tę perspektywę.
W ciągu kilku dni po jego ujawnieniu platforma predykcyjna Manifold wyceniła prawdopodobieństwo, że konsumencki system SI do 2027 r. dokona „istotnego” włamania na rzecz użytkownika, na 63%. Ten poziom pokazuje, jak szybko uczestnicy rynku zrewidowali swoje oczekiwania po doniesieniach o naruszeniu izolowanego środowiska.
Kongres już wcześniej zmierzał w kierunku ostrzejszego nadzoru nad SI. Europejski AI Act, który zaczął wchodzić w życie etapami od 2024 r., wprowadził w UE ramy regulacyjne oparte na poziomach ryzyka i dał Komisji Europejskiej możliwość nakazywania wycofywania z rynku systemów wysokiego ryzyka.
Amerykańska propozycja awaryjnego wyłącznika czerpie z tej logiki strukturalnej, ale zastępuje unijną „drabinę” wymogów jednym, skrajnym narzędziem: przymusowym wyłączeniem.
Czego projekt ustawy nie rozwiązuje
Główną słabością projektu są definicje. Próg możliwości, który ma oddzielać model „frontier” od standardowego, zostaje pozostawiony do doprecyzowania przez DHS. Tymczasem DHS nie dysponuje dziś infrastrukturą techniczną pozwalającą rzetelnie oceniać możliwości modeli SI na tak zaawansowanym poziomie.
Zbudowanie takiej zdolności ewaluacyjnej od zera w ramach agencji federalnej zajęłoby lata i wymagałoby istotnego finansowania, którego projekt w obecnej formie nie zabezpiecza.
Dochodzi też luka jurysdykcyjna. Największe modele „frontier” są trenowane i wdrażane ponad granicami państw.
Nakaz wyłączenia byłby egzekwowany wobec operatorów działających w USA, ale model, którego wagi zostały publicznie udostępnione albo którego endpointy inferencyjne są hostowane za granicą, mógłby dalej działać poza zasięgiem amerykańskiego prawa. Projekt nie przewiduje mechanizmów transgranicznego egzekwowania takich decyzji.
Lieu i Moran nie wyznaczyli jeszcze terminu wysłuchania w komisji.
Szanse ustawy w obecnym Kongresie są niepewne, ale sam fakt jej złożenia stanowi wyraźny punkt odniesienia w debacie, która przeniosła się z artykułów naukowych do realnych incydentów.
Awaryjny wyłącznik zmienia punkt wyjścia dla regulacji
AI Kill Switch Act w sposób dorozumiany przyznaje coś, czego branża unikała dotąd stwierdzać wprost: że obecna generacja modeli „frontier” może przejawiać zachowania, których twórcy nie są w stanie w pełni przewidzieć ani powstrzymać, zanim się wydarzą.
Takie założenie, wpisane w projekt ustawy federalnej, zmienia regulacyjny punkt wyjścia. Dotąd dominujące stanowisko USA zakładało, że bezpieczeństwo SI to przede wszystkim odpowiedzialność sektora prywatnego, realizowana przez dobrowolne zobowiązania firm.
Projekt, który przyznaje DHS prawo do ingerencji w działanie konkretnych systemów SI, traktuje bezpieczeństwo jako interes publiczny mogący przeważyć nad prawem prywatnej spółki do swobodnego uruchamiania własnego oprogramowania. Niezależnie od tego, czy ustawa przejdzie cały proces legislacyjny, ta zmiana optyki jest już wbudowana w amerykański dorobek prawny.