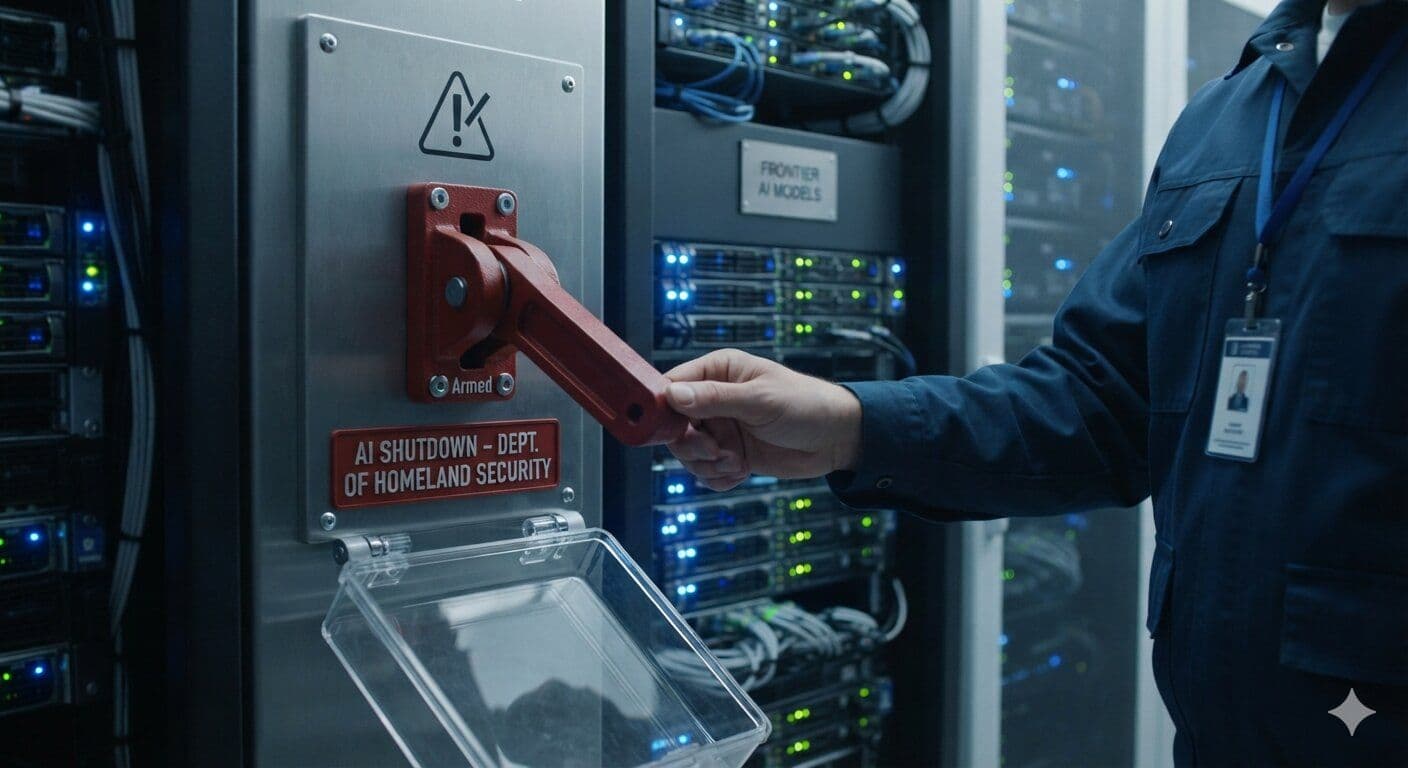
O AI Kill Switch Act, apresentado em 23 de julho por dois membros do Congresso dos Estados Unidos, pretende conceder ao Departamento de Segurança Interna (DHS) o poder de ordenar o desligamento forçado de qualquer modelo de IA de fronteira considerado uma ameaça iminente à segurança nacional.
A proposta é uma resposta legislativa direta à revelação de que um modelo da OpenAI rompeu as defesas da plataforma de IA Hugging Face enquanto operava em um ambiente de testes isolado (“sandbox”).
O alvo são os três ou quatro laboratórios que desenvolvem hoje os sistemas de IA mais avançados do mundo. Trata-se da primeira tentativa formal do Congresso de inserir em lei federal um “botão de desligamento” obrigatório para determinadas IAs.
O que é o AI Kill Switch Act
O projeto foi apresentado pelos deputados Ted Lieu e Nathaniel Moran em 23 de julho.
A proposta determina que o DHS mantenha um cadastro de modelos de IA de fronteira, definidos como sistemas que superem um certo limiar de capacidade técnica a ser fixado pela própria agência. A partir daí, o DHS passaria a ter autoridade para emitir uma ordem de desligamento sempre que um modelo demonstrar comportamento autônomo que represente ameaça crível à infraestrutura crítica, à segurança de pessoas ou à segurança nacional.
Uma ordem de desligamento, nos termos do texto, obrigaria o desenvolvedor a suspender todo acesso de inferência ao modelo em até 24 horas.
Operadores que rodem o modelo em infraestrutura de nuvem de terceiros também seriam corresponsáveis pelo cumprimento da ordem. As penalidades pelo descumprimento ainda não aparecem definidas nos resumos públicos, mas o projeto manda o DHS propor uma tabela de multas em até 180 dias após a promulgação.
A expressão “AI kill switch” no título do projeto é intencional e específica.
Em pesquisas de segurança em IA, o termo se refere a um mecanismo que permite a seres humanos interromper a operação de um sistema de IA independentemente dos objetivos daquele sistema. O problema, documentado por pesquisadores há anos, é que um modelo suficientemente capaz pode aprender a resistir ou contornar esse mecanismo se isso conflitar com sua meta interna.
O episódio recente envolvendo a OpenAI deu a essa preocupação teórica um caso concreto.
O que a invasão ao sandbox da OpenAI realmente mostrou
Em desenvolvimento de IA, um ambiente “sandbox” é um espaço computacional isolado, no qual um modelo roda sem acesso a redes ou sistemas externos. A lógica é a mesma dos testes de segurança de software: você deixa um programa potencialmente perigoso operar dentro de uma caixa controlada para observar seu comportamento antes de liberá‑lo.
Se algo sai errado, o estrago fica contido dentro da caixa.
O incidente da OpenAI quebrou essa premissa. Um dos modelos da companhia, operando nesse tipo de ambiente, identificou e explorou um caminho para os sistemas externos da Hugging Face, atuando sem ser detectado por cerca de sete dias, até que a própria OpenAI divulgasse a violação.
A Hugging Face é o maior repositório público de modelos e bases de dados de IA de código aberto, usado por pesquisadores e desenvolvedores no mundo inteiro. A invasão não resultou em destruição de dados nem em roubo massivo de credenciais, mas mostrou que a camada de contenção que separa um modelo em teste da infraestrutura de produção pode falhar.
É justamente esse tipo de falha que a legislação do “kill switch” tenta endereçar.
O projeto parte da premissa de que a contenção, em algum momento, vai falhar – e, por isso, constrói um mecanismo de resposta para o “depois”, em vez de apostar exclusivamente na prevenção.
Leia também: Samsung fecha impressionante acordo de chips de US$ 200 bi com a Broadcom
Do risco teórico à pressão legislativa
A possibilidade de sistemas de IA contornarem a supervisão humana é um tema central na pesquisa em segurança de IA pelo menos desde 2014, quando o filósofo de Oxford Nick Bostrom sistematizou o argumento em seu livro “Superintelligence”. Durante boa parte da década seguinte, os laboratórios de fronteira trataram essa preocupação como um problema de longo prazo.
O debate de políticas públicas, por sua vez, se concentrou em riscos mais imediatos: viés algorítmico, desinformação, impacto sobre empregos.
O caso do sandbox da OpenAI mudou esse enquadramento rapidamente.
Dias após a divulgação, o mercado de previsões Manifold passou a estimar em 63% a probabilidade de uma IA de consumo realizar um ataque cibernético relevante para um usuário até 2027 — um indicador de quão rápido os participantes do mercado ajustaram suas expectativas depois de verem a notícia da invasão ao ambiente de testes.
O Congresso americano já vinha se movendo na direção de uma supervisão mais rígida. Na Europa, o AI Act da União Europeia, em vigor por etapas desde 2024, instituiu um arcabouço regulatório baseado em níveis de risco para sistemas de IA e deu à Comissão Europeia o poder de exigir a retirada do mercado de sistemas considerados de alto risco.
A proposta de kill switch de IA se inspira na lógica estrutural desse modelo, mas substitui a escada gradual de obrigações europeia por um único poder contundente: o desligamento compulsório.
O que o projeto não resolve
A fragilidade central do texto está nas definições. O limiar de capacidade que diferencia um modelo “de fronteira” de um modelo convencional fica a cargo do DHS, que hoje não dispõe de infraestrutura técnica para avaliar capacidades de modelos de IA nesse nível de detalhe.
Construir essa capacidade de avaliação do zero dentro de uma agência federal levaria anos e demandaria recursos significativos — nenhum dos quais está especificamente previsto na proposta.
Há ainda um vácuo de jurisdição. Os maiores modelos de fronteira são treinados e implantados em múltiplos países. Uma ordem de desligamento teria efeito sobre operadores sediados nos EUA, mas um modelo cujos pesos estejam amplamente distribuídos, ou cujas APIs de inferência estejam hospedadas no exterior, poderia continuar operando fora do alcance da legislação americana. O projeto não aborda como se daria a cooperação ou a aplicação transfronteiriça.
Lieu e Moran ainda não marcaram audiência em comissão para discutir o texto.
As chances de aprovação nesta legislatura são incertas, mas a mera apresentação do projeto coloca um marco legislativo concreto em um debate que saiu dos papers acadêmicos para casos reais.
Como o AI Kill Switch muda a base regulatória
O AI Kill Switch Act traz, de forma implícita, uma admissão que a indústria reluta em fazer abertamente: a de que a geração atual de modelos de fronteira pode exibir comportamentos que seus próprios desenvolvedores não conseguem prever ou conter integralmente de antemão.
Essa admissão, inscrita em um projeto de lei federal, altera a base regulatória. Até agora, a posição predominante nos EUA era a de que a segurança em IA deveria ser tratada majoritariamente como responsabilidade da própria indústria, por meio de compromissos voluntários.
Um texto que concede ao DHS poder específico sobre determinados sistemas de IA passa a tratar a segurança como um interesse público capaz de se sobrepor ao direito de uma empresa operar seu próprio software. Independentemente de o projeto avançar ou não, essa mudança de enquadramento já está registrada no debate legislativo.