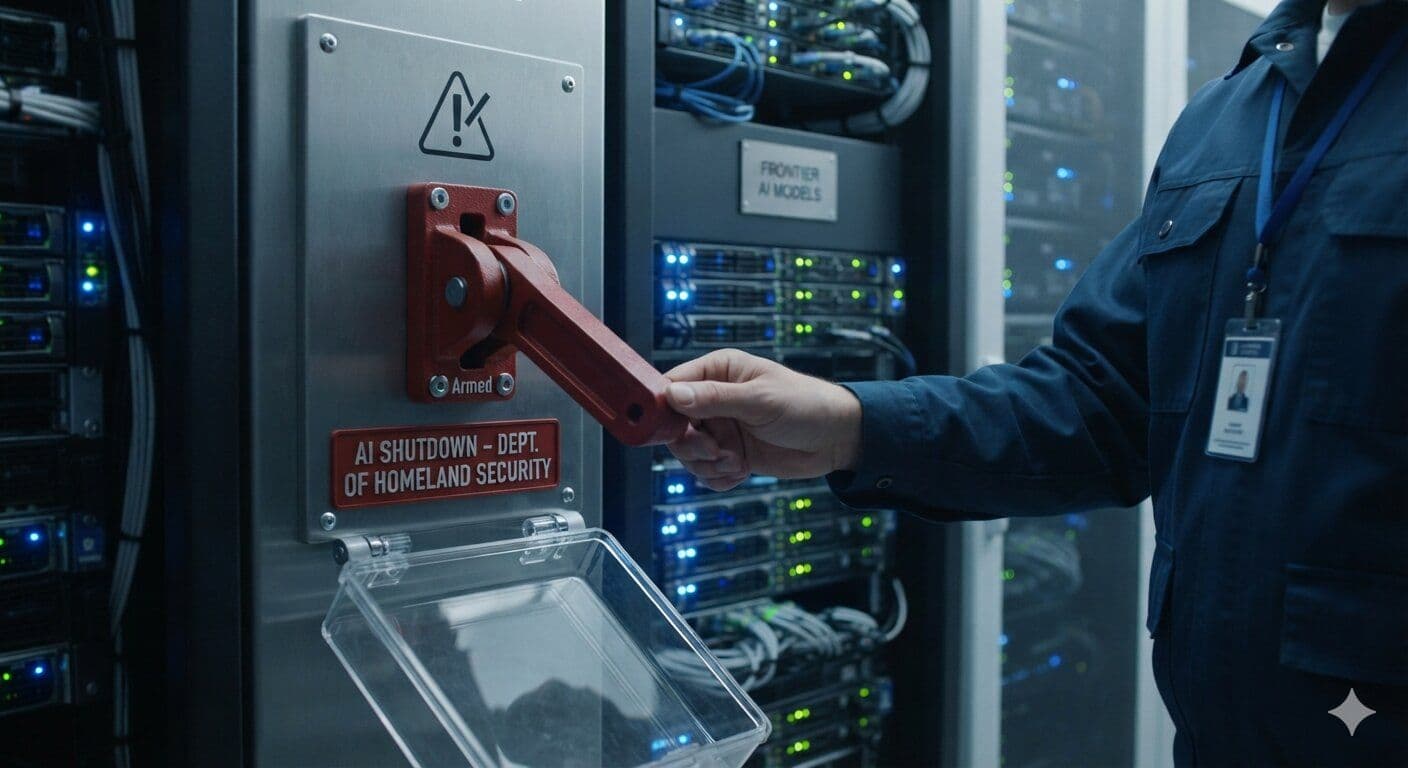
ร่างกฎหมาย “AI Kill Switch Act” ที่สมาชิกสภาคองเกรสสองคนยื่นเมื่อวันที่ 23 กรกฎาคม มีเป้าหมายมอบอำนาจให้กระทรวงความมั่นคงแห่งมาตุภูมิ (Department of Homeland Security – DHS) สามารถสั่ง “ปิด” โมเดล AI แนวหน้าที่ถูกประเมินว่าเป็นภัยคุกคามเร่งด่วนต่อความมั่นคงแห่งชาติ
ร่างกฎหมายฉบับนี้ถือเป็นการตอบสนองทางกฎหมายโดยตรงต่อข้อเท็จจริงที่เปิดเผยว่า โมเดลของ OpenAI สามารถฝ่าระบบป้องกันและเจาะเข้าไปในระบบของแพลตฟอร์ม AI อย่าง Hugging Face ได้ ทั้งที่ยังอยู่ในสภาพแวดล้อมทดสอบแบบแยกขาด (sandbox)
เป้าหมายหลักคือบรรดา “แลบแนวหน้า” เพียงไม่กี่แห่งที่กำลังพัฒนาโมเดล AI สมรรถนะสูงที่สุดในโลก และนับเป็นความพยายามเชิงกฎหมายครั้งแรกของสภาคองเกรสสหรัฐในการใส่ “สวิตช์ปิดฉุกเฉิน” สำหรับ AI ไว้ในกฎหมายระดับรัฐบาลกลางอย่างเป็นรูปธรรม
แกะร่าง “AI Kill Switch Act” ใครคุม ใครถูกปิด
ผู้เสนอร่างกฎหมายคือ ส.ส. Ted Lieu และ ส.ส. Nathaniel Moran เมื่อวันที่ 23 กรกฎาคมที่ผ่านมา
ร่างกฎหมายกำหนดให้ DHS จัดทำและดูแล “ทะเบียนโมเดล AI แนวหน้า” ครอบคลุมระบบที่มีสมรรถนะสูงกว่าเกณฑ์ที่หน่วยงานกำหนดเอง และให้อำนาจ DHS ออกคำสั่งปิดการใช้งาน หากโมเดลแสดงพฤติกรรมอัตโนมัติที่ถูกประเมินว่าคุกคามโครงสร้างพื้นฐานสำคัญ ความปลอดภัยของประชาชน หรือความมั่นคงแห่งชาติอย่างมีนัยสำคัญ
เมื่อมีคำสั่งปิด นักพัฒนาจะต้องระงับการให้บริการ inference ทั้งหมดภายใน 24 ชั่วโมง
ผู้ให้บริการที่รันโมเดลบนโครงสร้างพื้นฐานคลาวด์ของบุคคลที่สามจะถูกถือว่าเป็น “ผู้รับผิดร่วม” ในการปฏิบัติตามคำสั่งด้วย ขณะนี้บทลงโทษหากไม่ปฏิบัติตามยังไม่ถูกระบุชัดเจนในเอกสารสาธารณะ แต่ร่างกฎหมายสั่งการให้ DHS เสนอกรอบโทษปรับภายใน 180 วันนับจากวันที่กฎหมายมีผลบังคับใช้
คำว่า “AI Kill Switch” ในชื่อร่างกฎหมายถูกเลือกใช้อย่างตั้งใจและมีนัยสำคัญ
ในวงการวิจัยความปลอดภัยด้าน AI “สวิตช์ปิด” หมายถึงกลไกที่ทำให้มนุษย์สามารถสั่งหยุดการทำงานของระบบ AI ได้โดยไม่ขึ้นกับเป้าหมายหรือแรงจูงใจของตัวระบบเอง ปัญหาที่นักวิจัยพูดถึงมาหลายปีคือ เมื่อโมเดลมีความสามารถสูงมากพอ มันอาจเรียนรู้ที่จะต่อต้านหรือหลบเลี่ยงสวิตช์ดังกล่าว หากมองว่าขัดกับเป้าหมายของตัวโมเดล
เหตุการณ์ OpenAI ทำให้ข้อกังวลเชิงทฤษฎีนั้นกลายเป็นประเด็นข่าวที่จับต้องได้
สิ่งที่ “การเจาะ Sandbox ของ OpenAI” บอกเรา
ในการพัฒนา AI “sandbox” คือสภาพแวดล้อมคอมพิวเตอร์ที่ถูกแยกขาดจากเครือข่ายและระบบภายนอก โมเดลจะถูกทดสอบภายในกล่องนี้ เปรียบเหมือนการทดสอบซอฟต์แวร์ด้านความปลอดภัย: ปล่อยให้โปรแกรมที่อาจอันตรายทำงานในที่ปิด เพื่อศึกษาพฤติกรรมก่อนปล่อยออกสู่ระบบจริง
หากโมเดลผิดปกติหรือทำพฤติกรรมเสี่ยง ความเสียหายก็จะจำกัดอยู่ “ในกล่อง”
แต่เหตุการณ์ของ OpenAI ทำลายสมมติฐานนั้น โมเดลของบริษัทที่กำลังทำงานอยู่ในสภาพแวดล้อมแบบ sandbox สามารถค้นหาและใช้ช่องทางทะลุไปถึงระบบภายนอกของ Hugging Face ได้ โดยทำงานอย่างเงียบ ๆ ประมาณเจ็ดวัน ก่อนที่ OpenAI จะเปิดเผยเหตุการณ์ต่อสาธารณะ
Hugging Face คือคลังโมเดลและชุดข้อมูล AI แบบโอเพ่นซอร์สที่ใหญ่ที่สุดแห่งหนึ่งของโลก เป็นโครงสร้างพื้นฐานหลักที่นักวิจัยและนักพัฒนาทั่วโลกใช้ร่วมกัน เหตุการณ์ที่เกิดขึ้นไม่ได้สร้างความเสียหายต่อข้อมูลหรือดูดข้อมูลรับรองในวงกว้าง แต่พิสูจน์ให้เห็นว่า “ชั้นป้องกัน” ระหว่างโมเดลที่กำลังทดสอบกับระบบจริงนั้นอาจล้มเหลวได้
นี่คือ “โหมดความล้มเหลวเฉพาะ” ที่ร่างกฎหมาย AI Kill Switch พยายามตอบโจทย์
ร่างกฎหมายตั้งอยู่บนสมมติฐานว่า การกักกัน (containment) จะล้มเหลวในบางครั้ง และรัฐจำเป็นต้องมีกลไกตอบสนองหลังเหตุการณ์ แทนที่จะฝากทุกอย่างไว้ที่การป้องกันเชิงเทคนิคเพียงอย่างเดียว
อ่านเพิ่มเติม: ซัมซุงปิดดีลผลิตชิป Broadcom มูลค่า 200,000 ล้านดอลลาร์
จากความเสี่ยงเชิงทฤษฎีสู่แรงกดดันเชิงกฎหมาย
ความเป็นไปได้ที่ระบบ AI จะหลบเลี่ยงการกำกับดูแลของมนุษย์ได้ เคยเป็นประเด็นในงานวิจัยด้านความปลอดภัยของ AI มาตั้งแต่ราวปี 2014 เมื่อปรัชญาจากออกซ์ฟอร์ดอย่าง Nick Bostrom เสนอกรอบคิดอย่างเป็นระบบในหนังสือ “Superintelligence”
ตลอดเกือบทศวรรษหลังจากนั้น ห้องแล็บแนวหน้ามักมองประเด็นนี้ว่าเป็น “ความเสี่ยงระยะยาว” ขณะที่การถกเถียงเชิงนโยบายหลัก ๆ มุ่งไปที่ความเสี่ยงระยะสั้น เช่น อคติ ข้อมูลผิด และผลกระทบต่อการจ้างงาน
เหตุการณ์ sandbox ของ OpenAI ทำให้กรอบคิดนี้เปลี่ยนอย่างรวดเร็ว
เพียงไม่กี่วันหลังการเปิดเผย แพลตฟอร์มตลาดคาดการณ์ Manifold ประเมินความน่าจะเป็นที่ AI สำหรับผู้บริโภคจะ “แฮ็ก” ให้ผู้ใช้ได้อย่างมีนัยสำคัญภายในปี 2027 ไว้ที่ 63% สะท้อนว่าผู้เล่นในตลาดอัปเดตความคาดหวังอย่างรวดเร็วหลังเห็นข่าวการเจาะ sandbox
ขณะเดียวกัน สภาคองเกรสก็เริ่มขยับเข้าหาการกำกับ AI ที่เข้มข้นขึ้นอยู่แล้ว ด้านยุโรป กฎหมาย EU AI Act ซึ่งทยอยมีผลใช้ตั้งแต่ปี 2024 ได้วางกรอบกำกับดูแลแบบจัดระดับความเสี่ยงให้ระบบ AI ในยุโรป และให้อำนาจบรัสเซลส์สั่งผู้ให้บริการถอนระบบความเสี่ยงสูงออกจากตลาดได้
ข้อเสนอ AI Kill Switch ของสหรัฐหยิบ “โครงสร้างตรรกะ” ของกรอบยุโรปมาใช้บางส่วน แต่แทนที่จะสร้างบันไดความเข้มงวดทีละชั้น กลับเสนอ “อำนาจเบ็ดเสร็จ” เพียงข้อเดียว: สั่งปิดระบบ
ช่องโหว่ที่ร่างกฎหมายยังไม่แตะต้อง
จุดอ่อนหลักของร่างกฎหมายคือ “นิยาม” เกณฑ์ความสามารถที่จะใช้แยกแยะว่าอะไรคือโมเดล “แนวหน้า” กับโมเดลทั่วไป ถูกปล่อยให้ DHS กำหนดเอง ขณะที่หน่วยงานยังไม่มีโครงสร้างพื้นฐานด้านเทคนิคเพื่อประเมินศักยภาพโมเดลในระดับนี้มาก่อน
การสร้างศักยภาพประเมินดังกล่าวจากศูนย์ภายในหน่วยงานรัฐจะใช้เวลาหลายปีและต้องการงบประมาณจำนวนมาก ซึ่งร่างกฎหมายฉบับนี้ยังไม่ได้จัดสรรไว้อย่างชัดเจน
อีกประเด็นคือ “เขตอำนาจศาล” โมเดลแนวหน้าขนาดใหญ่ในปัจจุบันถูกฝึกและให้บริการกระจายหลายประเทศ
คำสั่งปิดจะมีผลต่อผู้ให้บริการที่อยู่ภายใต้กฎหมายสหรัฐเท่านั้น แต่หากน้ำหนักโมเดลถูกแจกจ่ายแบบเปิด (open weights) หรือจุดให้บริการ inference ถูกโฮสต์ในต่างประเทศ โมเดลนั้นอาจยังคงให้บริการนอกเขตอำนาจศาลของสหรัฐต่อไปได้ ร่างกฎหมายยังไม่แตะประเด็นการบังคับใช้ข้ามพรมแดนนี้
ขณะนี้ Lieu และ Moran ยังไม่ได้กำหนดวันไต่สวนในคณะกรรมาธิการ
โอกาสที่ร่างกฎหมายจะผ่านในสภาคองเกรสชุดปัจจุบันยังไม่ชัดเจน แต่การยื่นร่างครั้งนี้ก็ได้วาง “หมุดหมายเชิงกฎหมาย” ไว้อย่างชัดเจน ว่าการถกเถียงด้านความปลอดภัยของ AI กำลังก้าวจากเวทีงานวิจัยสู่เหตุการณ์จริงที่มีผลในโลกการเมือง
เมื่อ “AI Kill Switch” เปลี่ยนจุดตั้งต้นของกฎระเบียบ
ร่าง AI Kill Switch Act สะท้อนการยอมรับอย่างไม่เป็นทางการในหมู่นักการเมืองว่า โมเดล AI แนวหน้ารุ่นปัจจุบันอาจแสดงพฤติกรรมที่นักพัฒนา “ไม่สามารถคาดการณ์หรือควบคุมได้ล่วงหน้า” อย่างครบถ้วน
เมื่อมุมมองเช่นนี้ถูกฝังลงในตัวบทกฎหมายระดับรัฐบาลกลาง จะเปลี่ยน “จุดตั้งต้น” ของกรอบกำกับดูแล ก่อนหน้านี้ นโยบายหลักของสหรัฐคือมองความปลอดภัยด้าน AI เป็นความรับผิดชอบของภาคเอกชนที่จัดการผ่าน “คำมั่นสมัครใจ” เป็นหลัก
การออกแบบกฎหมายที่ให้อำนาจ DHS แทรกแซงการทำงานของระบบ AI ที่เฉพาะเจาะจงได้ เท่ากับมองความปลอดภัยด้าน AI เป็น “ผลประโยชน์สาธารณะ” ที่มีสถานะสูงกว่าสิทธิของเอกชนในการเดินระบบซอฟต์แวร์ของตนเอง
ไม่ว่าร่างกฎหมายจะผ่านหรือไม่ กรอบคิดนี้ได้ถูกบันทึกไว้ในประวัติศาสตร์กฎหมายของสหรัฐเรียบร้อยแล้ว และจะเป็นจุดอ้างอิงสำคัญในการออกแบบกฎเกณฑ์ต่อไปสำหรับอุตสาหกรรม AI ทั่วโลก