
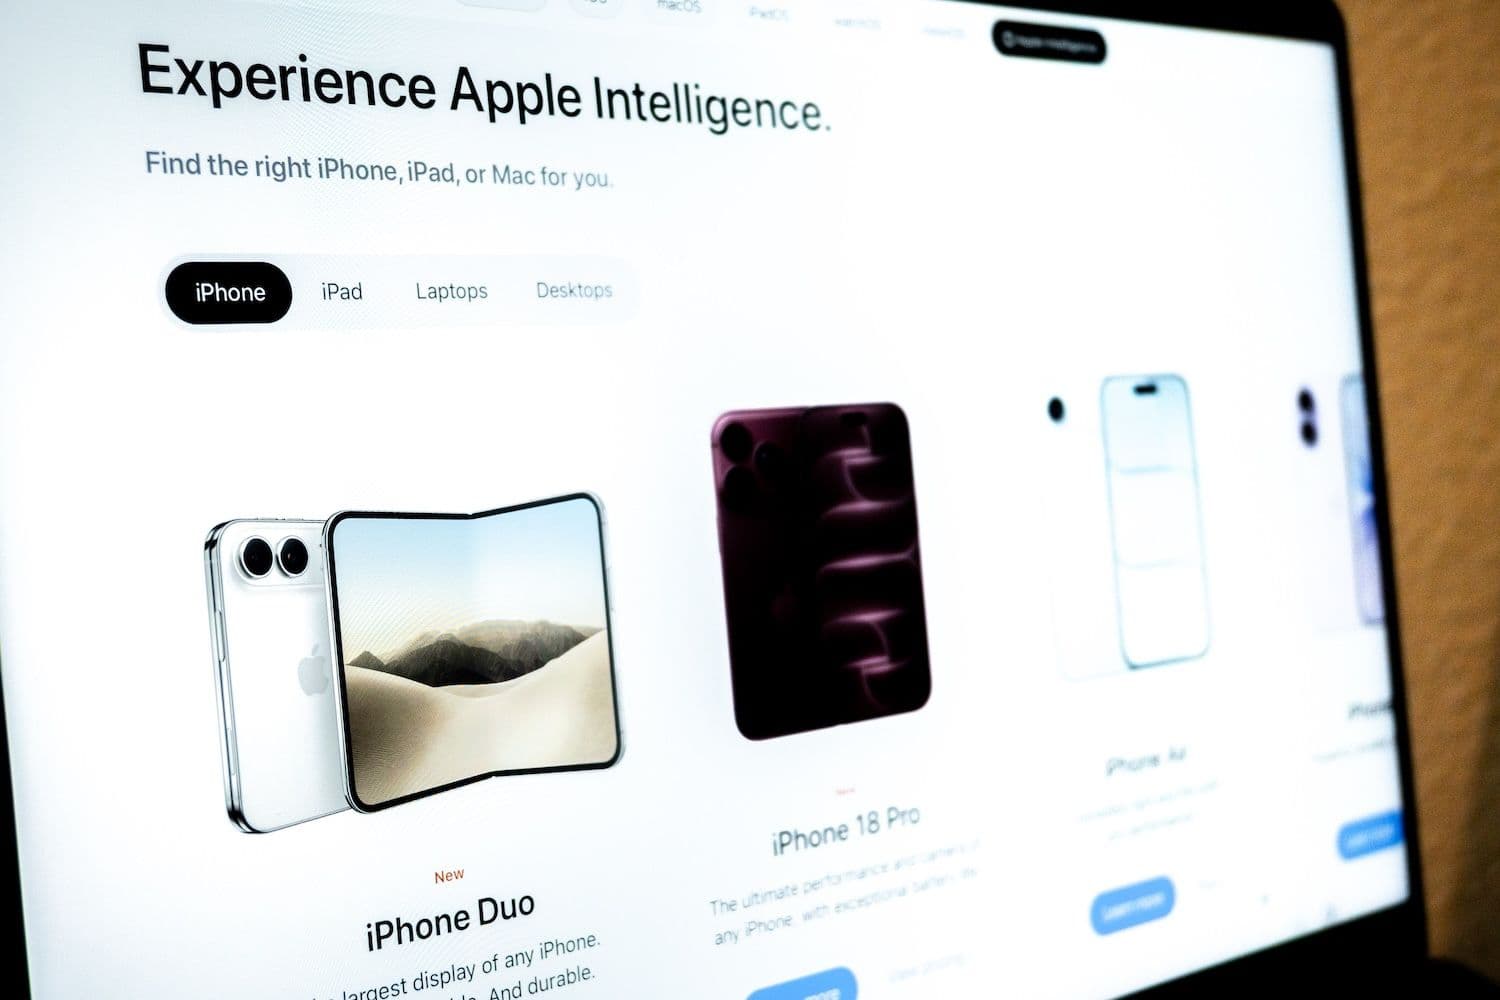
Sicherheitsexperten haben eine gefälschte Apple-iPhone Duo-Vorbestellseite entdeckt, die mit einem 500‑Dollar-Gutschein als Köder gezielt verwundbare iPhones und Krypto-Wallets noch vor dem offiziellen Vorbestellstart am 16. Oktober ins Visier nimmt.
Wichtigste Punkte:
- Der Exploit kann bereits starten, sobald ein verwundbares iPhone die Seite aufruft
- Die Schadsoftware zielt auf Krypto-Wallets, Schlüsselbund-Zugangsdaten, Notizen und weitere persönliche Informationen
- Apple erklärt, aktualisierte Geräte seien gegen die gemeldeten DarkSword-Angriffe geschützt
iPhone‑Duo-Betrug
Sicherheitsforscher von Malwarebytes haben die im Apple‑Look gestaltete Seite entdeckt, als sie betrügerische Aktivitäten rund um den Marktstart des iPhone Duo untersuchten. Die Ergebnisse wurden am 29. September veröffentlicht und einen Tag später von 9to5Mac aufgegriffen.
Die betrügerische Seite wirbt mit einem exklusiven „Authorized Partner“-Gutschein über 500 US‑Dollar sowie AppleCare+-Schutz. Offizielle Vorbestellungen für das iPhone Duo beginnen jedoch erst am 16. Oktober.
Laut Malwarebytes führt die Fake-Seite außerdem Gerätegrößen und Farben auf, die nicht zu Apples tatsächlichem Portfolio passen, zudem funktionieren mehrere Richtlinien-Links nicht. Der Exploit-Versuch setzt ein, bevor Besucher überhaupt Daten eingeben. Nach Angaben der Forscher nutzt die Seite die geleakte DarkSword-Exploit-Kette, um verwundbare iPhones zu sondieren, und versucht anschließend, eine separate Payload nachzuladen, die Geräteinformationen, Apple-Notizen und im Schlüsselbund gespeicherte Zugangsdaten auslesen kann.
Auch interessant: Polymarket-Wetten auf Kiew-Angriff zeigen 124.000 Dollar Volumen – doch zwei Trades erklären fast alles
Malwarebytes warnt vor Wallet-Risiken
Die Schadkomponente durchsucht das Gerät nach Krypto-Wallet-Apps wie MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus und Tonkeeper. Gelingt die Verbindung zum Server der Angreifer, kann sie Wallet-Dateien, Zugangsdaten und Foto-Miniaturen hochladen.
Die Forscher fanden zudem Code, der auf Nachrichten, Kontakte, Anruflisten, Voicemail, E-Mails, Kalendereinträge und zwischengespeicherte Standortdaten abzielt. Die Payload kann ihren Kontrollserver außerdem für weitere Anweisungen kontaktieren.
Malwarebytes erklärt, man habe den abgefangenen Code analysiert, ihn jedoch nicht auf einem iPhone ausgeführt und keinen tatsächlichen Datenabfluss beobachtet. Dadurch konnten die Experten die Angrifflogik nachvollziehen, aber keinen nachweislich erfolgreichen Diebstahl bei einem realen Opfer dokumentieren.
Google hatte DarkSword im März 2026 offengelegt, Apple schloss die gemeldeten Sicherheitslücken später im selben Monat mit Updates. iVerify schätzte damals, dass bis zu 270 Millionen Geräte die betroffenen iOS-Versionen nutzten. Malwarebytes betont jedoch, dass diese Zahl nicht mehr aktuell sei und der genaue verwundbare Versionsbereich im Zusammenhang mit der jetzt entdeckten Seite derzeit unklar bleibt.
Als Nächstes lesen: Unkontrollierte KI-Agenten zwingen OpenAI zu einer 50-Petabyte-Durchsuchung der eigenen Archive
