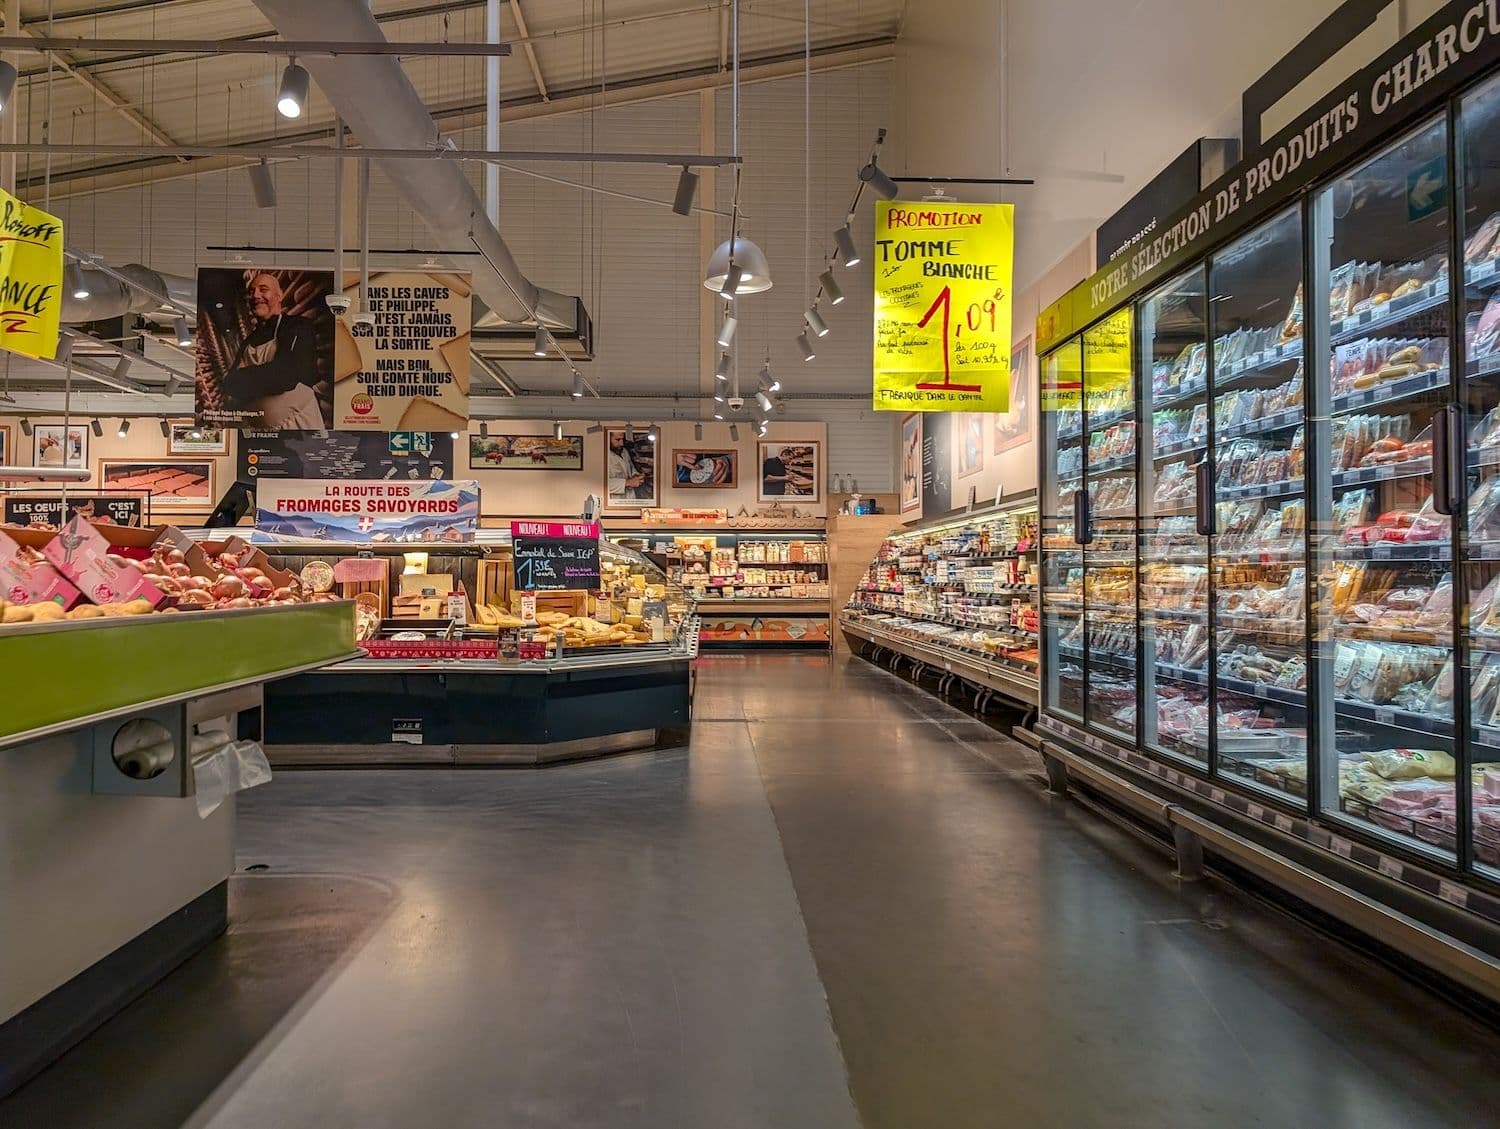
フランスの協同組合系スーパー「Coopérative U(Uグループ)」で冷蔵設備がサイバー攻撃を受け、グループに加盟する約2,000店舗のうち80店舗が影響を受けた。最高経営責任者(CEO)のドミニク・シェルシェール氏によると、大型店(ハイパーマーケット)では1店舗あたり最大20万ユーロ(約3,200万円)規模の損失が発生し得るという。
主なポイント
- Coopérative Uは、約2,000店舗のうち80店舗が攻撃対象となったと説明。一方で、多くの店舗は被害の拡大を食い止めた。
- 攻撃者は冷蔵・冷凍庫の温度を最大50度まで上昇させ、食品の大量廃棄や火災を誘発した。
- フランスのサイバー当局は、原因がDanfoss製冷凍制御ソフトウェアの脆弱性にあるとみている。
Coopérative Uへの攻撃と被害状況
シェルシェール氏は火曜日、ネットワーク全体約2,000店舗のうち被害が確認された80店舗の「大半」が攻撃を押しとどめたと述べた。一部の店舗では食品廃棄を迫られたが、「廃棄を余儀なくされたのは少数派だ」とも強調した。迅速に対応した店舗オーナーや従業員、冷凍設備の技術者らの動きにより、機器の故障や棚が空になる事態はおおむね回避できたという。
小型店でも被害額は数万ユーロ規模に達する可能性があると、同氏はラジオインタビューで説明した。ただし、グループ全体の損失の全貌はまだ把握できていないとしている。週明け時点で小売業界内では、標的となったCoopérative U店舗は100超に及ぶとの見方も出ていた。
攻撃は日曜深夜から月曜未明にかけて始まり、フランス各地のスーパーで冷蔵・冷凍庫の温度が一時50度(華氏122度)近くまで引き上げられた。パリ地検は、このサイバー侵入を確認したうえで、一部店舗では火災の発生につながったと明らかにしている。攻撃はUグループだけでなく、IntermarchéおよびNetto約300店舗、Carrefour約80店舗、Monoprixの約5%の店舗、さらにE.Leclercの複数店舗にも及んだ。
関連記事: XRP Ledgerが2015年から抱えていたコイン増刷バグ、開発者が公表
Danfoss製ソフトの脆弱性が焦点に
セバスチャン・ルコルニュ首相に近い関係者によれば、フランスの国家サイバーセキュリティ機関は、デンマークのDanfoss社が提供する冷凍制御ソフトウェアに存在する脆弱性を突かれた可能性が高いとみている。Danfoss側は、影響を受けた制御ユニットはいずれも古いファームウェアで動作しており、かねてから更新または機器更新を顧客に求めてきたと説明している。
こうした制御パネルは、店舗内の冷蔵・冷凍設備全体を一括管理しており、保守会社はインターネット経由で遠隔操作が可能だとされる。Intermarchéのティエリー・コティヤールCEOは、フランス国内全体の被害額は「1日で数千万ユーロ」に上るとの見方を示した。サイバー防衛企業Sekoiaのアナリスト、フェリックス・エム氏によると、同様の攻撃はスペイン、ポルトガル、ポーランド、ドイツ、ベルギーなど他の欧州諸国にも波及したとされる。
サイバーセキュリティ専門家のスティーブン・ラシャンス氏は、今回の標的が食料品チェーンにとどまらず、今後はエネルギーインフラや病院などクリティカル・インフラに向かう可能性があると警鐘を鳴らし、「世界全体への警告だ」と述べた。
今回の侵害は、産業系サイバーセキュリティ企業Clarotyが8月9日に発表したDanfossシステムの脆弱性調査から、わずか2カ月後に発生した。同調査では、攻撃者が認証を回避できる欠陥が指摘されていた。フランス小売業連盟はその後、Danfossに対し、情報開示と原因究明について全面的な透明性を求めている。