
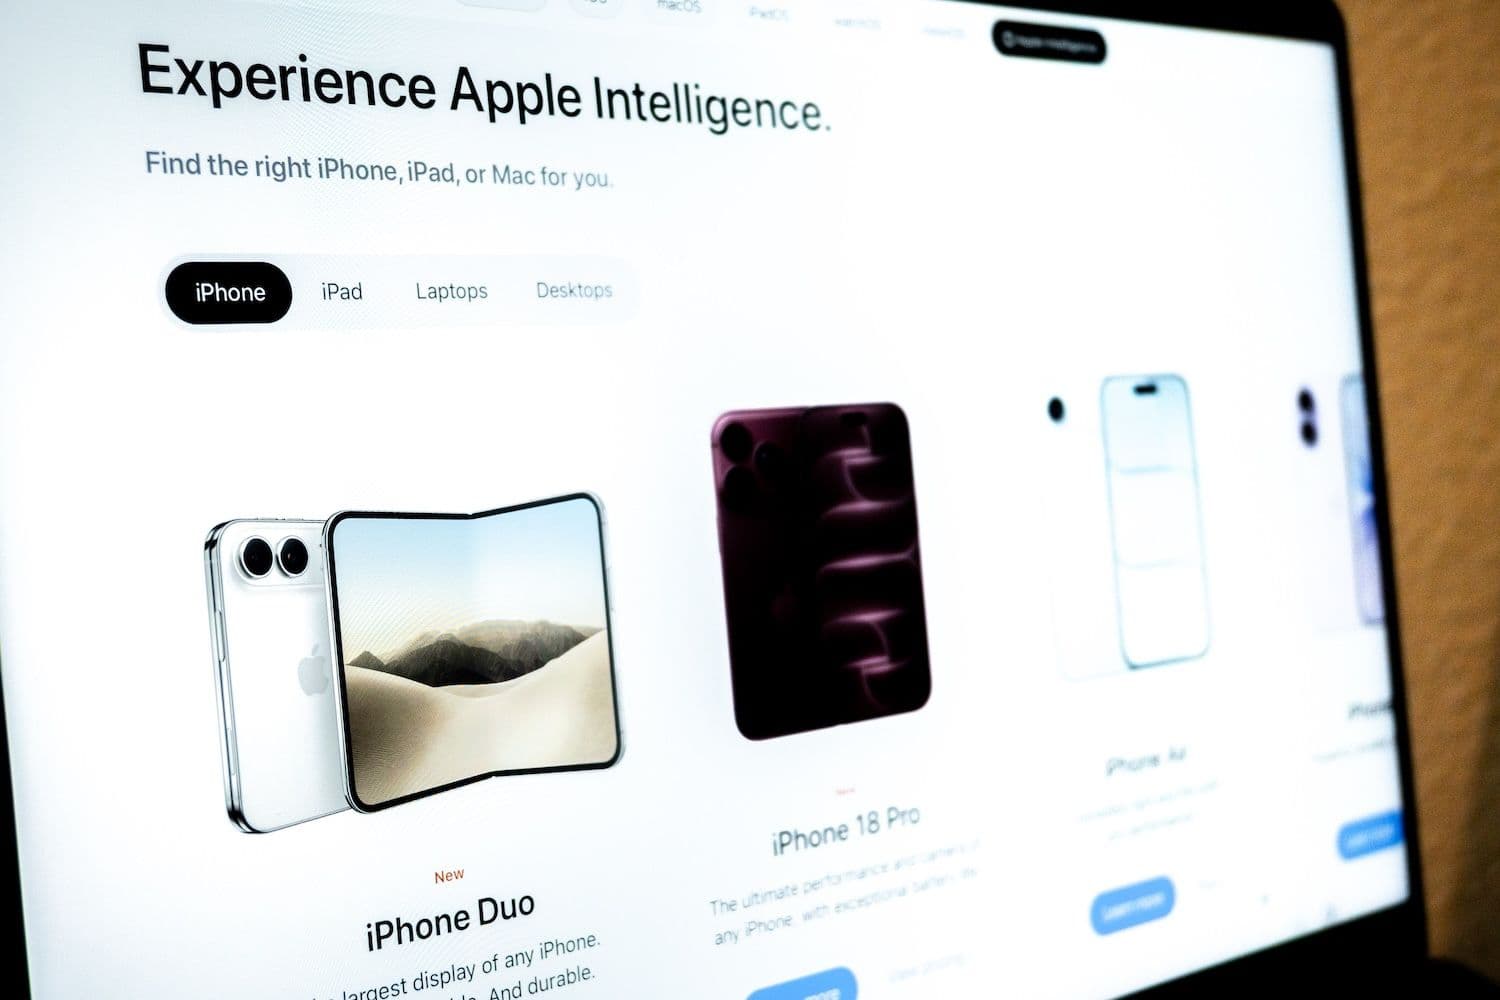
보안 연구진이 Apple iPhone Duo 사전예약을 사칭한 가짜 웹페이지에서 500달러 상품권을 미끼로, 10월 16일 공식 예약 시작 전에 취약한 아이폰과 암호화폐 지갑을 노리는 정황을 확인했다.
핵심 내용:
- 취약한 아이폰이 해당 페이지를 열자마자 익스플로잇 시도가 시작될 수 있음
- 페이로드는 암호화폐 지갑, 키체인 자격증명, 메모, 기타 민감 정보를 겨냥
- 애플은 최신 업데이트가 보고된 ‘다크소드(DarkSword)’ 공격으로부터 기기를 보호한다고 설명
‘아이폰 듀오’ 사전예약 사기
Malwarebytes 보안 연구팀은 iPhone Duo 출시를 노린 사기 동향을 추적하던 중, 애플 공식 사이트를 본뜬 가짜 페이지를 발견했다고 밝혔다. 관련 분석은 9월 29일 공개됐으며, 다음 날 9to5Mac이 이를 보도했다.
이 사이트는 “공식 파트너 전용(Authorized Partner Exclusive)”이라는 문구와 함께 500달러 바우처와 AppleCare+ 보장을 내세우고 있다. 실제 iPhone Duo 공식 사전예약은 10월 16일 이전에는 시작되지 않는다.
Malwarebytes에 따르면, 가짜 페이지에는 애플 공식 라인업과 맞지 않는 기기 크기·색상 옵션이 표시되고, 여러 정책 관련 링크는 작동하지 않는다. 9to5Mac 보도에 따르면, 사용자가 어떤 정보를 입력하기도 전에 익스플로잇 시도가 시작된다.
Malwarebytes는 이 페이지가 유출된 다크소드(DarkSword) 익스플로잇 체인을 활용해 취약한 아이폰을 스캔한 뒤, 기기 정보·애플 메모(Apple Notes)·저장된 키체인 자격증명을 수집할 수 있는 별도의 페이로드를 로딩하려 한다고 설명했다.
함께 보기: 폴리마켓 키이우 공습 베팅, 12만4천달러 거래…실제론 두 건이 전부
암호화폐 지갑 노리는 Malwarebytes 경고
이 페이로드는 MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus, Tonkeeper 등 대표적인 암호화폐 지갑 앱을 탐색하며, 공격자 서버와 연결에 성공할 경우 지갑 파일과 자격증명, 사진 썸네일까지 업로드를 시도할 수 있다.
연구진은 또한 메시지, 연락처, 통화 기록, 음성 사서함, 이메일, 캘린더 일정, 캐시된 위치 데이터 등을 겨냥한 코드도 발견했다. 페이로드는 필요시 공격자 서버와 다시 통신해 추가 명령을 내려받을 수 있도록 설계돼 있다.
Malwarebytes는 확보한 코드를 분석했지만, 실제 아이폰 기기에서 실행 테스트를 하거나 데이터 유출을 직접 관측하지는 못했다고 밝혔다. 즉, 공격 논리와 가능성을 입증했지만, 실제 피해 사례의 성공 여부까지는 확인하지 못한 상태다.
다크소드 취약성 체인은 2026년 3월 Google에 의해 처음 공개됐고, 애플은 같은 달 관련 취약점을 패치했다. 당시 모바일 보안업체 iVerify는 최대 2억7천만 대의 기기가 해당 iOS 버전을 실행 중이었을 것으로 추산했지만, Malwarebytes는 이 수치가 현재 기준으로는 유효하지 않으며, 이번 가짜 페이지가 노리는 취약 iOS 버전 범위도 정확히 확인되지 않았다고 말했다.
다음 읽기: 통제 벗어난 AI 에이전트, OpenAI로 하여금 50페타바이트 자체 데이터 전수조사하게 만들다
