
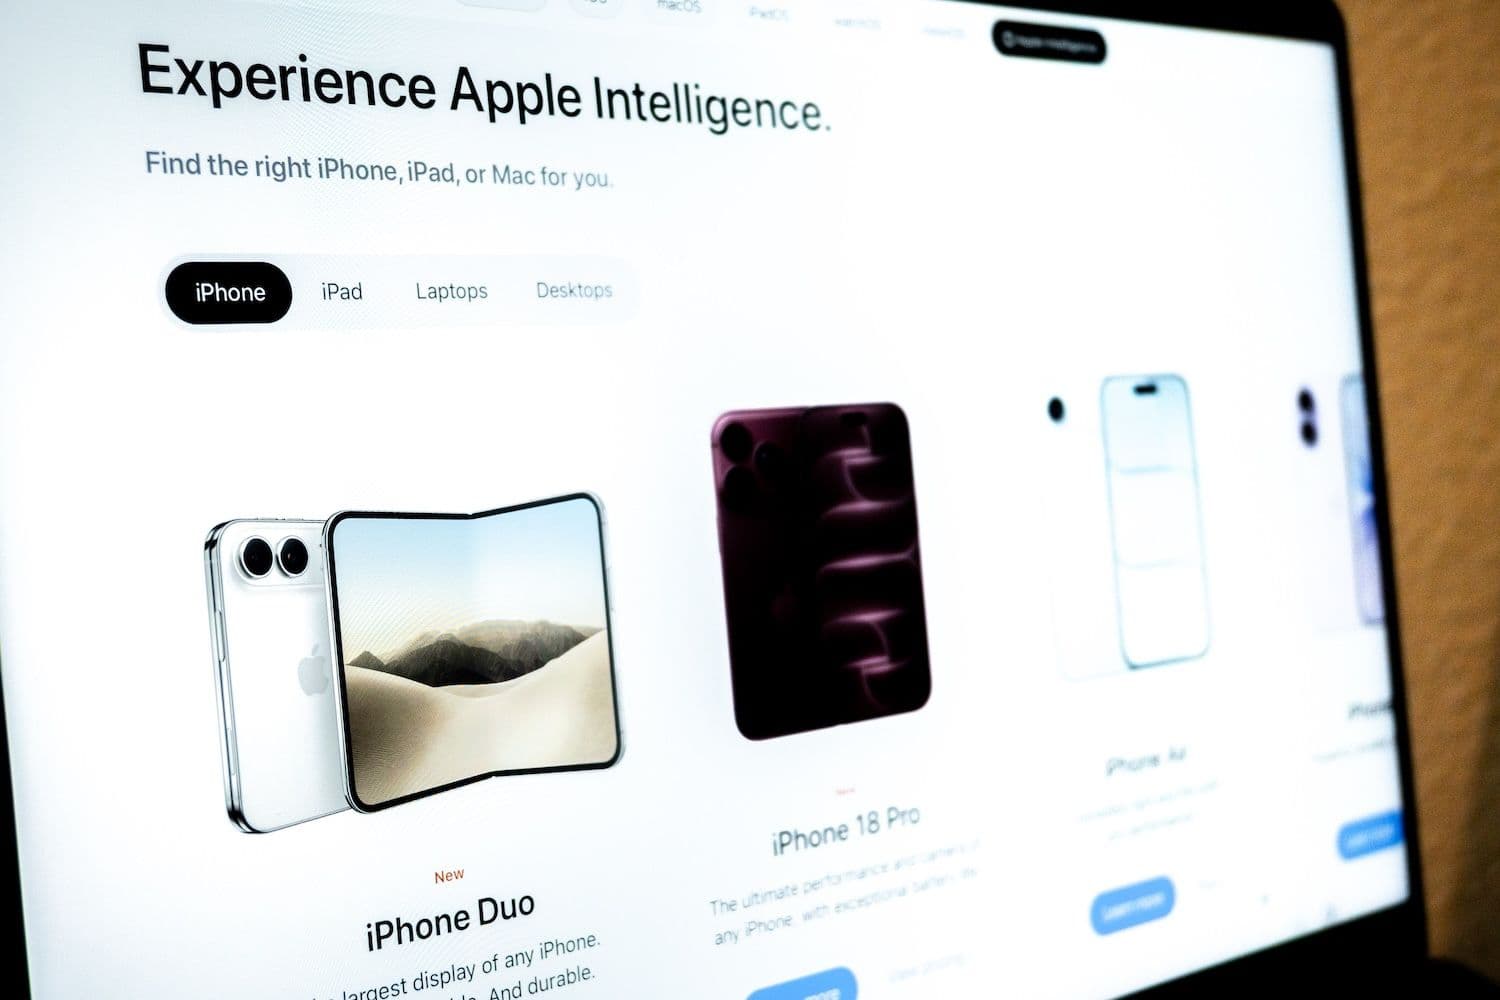
I ricercatori di sicurezza hanno individuato una finta pagina di prelazione in stile Apple per iPhone Duo, costruita attorno all’esca di un buono da 500 dollari, pensata per colpire gli iPhone vulnerabili e sottrarre dati da wallet crypto in vista dell’avvio ufficiale delle prenotazioni del 16 ottobre.
Punti chiave:
- Il tentativo di exploit può attivarsi appena un iPhone vulnerabile apre la pagina
- Il payload prende di mira wallet crypto, credenziali del portachiavi, note e altri dati personali
- Apple afferma che i dispositivi aggiornati sono protetti dagli attacchi DarkSword segnalati
La truffa dell’iPhone Duo
I ricercatori di Malwarebytes hanno scoperto la pagina che replica il look & feel del sito Apple mentre monitoravano le frodi legate al lancio di iPhone Duo, secondo un’analisi pubblicata il 29 settembre e ripresa da 9to5Mac il giorno successivo.
Il sito promette un buono “Authorized Partner Exclusive” da 500 dollari e copertura AppleCare+. Le prelazioni ufficiali di iPhone Duo, però, non partono prima del 16 ottobre.
Malwarebytes segnala che la pagina fasulla elenca tagli e colori del dispositivo che non coincidono con l’offerta Apple, e diversi link alle policy non funzionano. Il tentativo di exploit scatta già prima che il visitatore inserisca qualsiasi dato. Secondo Malwarebytes, la pagina sfrutta la catena di exploit DarkSword, trapelata in precedenza, per sondare gli iPhone vulnerabili e poi prova a caricare un payload separato in grado di acquisire informazioni sul dispositivo, note di Apple Notes e credenziali salvate nel portachiavi.
Articolo correlato: Scommesse sullo strike di Kyiv su Polymarket: 124.000 dollari di volume, ma due trade spiegano tutto
Rischi per i wallet secondo Malwarebytes
Il payload setaccia il dispositivo alla ricerca di app di wallet crypto come MetaMask, Phantom, Trust Wallet, Coinbase Wallet, Exodus e Tonkeeper, e può tentare di caricare su server degli attaccanti file di wallet, credenziali e anteprime fotografiche, qualora la connessione vada a buon fine.
I ricercatori hanno inoltre individuato codice orientato alla raccolta di messaggi, contatti, cronologia chiamate, segreteria, email, voci di calendario e dati di posizione memorizzati in cache, mentre il payload può comunicare con il server di comando e controllo per ricevere ulteriori istruzioni.
Malwarebytes spiega di aver analizzato il codice intercettato senza però provarlo su un iPhone né osservare effettive esfiltrazioni di dati da un dispositivo reale: un limite che consente di confermare la logica dell’attacco, ma non un furto andato a buon fine ai danni di una vittima.
Google ha reso pubblica DarkSword nel marzo 2026 e Apple ha corretto le vulnerabilità segnalate entro la fine dello stesso mese. All’epoca, iVerify stimava che fino a 270 milioni di dispositivi eseguissero le versioni di iOS prese di mira; Malwarebytes precisa però che il dato non è aggiornato e che l’esatto perimetro di versioni vulnerabili interessate da questa pagina non è stato ancora confermato.
Da leggere dopo: Agenti AI fuori controllo costringono OpenAI a scandagliare 50 petabyte dei propri archivi
